Странична атака (side-channel attack), работеща на множество платформи и злоупотребяваща с услуги за известия при промяна на файлове, позволява да се следи потребителската активност в Linux, Windows и macOS. Техниката превръща inotify, ReadDirectoryChangesW и FSEvents, които известяват приложенията при промяна на файлове, в механизъм за наблюдение, който не изисква повишени привилегии.
Изследването „File Notification Attacks: Templating and Exploiting Side-Channel Leakage from the File-Notification Systems on Linux, Windows, and macOS“ е дело на изследователи от Тeхнологичния университет в Грац (Graz University of Technology).
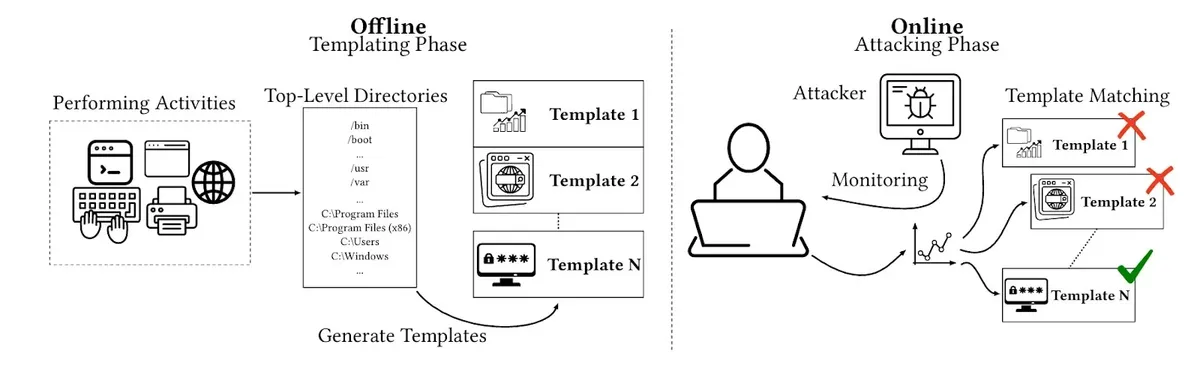
Вместо да се възползва от компрометиране на паметта, атаката наблюдава легитимните известия от операционната система и съпоставя тяхното време и файлови пътища с разпознаваемо поведение.file-notification-attacks.pdf
Според публикуваното проучване изследователите са създали полуавтоматизиран процес за шаблониране, който записва събития във файловата система при извършване на дадени действия.
Шаблоните могат да идентифицират терминални команди, въвеждане от клавиатура и мишка, посещения на уебсайтове, активност на уеб сървъри, печат, виртуални машини, контейнери, промени в Bluetooth и VPN, както и взаимодействия с USB устройства.
Нова атака чрез известия за файлове
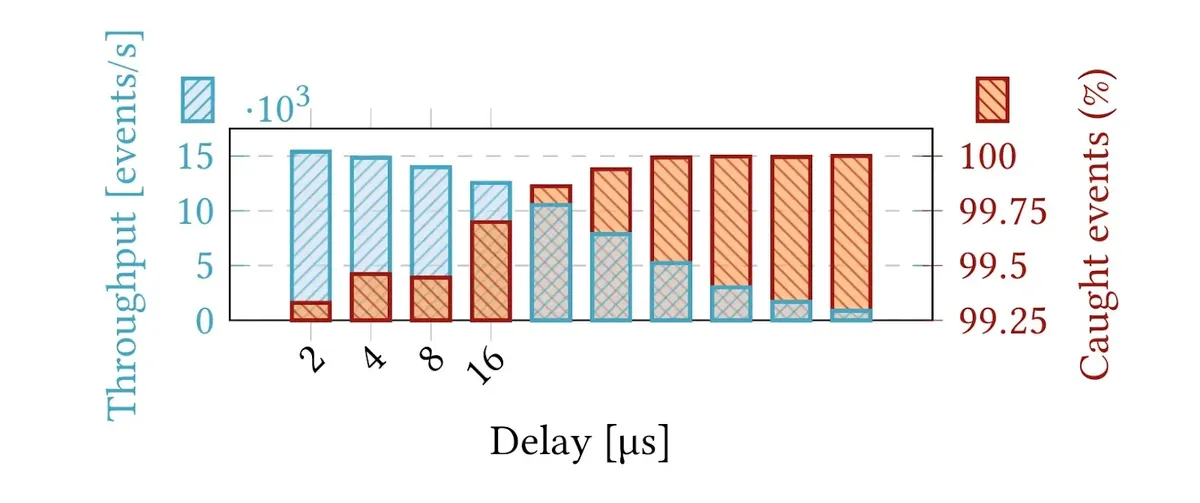
Тестовете постигат резолюция в диапазона от 0.2 милисекунди до 11.5 милисекунди, докато наблюдението натоварва процесора с не повече от 0.21% според измерванията на екипа.
Linux разкрива фино настроени сигнали, тъй като inotify съобщава за събития при достъп до файлове. Чрез наблюдение на подлежащи на четене родителски директории, непривилегирован акаунт може да получава известия за файлове, до които няма директен достъп за четене, включително записи в /dev.
Това даде възможност за локално откриване на времето за натискане на клавиши с F1 резултати между 93.1% и 100% при седем потребители. Наблюдението на активността на псевдо-терминала през SSH постигна 100% F1 резултат, въпреки че полетата за парола, които скриват ехото в терминала, не бяха видими.
Екипът демонстрира атака от тип UI-redress срещу автентификацията на KDE Plasma 6 върху Wayland. Известията, разкриващи изпълнението на компонента pkexec на PolicyKit, позволяват на зловреден код да подмени прозореца за автентификация с фалшив в точното време.
Моделите на достъп до шрифтове във Firefox позволиха идентифициране (fingerprinting) в отворена среда на 100-те най-популярни уебсайта с F1 резултат от 87.9%.file-notification-attacks.pdf
Windows представи най-директното изтичане на поверителност. Непривилегирован потребител, наблюдаващ корена на дял C:, може да получава файлови пътища за файлове в профила на друг потребител, въпреки че няма разрешение да чете тези директории.
Пътищата на хранилищата на браузъра разкриват посещаваните домейни, позволявайки проследяване на уебсайтове във Firefox за 975 отзивчиви сайта от списък с 1000 най-популярни с F1 резултат 97.8% и без фалшиви положителни резултати. Edge постигна резултат 48.5%, тъй като генерира по-малко специфични за даден сайт директории.
При macOS FSEvents разкрива по-малко информация, тъй като частните директории не могат да се наблюдават между отделните потребители. Споделените системни файлове все пак разкриват стартиране на приложения, промени в настройките, печат, активност по мрежовия кабел, външни устройства за съхранение, промени в Bluetooth устройствата и състоянието на виртуалните машини във VMware.
Средната му латентност е 11.48 милисекунди, най-бавното от трите платформи, но все пак полезно за наблюдение на поведението. Атаката изисква злонамереният код да се изпълнява от името на непривилегирован локален потребител, така че това не е самостоятелно дистанционно компрометиране.
Опасността се състои в незабележимо наблюдение след компрометиране (post-compromise surveillance): зловредният софтуер може да извлече информация за чувствително поведение, без да чете защитено съдържание, без да се инжектира в приложения или да използва специфични за хардвера кеш атаки.
Все пак са възможни погрешни интерпретации, когато различни активности генерират сходни модели във файловата система. Изследователите са разкрили констатациите си пред Linux, Microsoft, Apple и KDE през октомври 2025 г. Linux въведе частично ограничение за системните файлове на устройствата в началото на 2026 г., но по-широкият проблем с байпаса за нечетливи файлове остана.
Microsoft класифицира това поведение като функционалност по дизайн; свързана политика на Windows, EnforceDirectoryChangeNotificationPermissionCheck, може да ограничи неоторизираното разкриване на пътища, но по подразбиране е изключена, се отбелязва в документа.
Изследователите препоръчват проверки на разрешенията, които да разграничават притежавани, четливи и защитени файлове, както и по-строги ограничения за наблюдение на целия диск. Констатациите показват, че имената на файловете, времето за достъп и метаданните за известията трябва да се третират кактo чувствителна телеметрия.
Изолирането на ненадеждни приложения в изолирана среда (sandboxing), отделянето на служебните акаунти, инсталирането на корекции за сигурност на операционната система и активирането на по-строги контроли върху разрешенията за известия могат да намалят рисковете, докато разработчиците препроектират тези API.