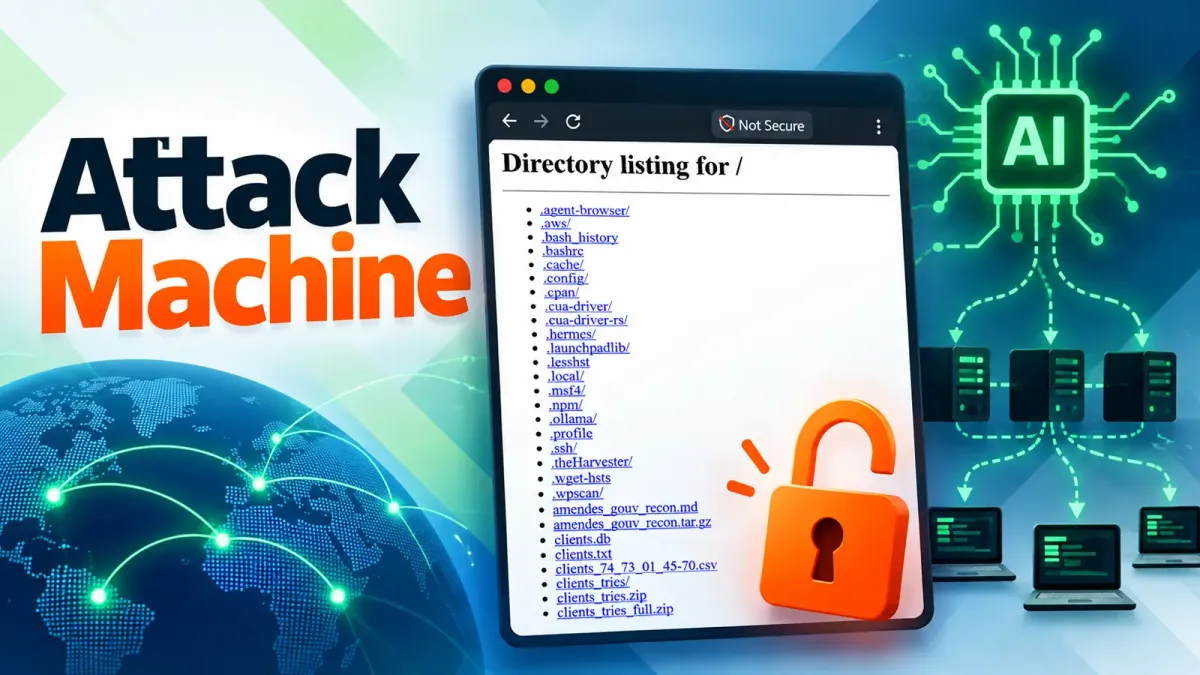
Група киберпрестъпници, свързана с Blackhatsect0r и DXQRTXX, е създала автоматизирана система, проектирана да открива уязвимости в интернет. Нейният открит сървър разкри трезор с компрометирани пароли, изходен код, логове от чатове, бележки за измами и списък с цели, предоставяйки рядък поглед върху текуща операция.
Групата комбинира масово сканиране с целеви действия срещу избрани жертви. Нейната инфраструктура търси публично достъпни услуги, изтекли идентификационни данни и слаби настройки на приложенията, след което организира резултатите за последващо използване.
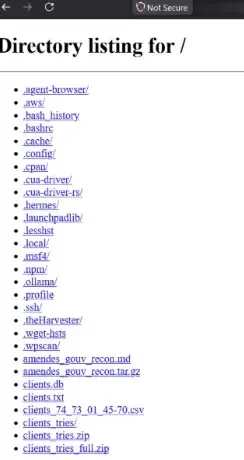
Изследователите откриха 16 415 записа на идентификационни данни и приблизително 498 000 целеви URL адреса, включително 449 поддомейна на френското правителство. Анализаторите от ThreatMon идентифицираха публично достъпната среда, след като нейните вътрешни директории бяха оставени достъпни без автентификация.
От ThreatMon съобщават в доклад, споделен с Cyber Security News (CSN), че грешката е поразителна, тъй като групата е обсъждала оперативната сигурност в собствения си канал в Telegram, но въпреки това е изложила файлове, описващи дейността ѝ.
Случаят показва как рутинните грешки в конфигурацията могат да усилят автоматизираните атаки. Вместо да разчитат на нова zero-day уязвимост, операторите са търсили публично достъпни файлове, предвидими пароли и тайни, поставени на места, където приложенията могат да ги разкрият. Малките пропуски са се превърнали във възможности.
Хакери създадоха базирана на изкуствен интелект машина за атаки
Възстановените материали описват операция, изградена за дълготрайно присъствие, а не за еднократни опити. Екипът е разработил рамка за командване и контрол (C2) на Go и Python двигател за сканиране, който непрекъснато търси системи.
Той е извършвал запитвания към сертификатни записи, преглеждал е DNS данни и многократно е тествал поддомейни, предоставяйки потенциални цели. Автоматизацията е извеждала кандидати, докато операторите са проучвали ценните системи.
Предишни доклади относно изкуствения интелект свързват същата тази група с работен процес с помощта на изкуствен интелект, но докладът на ThreatMon документира автоматизирано откриване, вместо да доказва, че изкуствен интелект е ръководил всеки опит за пробив. Изложената среда разкрива и тактическото ръководство на атакуващите.
Сървърът съдържа оперативни материали, а не просто изолиран мостра на зловреден код. Той съдържа идентификационни данни за бази данни, имейли, облачни услуги и среди за разработка, както и логове от проучвания и експлоатация.
Експорт от Telegram показва координация между няколко потребителски профила, потвърждавайки оценката, че малък екип с разпределени роли е управлявал дейността.
Тази промяна подсказва за опит за разпространение на възможностите, което потенциално прави основните инструменти за достъп и сканиране достъпни за по-широк кръг от злонамерени субекти.
Разкритието оголва оперативната среда на групата. Нейният провал показва, че сложният код не компенсира лошата контрола на достъпа.
Автоматизираното сканиране среща слаби тайни
Изследователите акцентират върху две целеви кампании, които показват прехода от откриване към опит за злоупотреба. Едната включва френската система за плащане на глоби за движение по пътищата ANTAI, където групата е анализирала кода на приложението, доставян в браузъра, и се е опитвала да генерира токени за автентификация, да тества обработката на заявки и да извлича записи за плащания.
Тази дейност показва защо материалите за подписване трябва да останат извън клиентските системи. Другата кампания е била насочена към борса за криптовалута, след като операторите са открили четим конфигурационен файл.
Те са търсили привилегирован достъп, преглеждали са профили и баланси и са подготвяли тегления. Неотдавнашни доклади за кражба на идентификационни данни от Vite сървъри също показват как публичните файлове за разработка и конфигурация могат да изложат на риск облачни ключове, пароли и пътища към по-широк пробив.
Нито една от веригите на атака не е зависила от потвърдена zero-day уязвимост, според доклада. И двете са разчитали на публично достъпни конфигурационни файлове, твърдо кодирани тайни и приложения, които разкриват чувствителна информация пред браузърите.
Опасността нараства, когато атакуващите могат да сканират постоянно, вместо да чакат човек да започне всяко сканиране. Екипите по сигурността трябва да премахнат конфигурационните файлове и файловете за управление на версиите от публично достъпните пътища, да съхраняват ключовете за подписване на токени само на сървъра, да заменят слабите или подразбиращите се тайни и да ротират всички идентификационни данни, които може да са били изложени на риск.
Те трябва да преглеждат логовете за повторно разузнаване, да ограничат административните интерфейси и непрекъснато да наблюдават външния си периметър.
На насоките относно твърдо кодираните ключове за подписване на токени подчертават, че предвидимата тайна може да позволи на нападател да фалшифицира легитимно изглеждащ достъп.
Организациите трябва бързо да разследват съвпадащите индикатори, да запазят съответните логове и да проверят автентификационната си дейност за признаци на използване на откраднати идентификационни данни или фалшифицирани токени.
Основният извод не е, че всяка група ще създаде обширна платформа. Той е, че търпеливото, автоматизирано откриване улеснява намирането на познати грешки.
Редовните проверки за излагане на риск, навременното отстраняване на уязвимости и бързият преглед на съмнителни заявки могат да свият прозореца, от който се нуждаят тези операции.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Име на файл | ghost_token_forger.py | Скрипт, цитиран в дейността, насочена към ANTAI |
| Име на файл | coinstable_admin.py | Скрипт, цитиран в дейността срещу криптоборсата |
| Име на файл | coinstable_drain.py | Script, цитиран в дейността срещу криптоборсата |
| JWT парола | troiscitronbosechatjouerbelierlawingssourisfermentpoids | JWT_BLOB стойност, свързана с дейността срещу ANTAI |
| JWT тайна за подписване | secret | JWT тайна за подписване, свързана с дейността срещу Coinstable |
| IP адрес | 212.27.13.112 | Бекенд на Coinstable, заобикалящ CDN |
| IP адрес | 90.102.74.9 | Бекенд на ANTAI зад F5 |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно разрешаване на имена или отваряне на връзки. Възстановете оригиналния им вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.