Криптовалутната борса Bitget започна възстановяване на тегленията, след като атакуващи компрометираха инфраструктурата на нейните бекенд портфейли на 24 септември, открадвайки приблизително 387,5 милиона долара от горещи и топли портфейли.
Инцидентът не включва откраднати частни ключове, а от Bitget заявиха, че техните офлайн студени портфейли и отделната услуга за самостоятелно съхранение Bitget Wallet остават незасегнати.
Въпреки това пробивът показва как атакуващите могат да заобиколят силната защита на ключовете, като компрометират системите, които подготвят, валидират и упълномощават блокчейн трансакциите.
Bitget откри неоторизирани преводи в 18:31 UTC и задейства процедурите си за извънредни ситуации, преди да спре тегленията. Главният изпълнителен директор Грейси Чен (Gracy Chen) заяви, като злонамерените субекти са компрометирали критичен бекенд компонент, подправили са данни за трансакции и са подтикнали процеса на авторизация на платформата да одобри измамни преводи.
Пробив в бекенда на Bitget
Първоначално борсата оцени загубите на 351,6 милиона долара, но по-късно увеличи цифрата, след като проследи допълнителни Zcash и TRON трансакции. Засегнатите активи включват XRP, ETH, USDT, ZEC, USDC, USDT0, XAUt, BNB, AVAX и TRX.
XRP представлява най-голямата известна част от кражбата. Анализът на веригата (on-chain) идентифицира около 102,93 милиона XRP на стойност близо 157,5 милиона долара, заедно с 31 890 ETH на стойност около 85,75 милиона долара. Голяма част от открадната стойност впоследствие беше конвертирана, прехвърлена през мостове или преразпределена между мрежи, което затруднява възстановяването и дава на разследващите бързо променяща се следа за проследяване.
Блокчейн следователят ZachXBT по-късно разкри поразителен провал в оперативната сигурност сред хора, за които се твърди, че пераят средства за заподозрените севернокорейски атакуващи.
Според неговите констатации, китайски незаконни субекти, използващи пет псевдонима, са поискали публично техническа поддръжка в обществени Discord сървъри и Telegram канали, когато суаповете с откраднати активи са спрели.
Снимките на екрана показват потребители, които питат защо големи поръчки от XRP към BTC не са завършени, публикуват идентификатори на трансакции и отбелязват оператори на услуги, като ефективно разкриват собствената си дейност по пране на пари, докато търсят помощ.
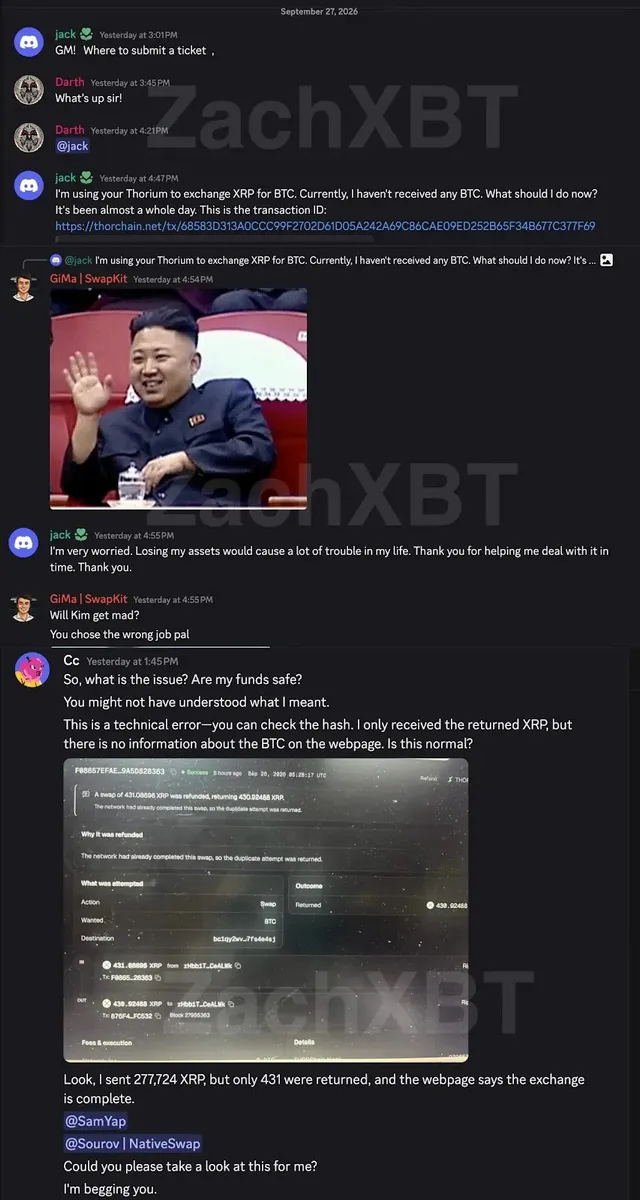
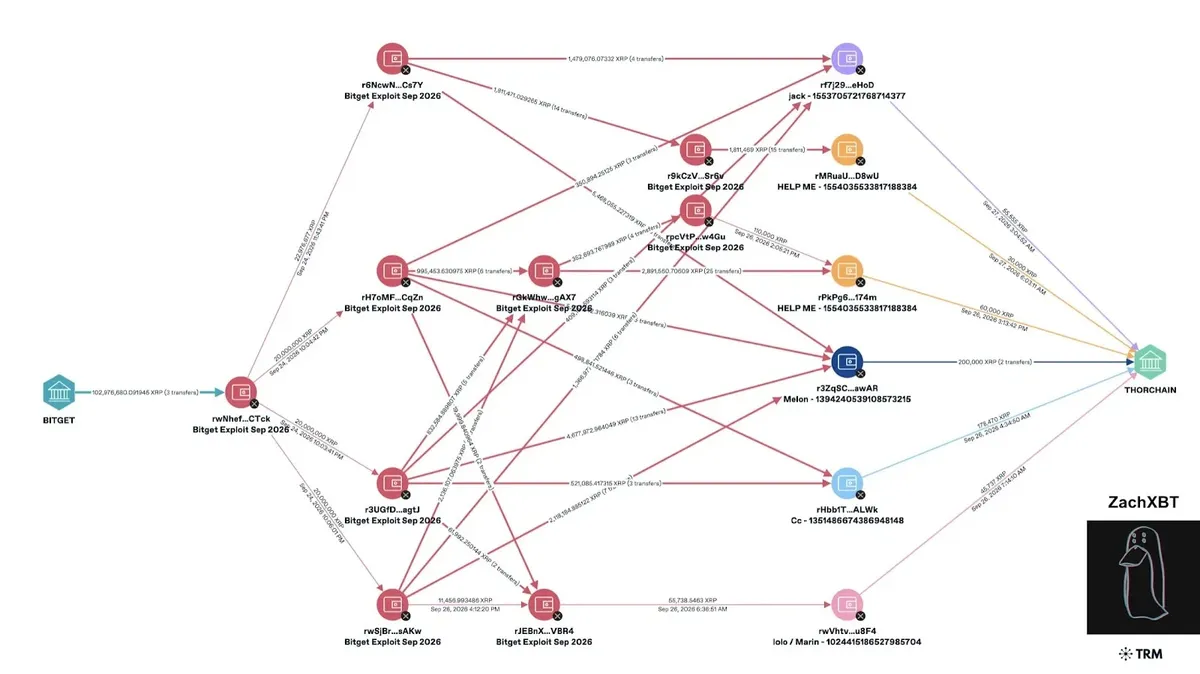
Псевдонимите, видими в картата на трансакциите на ZachXBT, включват „jack“, „HELP ME“, „Melon“, „Cc“ и „lolo/Marin“. За един от акаунтите се съобщава, че се е оплакал, че е изпратил 277 724 XRP, но е получил обратно само 431 XRP, след като дублирана трансакция е била възстановена.
Картата свързва тези потребители чрез междинни портфейли, свързани с кражбата от Bitget, и показва потоци към THORChain. ZachXBT заяви, че Alias 4, идентифициран като lolo или Marin, също е участвал в прането на средства от експлоайта на Kelp DAO за 292 милиона долара по-рано през 2026 г.
Следователите са наблюдавали как средствата преминават през междинни мостове (cross-chain bridges), обмен на активи и инструменти за анонимност. AMLBot е проследил един от маршрутите от TRX към USDT, през USDT0 към Ethereum, в приблизително 145 ETH, през THORChain и накрая в около 4,59 BTC.
Приблизително четири BTC след това са влезли в кръг на Wasabi CoinJoin, където трансакции от множество участници се комбинират, за да се затрудни определянето на авторството.
Bitget отдава операцията с висока степен на увереност на група, свързана с КНДР, позовавайки се на IP поведение и он-чейн подписи, въпреки че нито един независим орган не е публикувал официално окончателно потвърждение. Mandiant и SlowMist подпомагат разследването, а правоприлагащите органи са уведомени. От Bitget твърдят, че техният фонд за защита покрива финансовото въздействие и балансите на клиентите остават непокътнати.
Тегленията се възстановяват на етапи, започвайки с Bitcoin на 28 септември, последван от Ethereum на 29 септември, USDT на 30 септември и други токени, фиатни и peer-to-peer услуги на 2 октомври.
Борсата съобщава, че е отстранила експлоатираната уязвимост и че не са възможни последващи неоторизирани преводи, докато разследващите продължават да проследяват и да се опитват да замразят откраднатите активи.
Намалете всяко разследване на предупреждения в SOC с 21 минути. Задвижете вашия SOC с незабавен контекст за IOC за бърза реакция: Интегрирайте TI Lookup във вашия SOC