Властите в Нидерландия арестуваха 23-годишен осъждан киберпрестъпник по подозрение в подпомагане на кражби на данни и изнудвания, извършени от известната хакерска група ShinyHunters. В дни непосредствено след ареста на заподозрения, останалите членове на ShinyHunters драстично ескалираха своите атаки, открадвайки силно чувствителни данни от FBI и изнудвайки руската група за откуп Cl0p.
Според три източника, запознати със случая, нидерландецът, арестуван от властите този месец, е Pepijn van der Stap, осъждан киберпрестъпник от Алмере и Лелистад в Нидерландия. Van der Stap преди това бе осъден през 2023 г. във връзка с поредица от кражби на данни и изнудвания, за които прокурорите казаха, че са донесли между 1,5 милиона и 2,7 милиона евро.
По време на делото срещу него в края на 2023 г. van der Stap призна, че е водил двойствен живот в стил „Д-р Джекил и Мистър Хайд“, използвайки тайния хакерски псевдоним „Umbreon“, за да изнудва жертви и да публикува техните данни в англоезични хакерски общности като вече съществуващите RaidForums и Breached. През деня обаче van der Stap е работил като софтуерен инженер в базирания в Амстердам стартъп за киберсигурност Hadrian, като същевременно е бил доброволец в Dutch Institute for Vulnerability Disclosure (DIVD) — неправителствена организация за изследвания в областта на сигурността.
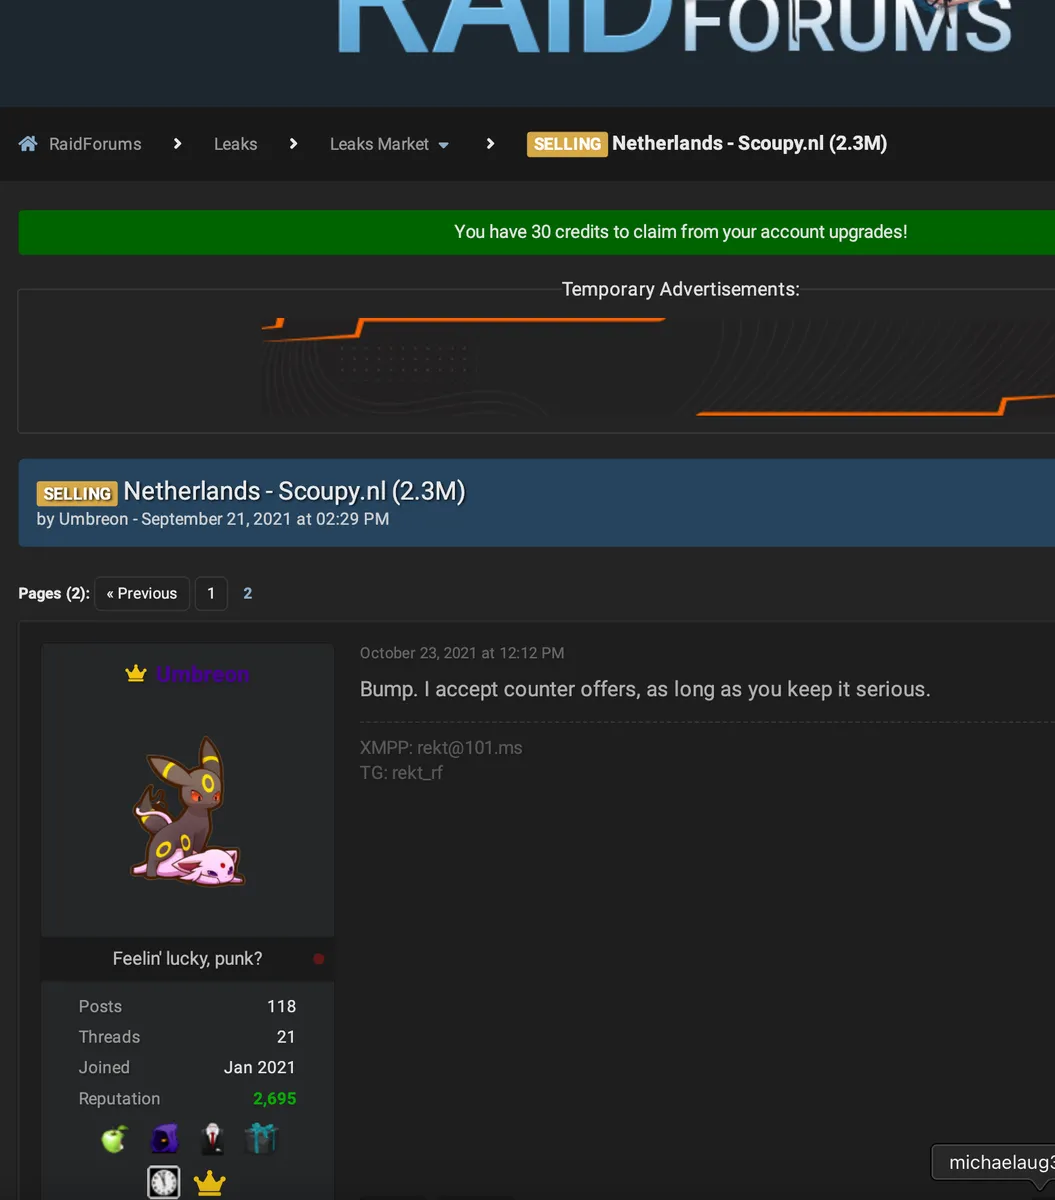
Алтерегото на Pepijn van der Stap „Umbreon“ продава база данни в RaidForums, предлагайки информация за 2,3 милиона души от Нидерландия през септември 2021 г. Аватарът на този потребител е изображение на героя от Покемон Umbreon. Изображение: KELA.
Van der Stap призна за дейността си по кражба на данни и изнудване и бе осъден на четири години лишаване от свобода (една от които условно). По време на съдебния процес van der Stap предпочете да остане за известно време в ареста, вместо у дома, заявявайки, че не може да намери по-добро лечение отвън за своите продължаващи психологически проблеми, за които твърдеше, че включват ПТСР, свързано с детска траума. Той бе освободен от затвора през декември 2025 г.
В интервю за KrebsOnSecurity на 9 септември 2026 г. Van der Stap се представи като превъзпитан хакер, който се опитва да промени живота си и да направи положителен принос за обществото. В момента Van der Stap е назначен като ръководител на офанзивната сигурност в нидерландската компания Neo Security, която не отговори на запитванията за коментар.
Van der Stap заяви, че все още се бори с граждански дела и обезщетения, свързани с предишните му жертви на киберпрестъпления, и че прави всичко възможно, за да репарара щетите. Но малко след това интервю нидерландският хакер внезапно спря да отговаря на съобщения. Опитите на други близки до него също многократно не успяха да получат отговор през последните две седмици.
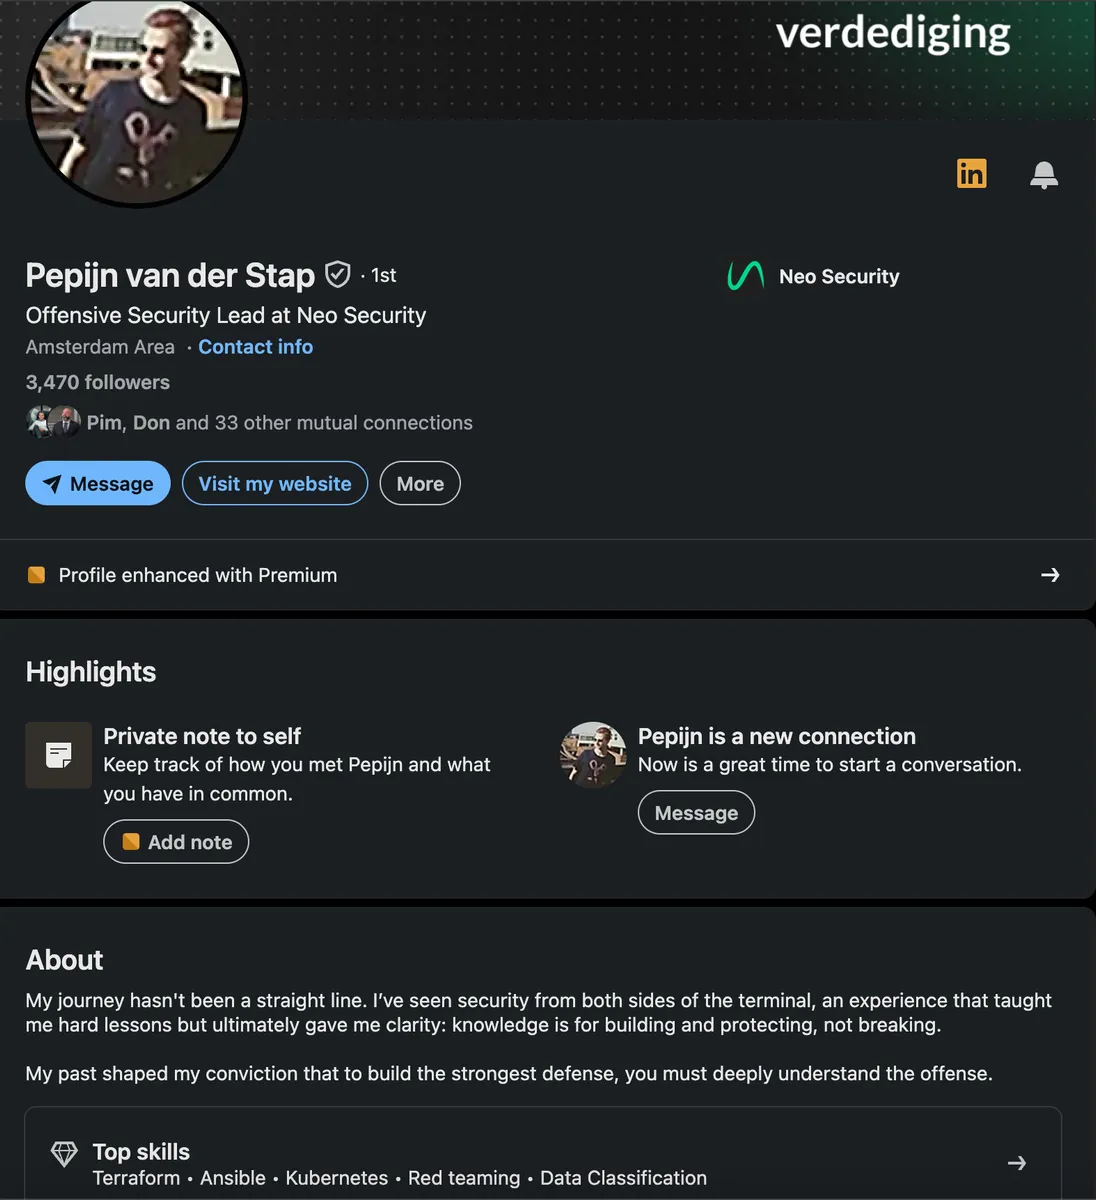
Профилът в LinkedIn на Pepijn van der Stap.
Според два източника, запознати със случая, Van der Stap е бил арестуван от нидерландските власти на или около 16 септември и оттогава е задържан под стража за разпит. Един източник съобщи, че техен колега лично е станал свидетел как нидерландските власти изнасят предмети от жилището на Van der Stap.
Властите в Нидерландия призовават обществеността за помощ при идентифицирането на гласа в записан телефонен разговор от февруари 2026 г., в който член на ShinyHunters, чийто майчин език е нидерландски, чрез социално инженерство е проникнал в Odido — най-големия мобилен телекомуникационен доставчик в страната. При това проникване ShinyHunters подмамили служител на Odido да се влезе в фалшифициран уебсайт, след което използвали този достъп, за да откраднат данни на повече от 6,2 милиона нидерландци.
В отговор до нидерландските медии ShinyHunters потвърдиха, че заподозреният в аудиоклипа наистина е член на хакерския колектив.
„Нашият член на екипа има пълната ни подкрепа – емоционално, психически и финансово“, заявяват хакерите. „Всичко е уредено, включително адвокат по наказателни дела. Ние не гледаме отвисоко на нашия персонал и членове; ние се грижим отлично за тях“, се казва в изявление, споделено от ShinyHunters пред NL Times. Все още не е ясно дали нидерландската полиция е свързала обаждащия се в Odido с потвърдена реална самоличност. Нидерландският полицейски отдел, занимаващ се с инцидента с Odido, не отговори на запитванията за коментар.
Групата също така отправи критики към властите в Нидерландия. „Нидерландската полиция ще се нуждае от целия късмет на света – и от молитвите на всички – ако иска да го хване, преди да извършим друга мащабна кражба на данни в Нидерландия“, се казва в изявлението на ShinyHunters. „Честно казано, нидерландската полиция е една голяма шега; те са неспособни да направят каквото и да било. Некомпетентни. Незначителни. Неважни. Бесполезни.“
ХАКЕРСКИ АТАКИ СРЕЩУ FBI И CL0P
Само дни след като източници казаха, че Van der Stap е бил задържан от нидерландските власти, ShinyHunters поеха отговорност за необичайно дерзка пробив в сайта за кандидатстване за работа в FBI apply.fbijobs.gov. Според информация от 404 Media, откраднатите данни от сайта на FBI включват номера на социалното осигуряване и лична информация за над 5000 служители.
404 Media и Reuters съобщиха, че данните от FBI включват длъжността или екипа на всяко лице, като специален агент, проверяващ сигнали за заплахи, отдел за тежки киберпрестъпления и лица, разследващи киберзаплахи от чуждестранни субекти, подкрепяни от държавата. Reuters прегледа документи, споделени от ShinyHunters, и установи, че те включват чувствителни психиatriчни и медицински досиета на персонала на FBI. FBI излезе с кратко изявление, потвърждаващо хакерската атака.
ShinyHunters заявиха, че са получили достъп до сайта на FBI и други жертви чрез експлоатиране на наскоро отстранена уязвимост (CVE-2026-35273) в PeopleSoft — софтуер като услуга (SaaS) платформа от софтуерния гигант Oracle, която се използва широко от компании за управление на наемането на персонал и човешките ресурси, социалните придобивки и заплатите. Oracle бързо издаде корекция за сигурност за уязвимостта в PeopleSoft, която ShinyHunters според информации са започнали да експлоатират като zero-day уязвимост през юни, а по онова време Mandiant пусна правила за защитна стена за уеб приложения (WAF), предназначени за организации, които не можеха да инсталират актуализацията за сигурност достатъчно бързо.
Но в петък BleepingComputer съобщи, че ShinyHunters са използвали трик с URL-кодиране, за да заобиколят предложените от Mandiant правила за защитна стена за уеб приложения, предназначени да намалят заплахата от уязвимостта в PeopleSoft. В доклад, публикуван на 25 септември, експерти по сигурността от Mandiant и Google Threat Intelligence Group (GTIG) потвърдиха, че ShinyHunters масово са експлоатирали уязвимостта в PeopleSoft, за да откраднат данни от десетки системи в различни сектори, включително висшето образование, технологиите, здравеопазването, селското стопанство, транспорта и държавния сектор.
Предишният хакерски псевдоним на Ван дер Стап – Umbreon – е бил видим на видно място във визуализациите, които ShinyHunters са използвали, за да разпространят новината за хакването на ФБР: Изображението от дефейсването, което ShinyHunters са оставили на компрометирания сайт за кариери на ФБР, включва ASCII арт графичен елемент с покемон героя Umbreon. Съобщението в горната част гласи: „Този сайт беше превзет от ShinyHunters. Придобиваме пълен root контрол върху вашите системи от ’19 ;)“ Изображението изглежда идентично с дефейс съобщението, което ShinyHunters използваха при компрометирането на англоезичната киберпрестъпна общност Hackforums през 2020 г.
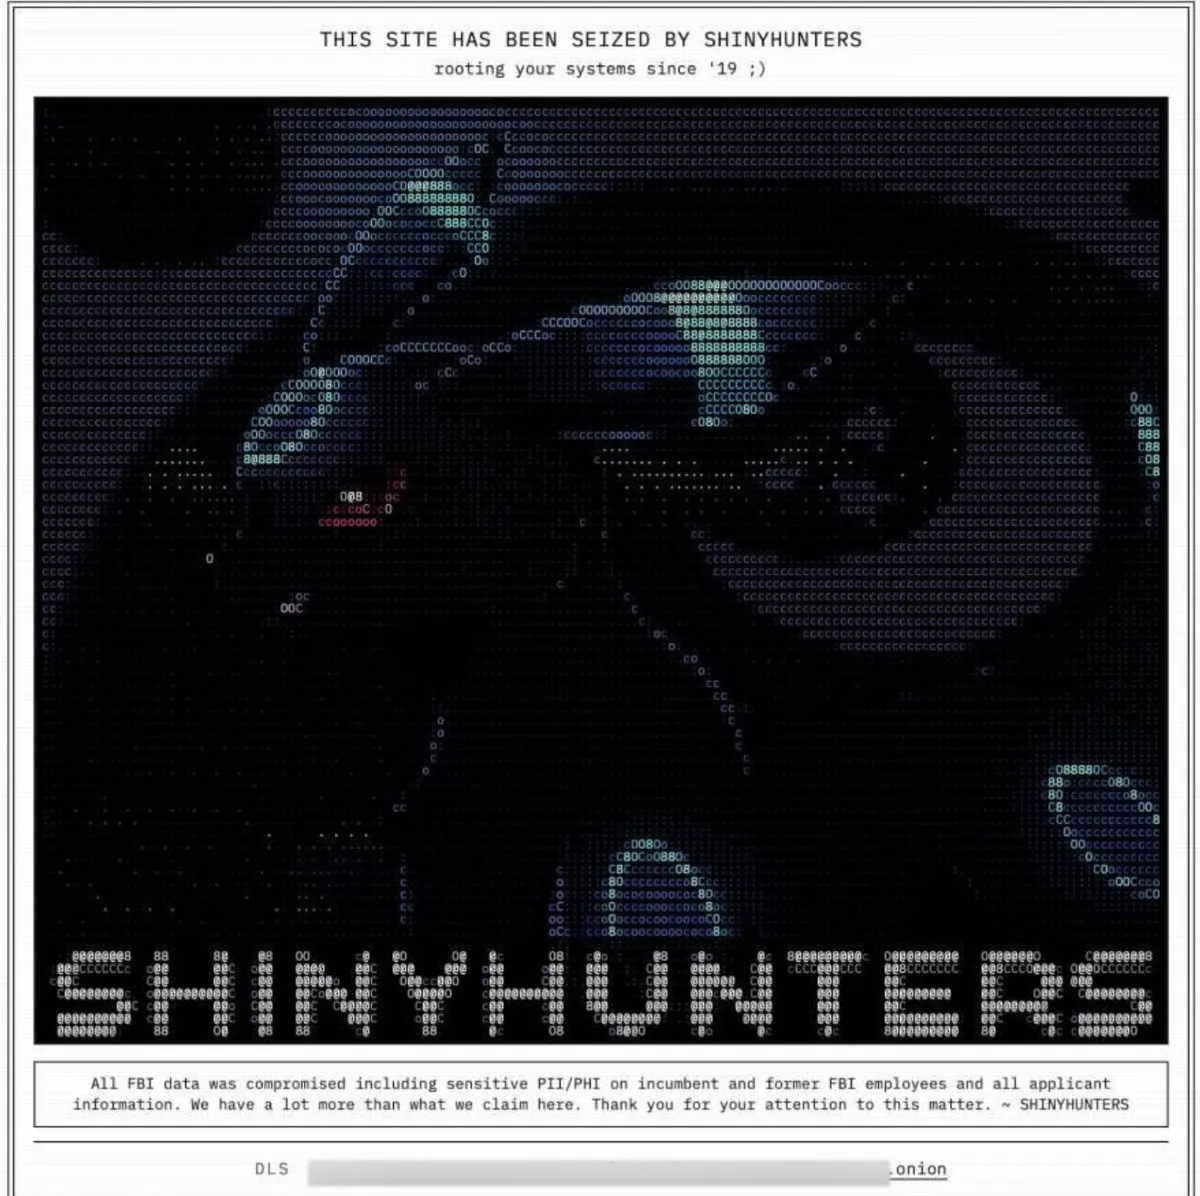
Дефейс съобщението, оставено от ShinyHunters на сайта за кариери на ФБР, включваше ASCII арт изображение на покемон героя Umbreon. Снимка: Bleeping Computer.
Множество източници, близки до разследването срещу ShinyHunters, заявиха, че последните рисковани атаки на групата срещу ФБР и една от най-утвърдените руски групи за изнудвачески софтуер представляват рязък завой от по-умерения стил на операции на хакерската банда. Тези източници твърдят, че внезапната промяна е настъпила, след като контролът над ShinyHunters е бил поет от непълнолетен киберпрестъпник от Аман, Йордания, който използва псевдонима Rey и оперира като част от киберпрестъпната група ScatteredLapsussHunters (SLSH), която според експерти представлява обединение на три хакерски групи – Scattered Spider, LAPSUS$ и ShinyHunters.
Тези източници твърдят, че Rey е имал продължителен конфликт с нидерландския хакер за контрола върху марката и данните на ShinyHunters и че включването на уголеменото изображение на покемона Umbreon при дефейсването на сайта за кариери на ФБР вероятно е било опит на Rey да прехвърли вината за атаката върху нидерландеца.
Rey беше идентифициран публично за първи път от компанията за киберсигурност KELA през март 2025 г. Преди публикуването на нашия профил за Rey през ноември 2025 г., KrebsOnSecurity изпрати съобщение до бащата на Rey с молба за разрешение за интервю с непълнолетния му син. Бащата на Rey просто препрати съобщението на сина си, който призна, че е участвал в атаки с изнудвачески софтуер, и заяви, че се опитва да се разграничи от хакерската група SLSH.
ОБВИНЯВАНЕТО НА UMBREON
Веднага след като новината за хакването на сайта за кариери на ФБР беше отразена в медиите, основният акаунт на Rey в Twitter/X (Ryan Moran/@rmoskovy) се присмиваше на групата за изнудвачески софтуер Cl0p и на ФБР, представяйки ги грубо като кулите близнаци в Ню Йорк, удряни от самолети с надписи „cl0p drama“ и „fbi breach claim“. На преден план пред града стои гигантската фигура на покемона Umbreon.
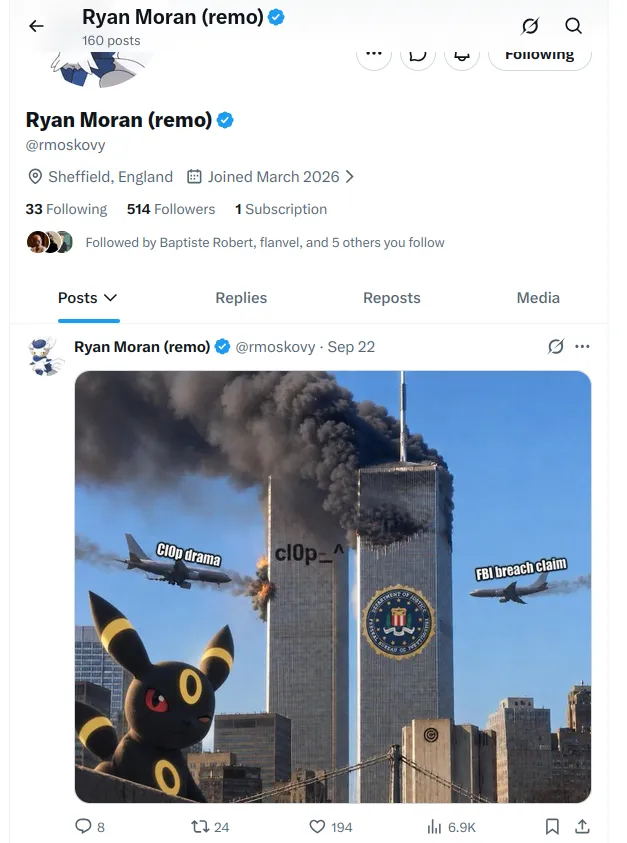
Подигравателно меме, качено в Twitter/X от вече неактивния акаунт на Rey на 22 септември. В долния ляв ъгъл се вижда гигантска фигура на покемон героя Umbreon.
На 24 септември KrebsOnSecurity отново се свърза с бащата на Rey, искайки да интервюира него и сина му за статия относно очевидното му издигане като лидер на ShinyHunters. Само няколко часа след това запитване Rey изтри дългогодишния си акаунт в Twitter/X. Междувременно бащата на Rey, който работи за Royal Jordanian Airlines, не е отговорил на половин дузина изпратени по имейл искания за коментар относно предполагаемата дейност на сина му.
Откъде идва враждата между SLSH и ShinyHunters? Според статия в Wired от този месец, членове на ShinyHunters и SLSH за кратко са си партнирали по-рано тази година, за да монетизират по-ефективно важни откраднати идентификационни данни, събрани от TeamPCP – нова група, която имаше голям успех в компрометирането на глобалните вериги за доставка на код със злонамерен софтуер, но не успяваше да извлече сериозни финансови ползи от откраднатите данни (двама предполагаеми лидери на TeamPCP бяха арестувани миналия месец в Австралия, а в интервю лидерът на TeamPCP твърди, че са спечелили едва 20 000 долара).
В материала на Wired се отбелязва как Mandiant са инфилтрирали TeamPCP и тайно са били отговорни за толкова бързото обезсилване на откраднатите от престъпната група идентификационни данни: изследовател от Mandiant тайно е подавал тези данни на водещите доставчици на облачни услуги като Amazon и Microsoft, които бързо са анулирали откраднатите ключове. Междувременно предишните хакерски партньори са започнали да се обвиняват взаимно за това, че идентификационните данни са станали безполезни.
Анди Грийнбърг от Wired съобщи, че няколко седмици след партньорството си с TeamPCP, „ShinyHunters са започнали самостоятелни действия, извършвайки свои собствени изнудвания с идентификационните данни на TeamPCP, но без да предоставят техния дял на хакерите, компрометирали веригата за доставки.“
Изследователят от Mandiant Остин Ларсен заяви пред KrebsOnSecurity по-рано този месец, че ShinyHunters бележат успешна серия от изнудвания през тази година и са напът да съберат близо 100 милиона долара от изнудвачески плащания от жертви на киберпрестъпления през 2026 г.
Ван дер Стап твърди, че никога не е бил мотивиран от пари и че предишната му хакерска дейност е била водена от желанието да притежава най-пълната колекция от откраднати бази данни в света. В разговор с репортери от Bloomberg през 2024 г. Ван дер Стап споделя, че тази конкретна цел от своя страна е подхранвала желанието му да извършва кибератаки.
„Хакването беше много лесно за мен и не беше мания“, казва той пред Bloomberg. „Моят навик беше колекционирането. Колекциониране на данни, организиране на данни, изтегляне на данни, създаване на папки.“
DIVD, организацията с нестопанска цел за изследване на сигурността, в която Ван дер Стап преди е работил като доброволец, разкри в LinkedIn миналата седмица, че организацията се справя с вътрешен инцидент в областта на киберсигурността, който изглежда е включвал злонамерено използване на изкуствен интелект. DIVD публикува малко подробности за този инцидент, но говорител на организацията сподели пред KrebsOnSecurity, че той не изглежда свързан с ShinyHunters, нито има признаци въпросът да засяга дейността на предишен доброволец.