Операторът на рансъмуер JadePuffer атакува Azure клиенти с управлявани от агенти атаки, които извършват разузнаване, крадат идентификационни данни и унищожават основни компоненти.
Зловредният код се появи през юли, като изследователи от компанията за облачна сигурност Sysdig подчертават, че той използва AI агенти за автоматизиране на цялата верига на атаката — от разузнаване, кражба на идентификационни данни и странично придвижване до осигуряване на присъствие и криптиране на данни.
Малко след това компанията отбеляза, че JadePuffer е разширил обхвата си към ресурси за изкуствен интелект, набори от данни за обучение и векторни бази данни, използвайки инструмент, наречен EncForge.
Microsoft Security Research наблюдава две атаки на JadePuffer през юни, които са картирали облачни ресурси, извлякли са ключове за хранилища и са изтрили Azure Storage профили.
Разрушителният етап е продължил седем минути и е бил насочен към повече от 100 профила в Storage, както и към Key Vaults, Function Apps, Virtual Machines и App Services.
Въпреки че атакуващият е успели да изтрие повечето от целевите Azure Storage профили, някои са останали незасегнати поради заключвания на ресурси в Azure и защити на ниво профили за съхранение.
Microsoft проследява автора на заплахата JadePuffer под името Storm-3168 и съобщава, че той е използвал два компрометирани service principal обекта — самоличности за сигурност, които позволяват на приложения, хоствани услуги и автоматизирани инструменти да се автентифицират пред Azure и да достъпват определени ресурси.
И двата service principal обекта са принадлежали на един и същ клиент. Единият е използван за разузнаване и откриване на ресурси, докато другият „е извършвал откриване, разрушителни операции и събиране на идентификационни данни“.
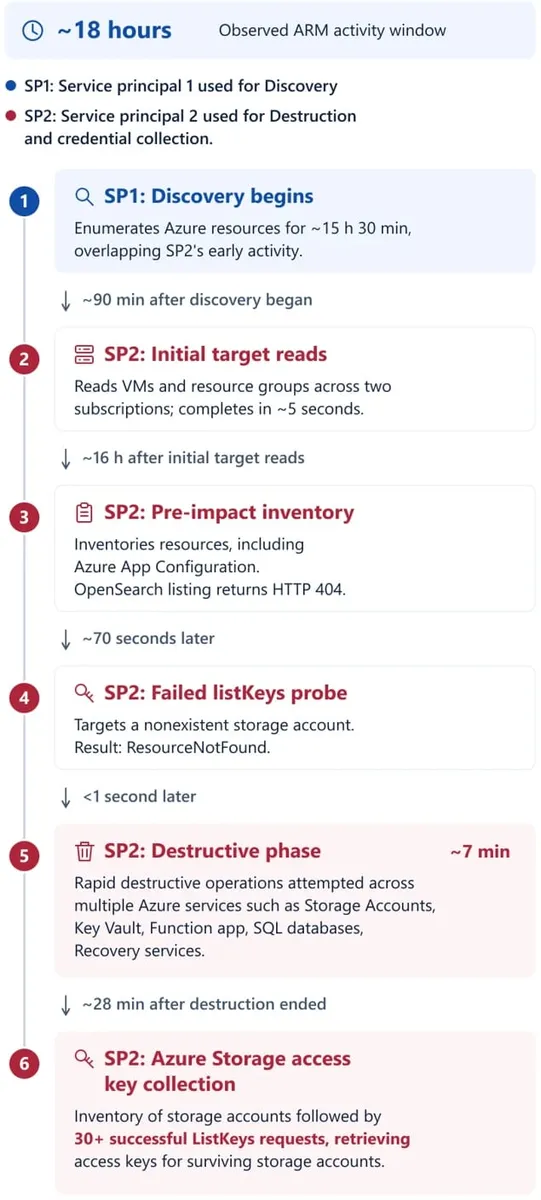
Атакуващият е премахнал защитите за архивиране и възстановяване (заключвания в Azure Site Recovery), което показва опит за затрудняване на възстановяването.
Този оперативен модел би могъл допълнително да подпомогне изнудването с рансъмуер, въпреки че Microsoft не съобщава за финансови искания и не потвърждава кражба на данни в наблюдаваните случаи.
Според изследователите опитите за изтриване на Azure SQL бази данни са се провалили, тъй като атакуващият е използвал неподдържана версия на API. Опитите за премахване на заключванията за защита при възстановяване също са се провалили.
„Паралелното насочване към Azure SQL бази данни и storage профили подсказва опит за разширяване на разрушителното въздействие върху различни услуги за данни, вместо да се концентрира върху един тип ресурс“, заявяват от Microsoft.
Приблизително половин час след опитите за изтриване, Storm-3168 се е върнал, за да извърши повече от 30 заявки за ключове за storage профили, повечето от които са били успешни.
Microsoft не успели да установят точно как е осъществен първоначалният достъп, но отбелязаха, че идентификационните данни за един от service principal обектите са се появили в публичен проблем в GitHub преди атаките.
Изследователите препоръчват няколко стъпки за ограничаване на риска и насоки за системните администратори, включително активиране на защити за облачни работни товари, проверка за тайни в публични хранилища и оценка на разрешенията в Azure RBAC спрямо принципа за най-малки привилегии.