Екипът на Microsoft Threat Intelligence разкри NeedyMantis — модулна рамка за зловреден код след компрометиране, предназначена за запазване на скрит достъп в вече пробити мрежи.
Зловредният код е засечен в малък брой високоцелеви прониквания, засягащи телекомуникационни оператори, университети, медицински неправителствени организации, междуправителствени органи и изпълнители на държавни поръчки.
Активността датира най-малко от октомври 2025 г., което подсказва, че извършителите са използвали тихо рамката за дългосрочен достъп с цел шпионаж, вместо за недискриминационна киберпрестъпност.
Microsoft new malware secret network access
Според изследването, публикувано от Microsoft, изследователите са открили NeedyMantis, докато са проследявали индикатори, свързани с компрометирането на веригата за доставки на DAEMON Tools, следено от Microsoft под името Storm-3069.
Преди това Kaspersky установи, че атакуващите са вградили зловреден код в определени изпълними файлове на DAEMON Tools Lite, разпространявани чрез официални инсталатори.
Microsoft оценява Storm-3069 като активност от базирани в Китай субекти, но не я е приписал на конкретна китайска държавно спонсорирана група. Отделни инфекции с NeedyMantis също така показват, че повече от един злонамерен субект може да разполага с този зловреден код.
Важно е да се отбележи, че Microsoft не е наблюдавал самият NeedyMantis да се доставя чрез компрометираната верига за доставки на DAEMON Tools. Наличните доказателства показват, че атакуващите го внедряват след получаване на първоначален достъп, което означава, че векторът на влизане може да варира при различните жертви.
При един от инцидентите атакуващ е използвал инструментариума Impacket, за да копира легитимен софтуер, зловредна DLL библиотека и криптиран архив от мрежова споделена папка, преди да изпълни пакета на избрано устройство.
Веригата на инфекция разчита на странично зареждане на DLL (DLL sideloading), което позволява на легитимно приложение да зареди зловредна библиотека, маскирана като необходим компонент. Киберпрестъпниците са злоупотребили с пакети на Poedit, curl, Vim и TightVNC, докато са маскирали файлове като библиотеки на Microsoft Office, Broadcom, Intel или NVIDIA.
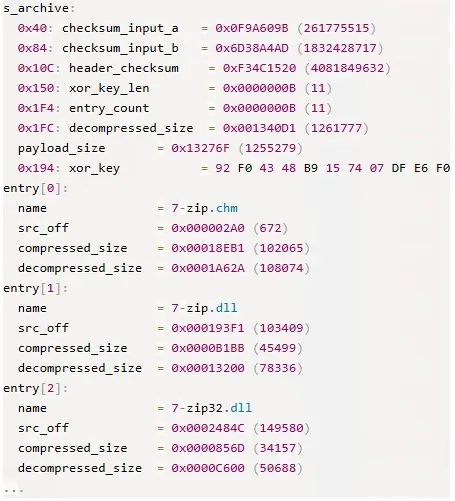
Зареждачът от първия етап извлича злонамерения код от втория етап от персонализиран архив, чиито офсети, XOR ключове, компресия и имена на файлове се променят между отделните образци, което затруднява статичната детекция и автоматизирания анализ.
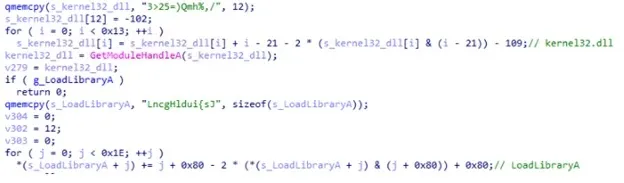
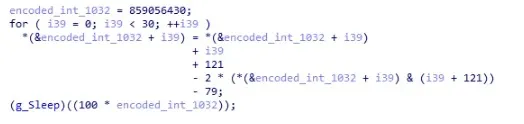
В изследвания от Microsoft образец зловредна библиотека WinSparkle.dll е заменила легитимния компонент за актуализация на Poedit. Зареждачът е скрил имената на API и константите чрез обфускирани стъкови низове, динамично извличал Windows функции и е проверявал ProcessDebugFlags и ThreadHideFromDebugger, за да затрудни анализаторите. След това е извлякъл encryptbase64.ps1.
Въпреки разширението си, изглеждащо като PowerShell, този файл е съдържал x64 шелкод (shellcode), който е декодирал и декомпресирал основния компонент на NeedyMantis, съхранен в минимизиран, персонализиран изпълним формат.
След като се активира, основният компонент управлява трафика към командния сървър (command-and-control) и модулите за изтегляне. Неговата конфигурация е сочила към corp.tripswithengine[.]com през порт 443 и URI /library/zip/.
Първоначална HTTPS заявка поставя компресирани, Base64-кодирани системни данни в хедъра Set-Cookie, включително името на компютъра, потребителското име, работещия процес, родителския процес, инсталираните файлове и списъка с процеси.
След това комуникацията се надгражда до WebSockets и използва персонализиран бинарен протокол с XOR кодиране, компресия и незадължително RC4 криптиране.
NeedyMantis може да получава команди за зареждане или премахване на модули, изпращане на данни и деактивиране на активни флагове, като същевременно изпраща съобщения за идентификация и поддържане на връзката (keepalive).
Microsoft не е потвърдил пълните възможности на изтеглените модули, но архитектурата позволява на атакуващите да добавят функционалности, без да заменят основния имплант — ефективен дизайн за персистентен и адаптивен достъп.
Селективният профил на жертвите прави кампанията значима за екипите по сигурност, които защитават чувствителни изследвания, обществени услуги и комуникационна инфраструктура.
Тъй като NeedyMantis се появява едва след компрометирането, откриването му трябва да задейства разследване на инцидента, обхващащо кражба на идентификационни данни, странично придвижване (lateral movement), механизми за персистентност, междинни сървъри и активност на атакуващите преди внедряването.
Екипите за защита трябва незабавно да започнат търсене за изходящи връзки към corp.tripswithengine[.]com, неочаквани зареждания на DLL, съмнително декодиране, изпълнение на Impacket и файлове на NeedyMantis, поставени до легитимни приложения.
Microsoft препоръчва защита, базирана на облака, блокиране при първо виждане (block-at-first-sight), мрежова защита, EDR в режим на блокиране, автоматично прекъсване на атаки и правила за намаляване на повърхността за атака (attack-surface-reduction), блокиращи ненадеждни изпълними файлове и обфускирани скриптове.
Детекциите на Defender включват TrojanDropper:Win64/NeedyMantis, Behavior:Win64/NeedyMantis и сигнали за съмнително странично зареждане или активност с Impacket.