Изследователи откриха повече от 16 000 неправилно конфигурирани бази данни на Supabase, които излагат на риск четливи таблици с лична идентифицираща информация, пароли или токени за автентификация.
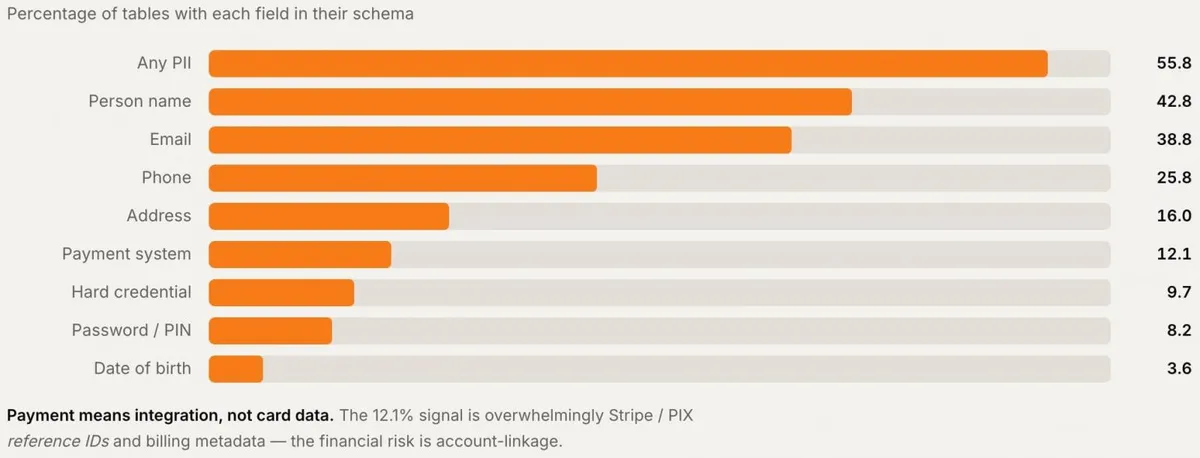
Въз основа на анализа на схемите на таблиците, изследователи от компанията за управление на кибер риска UpGuard смятат, че много малка част от изложената информация включва данни за кредитни карти.
Supabase е платформа за разработка с отворен код, изградена около PostgreSQL, която предоставя на разработчиците набор от бекенд услуги за по-бързо създаване и стартиране на приложения и уебсайтове.
Услугата става все по-популярна сред разработчиците, използващи инструменти с изкуствен интелект за изграждане на проекти, като разработката с помощта на AI представлява над 60% от новосъздадените бази данни.
Изследователите от UpGuard анализираха набор от данни от около 300 000โดмейна, които показват знаци за използване на Supabase, и провериха за съществуването на таблица „users“. Докато някои заявки върнаха страница от базата данни, други загатнаха, че таблицата „users“ не съществува, но таблица с друго име е достъпна.
След това изследователите използваха схемите на таблиците, за да направят изводи за типовете данни, изложени в целия набор. В повече от половината от изложените бази данни UpGuard откри лична идентифицираща информация (PII), а по-малък поднабор включваше пароли и токени за автентификация.
Сред по-значимите констатации беше американска услуга за паркиране (valet service), която е изложила над 100 000 клиентски записа, включително данни за контакт, регистрационни табели и история на посещенията.
В канадска имиграционна служба изследователите заявяват, че са открили близо 5 000 потребителски записа, включително 884 пароли в некриптиран текст (plaintext).
Чувствителни данни за самоличност, платежни сметки и над 100 000 лични съобщения бяха открити в базирана в Индия платформа за съдържание за възрастни, съобщава UpGuard.
Базирана във Филипините OTP услуга е изложила данни за над 2 000 потребители и 100 000 SMS съобщения, включително някои очевидно несвързани комуникации между частни лица.
Консулство на африканско правителство е изложило записи, принадлежащи на 25 000 души, включително адреси и локации за извънредно настаняване.
Изследователите отдават излагането на данни на лоши настройки за сигурност на приложенията, включително липсващи или неефективни политики за сигурност на ниво ред (row-level security) и неправилна употреба на публични ключове.
От UpGuard обясняват, че проблемите със сигурността не са ограничени до конкретен тип бизнес:
„Настройките за сигурност са инвариантни спрямо типа бизнес, тъй като хората, които знаят какъв вид бизнес рекламират, не разбират конфигурацията на своята база данни“, обяснява UpGuard.
„Общата нишка е, че тези сайтове се създават от AI агенти за кодиране и хората не осъзнават конфигурацията.“
Въпреки че подчертават повишения риск от грешни конфигурации при разработка на приложения с помощта на AI, изследователите наблегнаха, че техните сканирания не потвърждават, че всеки засегнат сайт е бил изграден чрез AI агент за кодиране.
От UpGuard заявиха, че са уведомили собствениците на приложения, когато техният по-задълбочен анализ е установил значително излагане на данни.
Потребителите на Supabase се насърчават да прегледат документацията за сигурност на платформата, включително нейните препоръки и ръководството за API сигурност, за да идентифицират рисковете от излагане на данни и да ги отстранят.