Операторите на RatHat изграждат и публикуват банковия троянец за Android и управляват заразените телефони от уеб конзола, според компанията за сигурност Cleafy. Cleafy е проследила близо 100 внедрявания на тази конзола от април 2026 г. Според нея това съответства на модела „зловреден софтуер като услуга“ (malware-as-a-service), при който всеки клиент управлява отделно копие.
Конзолата съхранява това, което зловредният софтуер събира от всеки телефон, включително текстови съобщения и пароли, въведени във фалшиви екрани за вход, поставени върху приложения за банкоране.
Нейната най-нова версия иска от AI модела Gemini на Google да оцени банковия баланс на всяка жертва от тези съобщения и сортира телефоните в групи с висока и средна стойност.
Нищо в пробите, анализирани от Cleafy, не използва модела за прехвърляне на пари. Неговата роля е „да реши кои жертви си струват времето на атакуващия“, заявяват от компанията.
Една конзола, три версии
Зловредният софтуер на телефоните на жертвите се е променил малко от края на 2025 г., каза Cleafy. Конзолата зад него обаче е била заменена.
Проби от края на 2025 г. и февруари 2026 г. са били свързани с по-ранна конзола с име Fisher. Три нови версии са били използвани между април и септември 2026 г., като всички са изградени от един и същ код.
Първата се нарича BlackCat Remote Control Management. Следващите две са наименувани Panda Workshop V5 и V6.
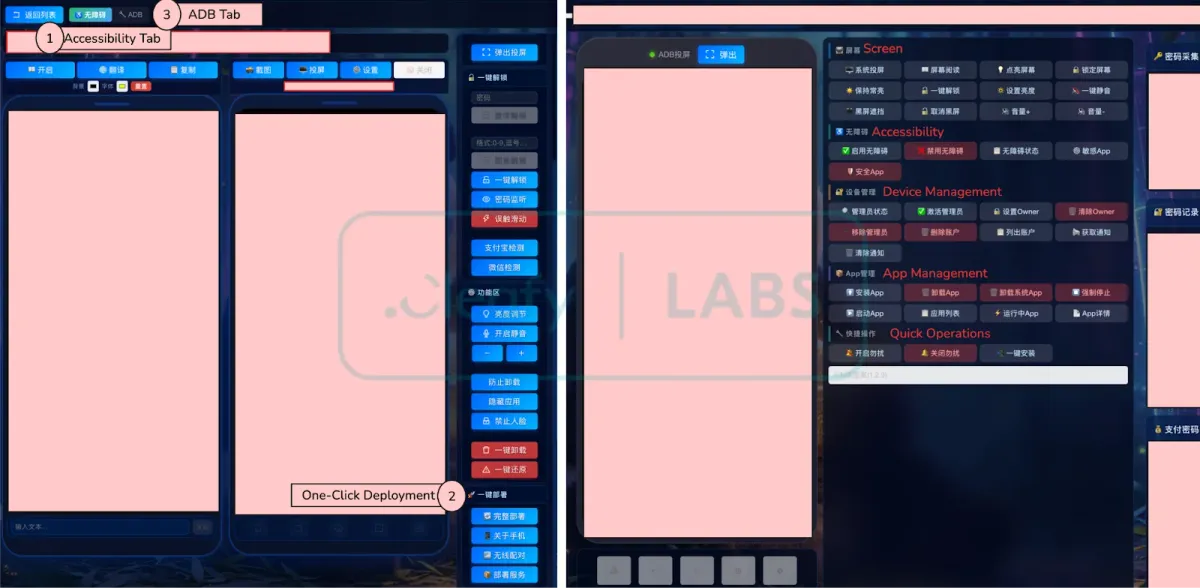
Всяка версия представлява и инструмент за сглобяване (build tool). От конзолата киберпрестъпникът може да сглоби зловредния код, да го скрие в изглеждащо безвредно приложение и да го подпише. След това конзолата публикува готовото приложение в Amazon S3 или на уеб сървър, без киберпрестъпникът да трябва да се докосва до хостинг настройката.
Конзолата може също така да сглобява отново приложението по график, например на всеки час. Всяко пресглобяване създава нов файл от същия зловреден код, което според Cleafy е насочено срещу инструментите за сигурност, засичащи познати файлове по техния хеш.
Най-новата версия добавя и шаблони за фалшиви страници за изтегляне, включително една, наречена Google Store.
Shell достъп с едно щракване
RatHat достига до телефоните чрез текстови съобщения и онлайн реклами, които водят до сайтове за изтегляне на трети страни, установи Zimperium по-рано този месец.
След като бъде инсталирано, приложението иска достъп до функциите за достъпност (Accessibility access), което позволява на приложението да чете екрана и да извършва докосвания вместо потребителя. С него приложението активира безжично дебъгване, прочита кода за сдвояване от екрана и се свързва с Android Debug Bridge (ADB) на телефона — инструмент за отстраняване на грешки, вграден в Android.
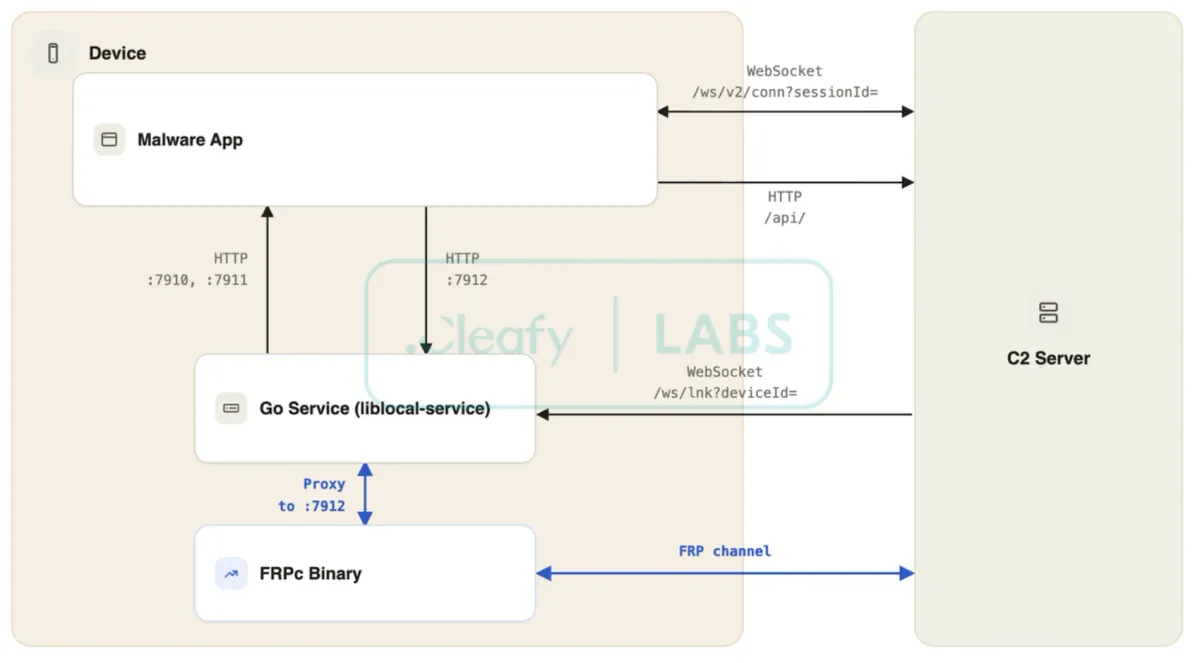
Това дава на зловредния софтуер команден обвиващ слой (shell), който работи от името на shell потребителя на Android (UID 2000), извън разрешенията, предоставени на приложението.
От конзолата атакуващият може да използва този shell с едно щракване, установи Cleafy. Бутонът за внедряване стартира отделна програма, написана на Go, която остава достъпна чрез обратен тунел (reverse tunnel) — връзка, която телефонът отваря към сървъра на киберпрестъпника.
Сдвояването с ADB става автоматично, но Go програмата се стартира едва след като атакуващият натисне бутона за внедряване.
Тази програма променя начина, по който атакуващият може да наблюдава екрана. Записът на екрана през приложението използва функция на Android, която иска разрешение от жертвата и показва икона за запис, докато работи.
Програмата на Go вместо това използва инструменти, наречени minicap и minitouch, за да стриймва екрана и да изпраща докосвания без подкана за разрешение и без икона за запис.
Нито един от двата инструмента не работи на Android 14 и по-нови версии, оставяйки тези телефони с собствения запис на екрана на приложението и подканата за разрешение. Cleafy също така описа резервен метод, използващ инструмент, наречен screencap, с около 5 кадъра в секунда, но не уточни кои версии на Android покрива.
Go програмата продължава да работи, след като жертвата премахне приложението, докато телефонът не се рестартира. Zimperium установи, че програмата може също така да преинсталира приложението, след като бъде изтрито, и да включи отново неговия достъп до функциите за достъпност.
Нито един от докладите не предоставя стъпки за пълно премахване на зловредния софтуер.
Колко широко се използва конзолата
Cleafy откри внедряванията чрез търсене на заглавията на страниците и уеб кода на конзолата. Числото отчита внедрявания на конзолата, а не заразени телефони.
Cleafy не посочва какво се зачита за едно внедряване и нито нейният доклад, нито този на Zimperium дава брой на жертвите.
Конзолата ограничава броя на профилите на операторите и крие някои секции от потребители без администраторски права. Cleafy заяви, че тези ограничения имат смисъл само ако потребителите са клиенти, на които разработчиците нямат пълно доверие.
Близо половината от IP адресите, наблюдавани от Cleafy, са в една регистрирана в Сингапур мрежа, AS4907.
Gemini в двата края
Първата версия на конзолата позволяваше на киберпрестъпниците да избират измежду няколко AI доставчици, установи Cleafy. Тя можеше също така да изпраща предупреждение в Telegram, когато AI оценката на телефона надвиши определено ниво.
Най-новата версия работи само с Gemini и насочва операторите към Google AI Studio, за да получат ключ.
RatHat използва Gemini и на самия телефон. Неговите вградени инструкции за натискане по екрана са написани за интерфейсите, Android версиите и езиците на конкретни производители на телефони, така че се провалят на устройства, които авторите му не са предвидили.
Когато това се случи, зловредният софтуер изпраща оформлението на екрана до Gemini и пита къде да натисне. Той се свързва с Gemini директно от телефона, използвайки API ключ, съхранен в собствените му настройки.
Cleafy заяви, че функцията се използва само за поддържане на работата по настройка на безжичното дебъгване.
Зловреден софтуер за Android е правил това и преди. PromptSpy, който ESET описа през февруари, също изпращаше на Gemini оформлението на екрана и следваше неговите инструкции за натискане.
Индикатори и откриване
Cleafy изброи следните индикатори за командните (C2) сървъри на конзолите, връзките за изтегляне и пробите от зловреден код:
- Домейн: admin.chunhuating[.]best (C2 за Panda Workshop V6, септември 2026 г.)
- Домейн: admin.xiongmaocs[.]pics (C2 за Panda Workshop V5, август 2026 г.)
- IP: 8.231.120[.]246 (C2 за BlackCat, април 2026 г.)
- Домейн: admin.rathat[.]live (C2 за Fisher, декември 2025 г. и февруари 2026 г.)
- URL: hxxps://dramaspoolcoa[.]com/en.html (връзка за изтегляне, септември 2026 г.)
- URL: hxxps://rathat[.]me/app-release-rat-hat-live.apk (връзка за изтегляне, декември 2025 г. и февруари 2026 г.)
- MD5: 116346cace7f00ba557034b534d40791 (проба, септември 2026 г.)
- MD5: 8fdc21e25097a46528211274e54330e1 (проба, февруари 2026 г.)
- MD5: f83357b2d47c7d38ee53943373961211 (проба, декември 2025 г.)
Конзолите са склонни да използват уеб адреси, които започват с admin., плюс adminapi. за бекенда на най-новата версия, на евтини домейни от първо ниво като .best, .beer и .top.
След като Go програмата бъде внедрена, файловете minicap и minitouch стоят в /data/local/tmp под истинските си имена, където сканирането може да ги открие. Cleafy заяви, че инструментите за сигурност трябва да следят какво се изпълнява на телефоните от името на shell потребителя, UID 2000.
Един от изброените адреси, admin.xiongmaocs[.]pics, се появява и в списъка с индикатори, публикуван от Zimperium с нейния по-ранен анализ.