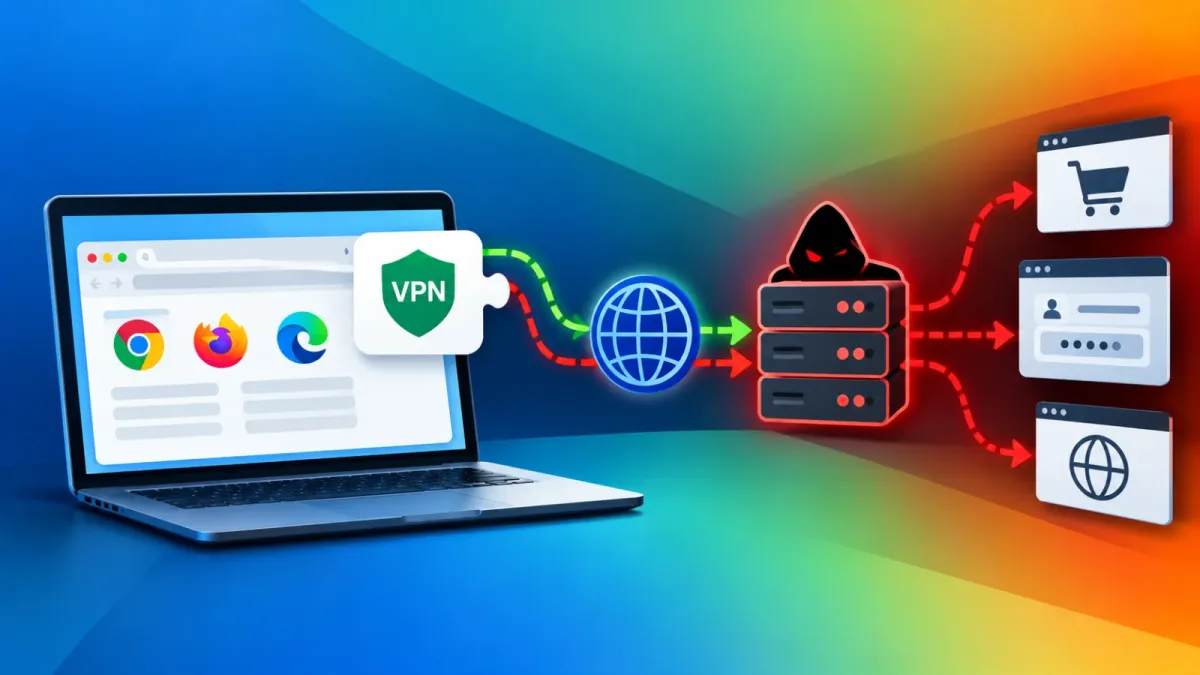
Координирана група от 31 Chrome разширения на руски език се представят за удобни инструменти от типа „VPN за X“, докато тихомълком пренасочват браузърния трафик през дистанционно управлявана прокси инфраструктура.
Разкрита от Risky Plugins на 19 септември 2026 г., кампанията е била активна към момента на документирането и е натрупала приблизително 356 000 инсталации, осигурявайки на нейните оператори значителен отпечатък от маршрутизиран трафик.
Разширенията са насочени към потребители, търсещи достъп до блокирани или ограничени услуги, използвайки имена, свързани с RuTracker, YouTube, Telegram, Instagram, ChatGPT, Claude, Netflix, Gemini, Discord, Spotify, LinkedIn и други платформи.
Фалшиви VPN разширения прихващат браузърния трафик
Анализът, проведен на 3 и 4 септември, установи, че всяко разширение изисква разширеното разрешение за прокси в Chrome, регистрира обработчик на автентификация за webRequest и заявява достъп до хоста за всички URL адреси.
Документацията на Chrome посочва, че неговото proxy API позволява на разширенията да управляват настройките на проксито в браузъра, докато webRequest API може да наблюдава и прихваща заявки, когато са предоставени необходимите разрешения.
След като бъде инсталирано, разширението създава скрипт за автоматична прокси конфигурация (Proxy Auto-Configuration или PAC), който определя дали даден поискан URL адрес трябва да се свърже директно или да премине през определено прокси. От решаващо значение е, че списъкът с целевите проксита не е фиксиран в самия пакет на разширението.
Вместо това той се изтегля от външна инфраструктура, което позволява на оператора да променя кои уебсайтове да се проксират и кои сървъри да получават трафика, без да изпраща актуализация на разширението.
Собствената мрежова документация на Chrome потвърждава, че PAC скриптовете изпълняват логика за избор на прокси сървъри при всяко извличане на URL адрес.
Според изследването, публикувано от Risky Plugins, изследователите са идентифицирали дублирани източници на конфигурация, хоствани в GitHub Pages, Blogspot, Google документ и Telegram канал.
Списъкът със сървъри е бил скрит чрез шифър на Цезар, приложен върху Base64 – олекотена техника за обфускация, която може да затрудни елементарната проверка, но не предоставя съществена криптографска защита.
Декодираните данни съдържат споделени идентификационни данни за прокси с месечен срок на изтичане. Платена VIP услуга на цена от 299 рубли също се предлагаше чрез api.hhos.ru и mainapi.
Повечето разширения изглеждат проектирани да проксират трафик, свързан с рекламираната услуга, но вариантът „Total VPN“ отива по-далеч, като маршрутизира целия трафик на браузъра. Това разграничение съществено увеличава риска от експозиция.
Операторите на проксито могат да наблюдават метаданните и дестинациите на връзката, докато нешифрованото HTTP съдържание може да бъде инспектирано или променяно.
HTTPS все още криптира съдържанието на страницата, освен ако защитата на доверието му не бъде преодоляна отделно, но изпращането на сесии през неизвестна инфраструктура създава възможности за наблюдение, блокиране, пренасочване и последващи злоупотреби.
Risky Plugins архивира и анализира CRX пакетите на 28 от 31-те разширения и публикува SHA-256 хешове за всяка версия с цел поддръжка на откриването.
Докладът също така отбелязва, че три резервни имена на хостове – de8.staticvaultcdn.org, de4.servefaststatic.work и de34.rapidstaticserve.cc – съвпадат с имена, свързани с премиум сървърите на Browsec.
Изследователите изрично разглеждат това съвпадение като следа за разследване, а не като доказателство за собственост или атрибуция.
Потребителите трябва незабавно да премахнат всяко от изброените разширения, да рестартират Chrome и да проверят настройките за прокси в браузъра и операционната система за непознати записи. Те също така трябва да променят идентификационните данни за чувствителни акаунти, използвани по време на периода на излагане, да прекратят активните сесии, където е възможно, и да следят за съмнителни влизания.
Защитниците в корпоративни среди трябва да блокират публикуваните идентификатори на разширения, конфигурационни домейни и хостове за абонамент, да сравнят архивираните хешове с управляваните крайни точки и да разследват изходящите връзки към s-extension.github.io, dtxtension.blogspot.com, t.me/liservers, api.hhos.ru и mainapi.
Основното предупреждение е ясно: VPN за един сайт, който изисква достъп до всеки URL адрес и изтегля инструкции за маршрутизиране след инсталацията, трябва да се разглежда като неоправдан риск за доверието.
Съкратете всяко разследване на сигнал в SOC с 21 минути. Захранвайте вашия SOC с незабавен контекст на IOC за бърза реакция: Интегрирайте TI Lookup във вашия SOC