Новодокументиран троянец за отдалечен достъп (RAT) за Windows, наречен BotHelper RAT, предоставя на атакуващите дискретен начин да наблюдават екрана на компрометирания потребител и да контролират устройството.
Зловредният софтуер прониква чрез малка първоначална програма (starter), прикрива основния си код чрез криптиране и използва легитимно изглеждащо файлово име, за да не привлича внимание.
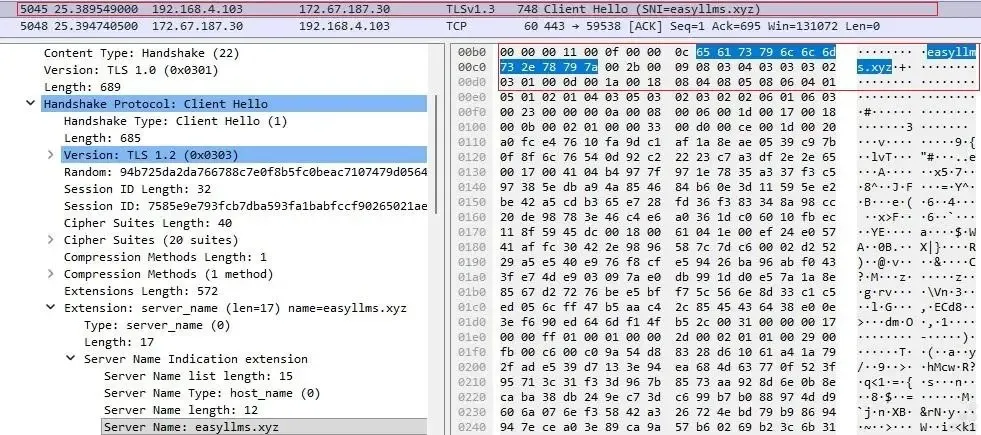
Атаката започва, когато първоначалната програма профилира компютъра, събирайки данни за неговото име, потребител, процесор и памет. След това тя се свързва с отдалечен сървър през HTTPS, заобикаля проверките на сертификати и изтегля криптиран файл директно в оперативната памет, преди да го декриптира.
Докладът не уточнява как първоначалната програма е достигнала до жертвите. Анализаторите от Point Wild са идентифицирали този непознат досега .NET инструмент, след като са проследили веригата от програмата от първи етап до нейните функции за наблюдение в реално време.
От Point Wild заявяват в доклад, споделен с Cyber Security News (CSN), че тази активност показва как познати техники могат успешно да прикрият проникване в Windows среда.
Откритият зловреден код се записва във временната директория под име, наподобяващо компонент на Microsoft Edge, след което се стартира незабележимо.
Той също така създава скрито копие и планирана задача (scheduled task), която го рестартира на всеки 30 минути – тактика за персистентност, често срещана при операции с други Windows RAT инструменти.
BotHelper RAT използва криптиран зловреден код
Първият етап на BotHelper изтегля 52 744 байта непрозрачни данни от инфраструктура, контролирана от атакуващите. Файлът не разполага със стандартен заглавен хедър на изпълним файл за Windows или с четими низове, което силно ограничава възможностите на инструментите за анализ на репутацията.
Процедура за декриптиране с XOR, зависеща от позицията, декриптира данните единствено по време на изпълнение, зареждайки изпълнимия файл в паметта. След като стане активен, RAT троянецът се регистрира чрез идентификатора на компрометираното устройство и получава задачи от PHP-базирани крайни точки на сървъра.
По време на наблюдаваната активност сървърът е изпратил команди Screenshot и ScreenStreamStart със скорост от три кадъра в секунда и JPEG качество, зададено на 40. Това е позволило осъществяването на наблюдение в реално време.
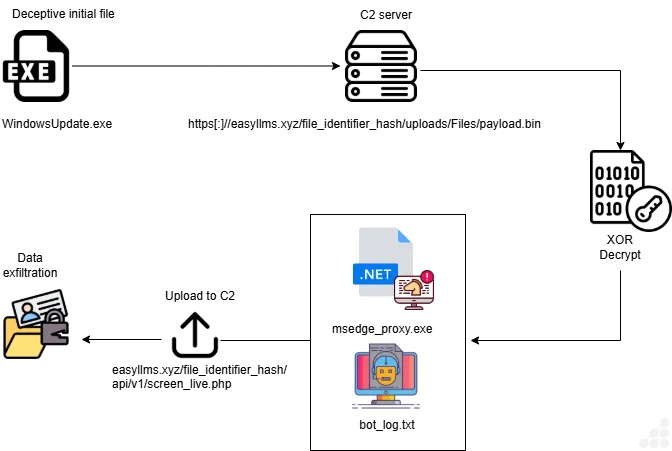
Програмата заснема целия видим работен плот, смалява всеки кадър, кодира го като JPEG и го качва, без да съхранява изображенията локално.
Изследователите са наблюдавали изпращане на кадри с резолюция 1440 на 810 на интервали от 333 милисекунди. Неуспешните заснемания не прекъсват потока, докато забавяне от 50 милисекунди ограничава скоростта до максимум 20 кадъра в секунда.
Това е от съществено значение, тъй като наблюдението на екрана може да разкрие електронна поща, вътрешни приложения, документи, подкани за сигурност и дейност по профили, без да се налага атакуващият да краде всеки файл поотделно.
Това отразява възможностите за отдалечен контрол на RAT троянците, при които една установена позиция в системата може да послужи за шпионаж, кражба на данни и последващ достъп в цялата Windows среда.
Персистентност и разширен отдалечен контрол
Модулът за обработка на команди на BotHelper надхвърля обикновеното заснемане на екрана. Той може да изпълнява команди през Command Prompt или PowerShell, да изтегля и стартира файлове, да следи клипборда, да извежда съобщения, да рестартира или изключва устройството, както и да зарежда допълнителни DLL плъгини по време на работа.
Функцията за следене на клипборда може да подпомага подмяната на адреси на криптовалути, създавайки потенциален риск от финансова кражба. Криптираната доставка и фокусът върху изпълнение в оперативната памет правят инфекциозната верига по-трудна за засичане само чрез базово сканиране на файловете.
RAT троянецът също така модифицира в паметта защитния интерфейс Windows Antimalware Scan Interface (AMSI), преди да подготви клиентските си функции. Това поведение наподобява техниките за избягване на откриване при криптираните зареждачи, при които злонамерените субекти скриват финалния зловреден код до момента на неговото стартиране.
Специалистите по киберсигурност, разследващи съмнения за компрометиране, трябва да изолират хоста, да проверят планираните задачи и скритите копия, както и да търсят посочените по-долу индикатори.
Препоръчва се също така да се следят неочаквани изходящи HTTPS връзки, изпълними файлове във временната директория, представящи се за компоненти на браузър, както и необичайна дейност по заснемане на екрана или качване на изображения.
Премахването само на временния изпълним файл може да не прекрати инфекцията, тъй като планираната задача е в състояние да възстанови неговото стартиране.
Организациите трябва да внедрят механизми за защита на крайните точки, които засичат злонамерено поведение по цялата верига – по-специално заобикаляне на проверки на сертификати, декриптиране на зловреден код в паметта, манипулиране на AMSI, създаване на нови планирани задачи и подозрителни дъщерни процеси.
Екипите по сигурност следва да сменят потенциално компрометираните пароли и идентификационни данни и да прегледат активните сесии, тъй като предаването на екрана на живо може да разкрие чувствителна информация, която традиционните сигнали за кражба на файлове не регистрират.
Легитимно изглеждащ URL адрес или криптирано изтегляне не означават непременно безопасност. BotHelper съчетава профилиране на хоста, скрито изпълнение, персистентност и наблюдение в реално време в компактен инструментариум.
Неговият разширяем набор от команди означава, че наблюдаваният стрийминг на екрана може да бъде само част от по-широките цели на киберпрестъпниците върху компрометирана Windows система.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | 8f39fe882e45dfa8a7446d59dfef86b583a868ff846ade86124a57041f5c63fd | Хеш на първоначалния файл (stager). |
| SHA-256 | 0d41ce75da4f3404734358411a72ffc4169376dcfebda52ac50eb66eac73d2f6 | Хеш на файла на RAT. |
| Име на файл | WindowsUpdate.exe | Име на файла на stager, посочено в източника. |
| Име на файл | Msedge_proxy.exe | Име на файла на RAT, посочено в раздела с индикатори на източника. |
| Файлов път | %TEMP%\msedge_proxy.exe | Път, използван при записването на декриптирания RAT на диска. |
| Име на файл | payload.bin | Криптиран зловреден файл за изтегляне от втория етап. |
| Име на файл | bot_log.txt | Лог файл, наблюдаван във временната папка. |
| Домейн | easyllms[.]xyz | Домейн за хостване на зловреден код и командно-контролен сървър (C2). |
| URL адрес за изтегляне | easyllms[.]xyz/f10c24902875d97a8fef69a3b3a7b5aafb835b7bbfad749c3c161296c745867ea831d7f0133f2f819cd602b3a4b5e41a3dd69024533d8da49cefdd907cc126ed/uploads/Files/payload[.]bin | Местоположение на криптирания зловреден код, възпроизведено в обезопасения вид от източника. |
| IP адрес | 172.67.187.30 | Дестинация, наблюдавана в мрежовия трафик; не е потвърдена като специализиран адрес на сървъра. |
| IP адрес | 192.168.4.103 | Частен IP адрес на заразения хост в мрежовия запис на изследователите, не представлява злонамерена дестинация. |
| Крайна точка | ping.php | Проверка на статуса на устройството и възлагане на задачи. |
| Крайна точка | connect.php | Регистрация на устройството. |
| Крайна точка | screen_live.php | Качване на кадри от екрана в реално време. |
| Път до крайна точка | /api/v1/screen_live.php | Път за качване на кадри в реално време, видим по време на дебъгване. |
| Крайна точка | screen_upload.php | Качване на екранни снимки. |
| Крайна точка | task_run.php | Отчитане на успешно изпълнена задача. |
| Крайна точка | task_failed.php | Отчитане на неуспешна задача. |
| Сървърен път | /uploads/Files/ | Директория, използвана от команда за изтегляне и стартиране. |
| Сървърен път | /uploads/Plugins/ | Директория, използвана за извличане на плъгини. |
| Частично име на файл | 10e331480a0c…c2b91.jpg | Съкратено име на качен кадър, показано в източника; не е пълно файлово име. |
Забележка: IP адресите и домейните са умишлено обезопасени (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановявайте ги само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.