Американската технологична компания Kiteworks отмени превантивната си препоръка, с която искаше от клиентите да спрат системите си, след като отстрани критична уязвимост.
Известна в миналото като Accellion, тя управлява мрежа за частно съдържание (Private Content Network - PCN), която интегрира корпоративна електронна поща, споделяне на файлове, управляван трансфер на файлове (MFT), API и уеб форми в единна платформа.
Kiteworks предоставя услуги на хиляди глобални корпорации и правителствени агенции, а нейната мрежа за частни данни има над 100 милиона крайни потребители.
Компанията за софтуер за сигурно споделяне на файлове призова клиентите си по целия свят в събота временно да изключат сървърите си, след като получи предупреждение за потенциално предстояща кибератака от федералните разузнавателни власти.
В понеделник компанията възстанови работата на всички хоствани клиентски системи, след като не откри доказателства за компрометиране и липсваше каквато и да е подозрителна активност.
„Непрекъснатият мониторинг през целия период не показа необичайна активност и компанията няма индикации, че някоя система на Kiteworks или на неин клиент е била компрометирана“, заявиха от Kiteworks.
„Към 27 септември препоръката за изключване вече е отменена за всички клиенти. Ако все още не сте рестартирали, можете да върнете вашата Kiteworks система онлайн“, добави компанията в актуализация към първоначалната си препоръка.
Kiteworks също така отстрани критична уязвимост в неназована функционалност, използвана от по-малко от 1% от всички клиенти, и посъветва тези с самостоятелно хостван Kiteworks Advanced Forms да се свържат с поддръжката за допълнително съдействие.
„Kiteworks разработи и внедри корекция по време на този прозорец, добави допълнителен защитен слой във всички среди и няма данни уязвимостта някога да е била експлоатирана. Всички останали продукти на Kiteworks не са засегнати“, отбелязват от компанията.
Компанията все още не е споделила допълнителни подробности за отстранената уязвимост и все още не е присвоила CVE ID за лесно проследяване.
Организацията за наблюдение на киберзаплахи Shadowserver е открила близо 400 инстанции на Kiteworks, достъпни през интернет, повечето от които (234) в Съединените щати, но не предоставя информация колко от тях са примамки (honeypots) или вече са получили корекции за сигурност.
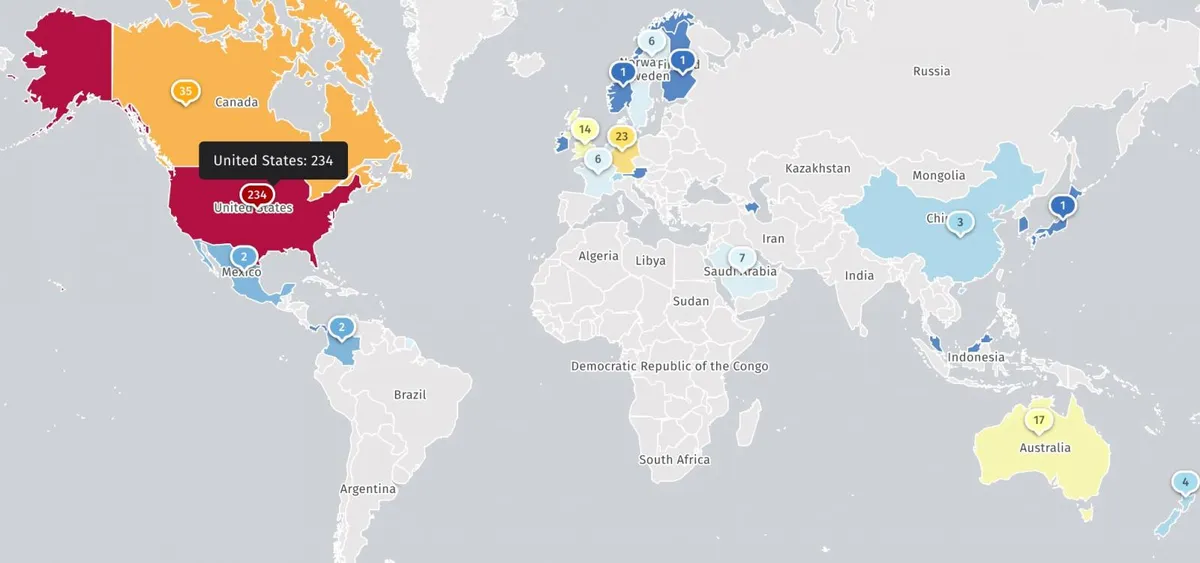
Тъй като съхраняват чувствителни документи, хакерските групи за киберпрестъпления често насочват атаките си към уязвими платформи за споделяне на файлове с цел изнудване след кражба на данни.
Например групата за изнудване Clop, която има дълга история в експлоатирането на уязвимости в корпоративни платформи за споделяне на файлове, също се насочи към наследения софтуер Kiteworks File Transfer Appliance (FTA) в zero-day атаки, когато компанията все още беше известна като Accellion.
Accellion заяви по това време, че 300 клиенти са използвали 20-годишния наследен софтуер FTA, като по-малко от 100 от тях са били пробити и под две дузини жертви изглежда са „претърпели значителна кражба на данни“.
Тази хакерска кампания на Clop доведе до поредица от пробиви на данни, засегнали редица известни организации, които са използвали софтуера Accellion FTA за трансфер на чувствителни файлове, включително компанията за киберсигурност Qualys, енергийния гигант Shell, Централната банка на Нова Зеландия, веригата супермаркети Kroger, Singtel, Австралийската комисия по ценни книжа и инвестиции (ASIC), Одитната служба на щата Вашингтон и множество университети.
Членовете на съюза Five Eyes също издадоха съвместна препоръка за сигурност през февруари 2021 г. относно тези атаки и последващите опити за изнудване, предупреждавайки клиентите на Accellion да блокират интернет достъпа до уязвимите сървъри и да ги актуализират, за да блокират атаките.
Изградете своя план за сигурност срещу атаки, базирани на изкуствен интелект
Присъединете се към Мико Хипьонен и лидери в областта на сигурността от NFL, CHANEL и Atlassian за двучасова дигитална среща на върха, посветена на това какво променят атаките със скоростта на AI, какво трябва да спрат да правят защитниците и как да валидират, вземат решения, коригират уязвимости и повторно да валидират със машинна скорост.