Агенцията за киберсигурност и инфраструктурна сигурност (CISA) разпореди на правителствените агенции в САЩ през уикенда да защитят системите си от атаки, експлоатиращи две критични уязвимости в Citrix NetScaler.
Citrix публикува актуализации за сигурност за отстраняване на уязвимостите (проследявани като CVE-2026-88771 и CVE-2026-88772) дни след като национални агенции за киберсигурност, ИТ доставчици и екипи по сигурността започнаха конфиденциално да се свързват с клиенти на Citrix и да ги съветват да изключат своите NetScaler устройства.
Например, Националният център за киберсигурност на Нидерландия (NCSC-NL) според информациите е предупредил организации в Нидерландия за две критични zero-day уязвимости в NetScaler без CVE ID, които позволяват на атакуващите да поставят shellcode директно в паметта.
В неделя Citrix потвърди активното експлоатиране на двете уязвимости при атаки от тип нулев ден и призова клиентите незабавно да отстранят уязвимостите в системите си.
И двете уязвимости позволяват на неудостоверени атакуващи да постигнат отдалечено изпълнение на код върху засегнати NetScaler устройства. Първата засяга всички инсталации на NetScaler ADC и NetScaler Gateway с конфигурации по подразбиране, докато втората изисква активиран DTLS (Citrix отбеляза, че DTLS е включен по подразбиране във виртуалните VPN сървъри).
„Наблюдавано е експлоатиране на CVE-2026-88771 и CVE-2026-88772 върху незащитени NetScaler среди. Citrix силно призовава засегнатите клиенти да инсталират съответните актуализирани версии възможно най-скоро“, предупреди компанията в публикация в блога си в неделя, която съдържа мета таг 'noindex', указващ на търсачките да не индексират страницата.
„Тези уязвимости варират според конфигурацията на внедряване и активираните функции и включват проблеми, които биха могли да позволят отдалечено изпълнение на код, отказ на обслужване (Denial of Service), подправяне на HTTP заявки (HTTP request smuggling), заобикаляне на политики и предсказване на началното последователно число на TCP при специфични условия.“
Коригираните версии на NetScaler ADC и NetScaler Gateway включват:
- NetScaler ADC и Citrix NetScaler Gateway 14.1-73.37 и по-нови издания
- NetScaler ADC и Citrix NetScaler Gateway 13.1-64.23 и по-нови издания от 13.1
- NetScaler ADC 14.1-FIPS 14.1-73.37 FIPS и по-нови издания от 14.1-FIPS
- NetScaler ADC 13.1-FIPS и 13.1-NDcPP 13.1.37.279 и по-нови издания от 13.1-FIPS и 13.1-NDcPP
Тъй като версиите на NetScaler 12.1 и 13.0 са достигнали края на своя жизнен цикъл (end-of-life) и вече не получават корекции за сигурност, компанията посъветва клиентите да мигрират устройствата, работещи с тези версии, към поддържана версия.
Citrix също така сподели това, което описва като „общи индикатори за компрометиране“ (Indicators of Compromise) чрез NetScaler Console, за да помогне на екипите по сигурността да идентифицират среди с NetScaler, които може вече да са компрометирани. В същото време обаче предупреди, че тези IoC „могат да имат ограничена криминалистична стойност и да не успеят да идентифицират действителни пробиви“ и посъветва клиентите „да ползват услугите на опитни специалисти по компютърна криминалистика“.
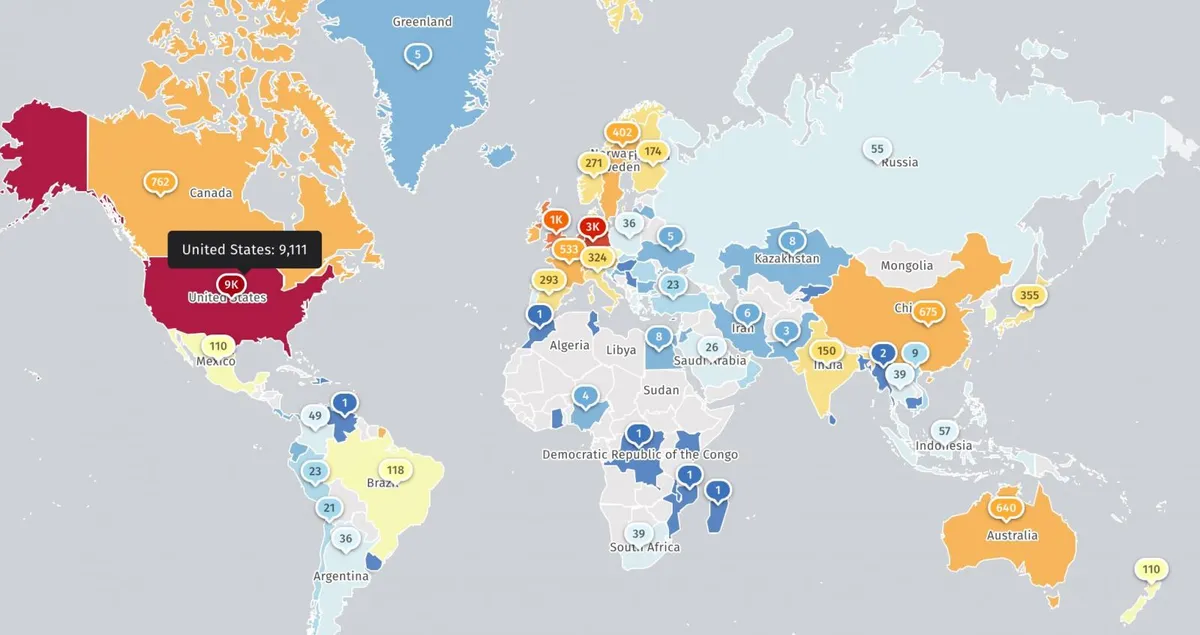
В момента организацията за наблюдение на заплахи Shadowserver проследява над 23 000 IP адреса с NetScaler сигнатури, достъпни в интернет (включително близо 22 000 NetScaler ADC устройства и малко над 1 500 Gateway инстанции). Взето предвид, няма информация колко от тях са примамки (honeypots), колко вече са коригирани или имат уязвими конфигурации.
В неделя CISA също така добави CVE-2026-88771 и CVE-2026-88772 към своя каталог с известни експлоатирани уязвимости (KEV) и разпореди на федералните граждански изпълнителни агенции (FCEB) да защитят всички уязвими Citrix устройства до 30 септември, както се изисква от Задължителната оперативна директива (BOD) 26-04.
„Предвид потенциалните последици от успешно експлоатиране и факта, че злонамерени субекти експлоатират поне някои от тези уязвимости, CISA призовава потребителите и администраторите да прегледат препоръките на Citrix“, предупреди агенцията за киберсигурност.
„Ако е възможно, потребителите се насърчават да проверят за индикации за компрометиране преди инсталирането на корекции за сигурност. Citrix предостави индикатори за компрометиране чрез NetScaler Console и публикува допълнителни насоки. В случай че вашата организация се съмнява в пробив, е важно да запазите криминалистичните доказателства преди прилагането на обновления, тъй като актуализациите могат да доведат до загуба на криминалистична видимост.“
CERT-EU, службата за киберсигурност за всички институции, органи, служби и агенции на Европейския съюз (включително Европейската комисия, Европейския парламент и Европейския съвет), също „горещо“ посъветва организациите в ЕС „да извършат оценка за компрометиране на всяко достъпно през интернет устройство, работещо със засегната версия“.
Тези две уязвимости са само най-новите от няколко други недостатъка в сигурността на Citrix, които атакуващите са експлоатирали от началото на годината.
През март Citrix призова администраторите да инсталират корекции за сигурност за две други уязвимости в NetScaler (CVE-2026-3055 и CVE-2026-4368) дни преди киберпрестъпниците да започнат да ги злоупотребяват при атаки. По-наскоро, в началото на септември, атакуващите започнаха да експлоатират заобикаляне на автентикацията в NetScaler (CVE-2026-19490), коригирано в средата на август.
От ноември 2021 г. насам CISA е маркирала 26 активно експлоатирани уязвимости в Citrix, включително шест, използвани от групи за зловреден софтуер от тип ransomware.