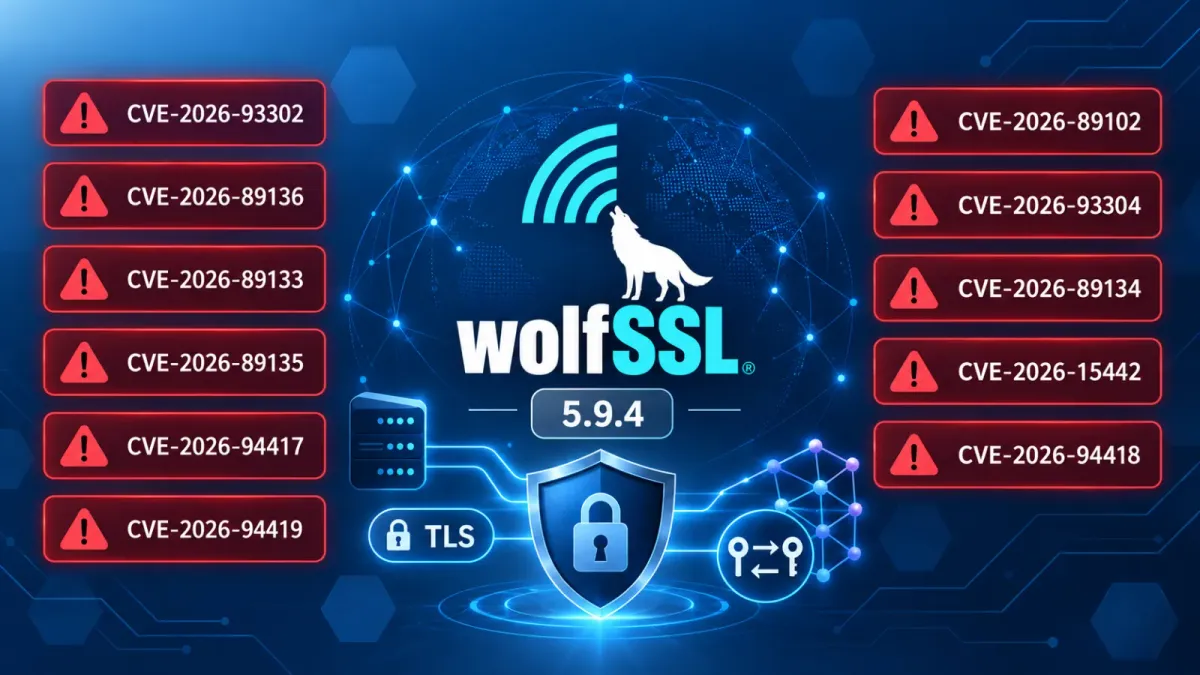
wolfSSL пусна версия 5.9.4, отстраняваща 11 уязвимости в сигурността в своята библиотека за вграден TLS и криптография, като същевременно добавя съществени възможности за постквантова криптография.
Обновяването е важно за разработчиците, използващи wolfSSL в IoT устройства, вградени продукти, сървъри, шлюзове (gateways) и приложения, които разчитат на TLS или DTLS за защитени комуникации.
Версията адресира три CVE с висока степен на сериозност, четири със средна и четири с ниска степен на сериозност. От wolfSSL заявиха, че повечето дефекти засягат конкретни опции за компилация, API или конфигурации, които не са по подразбиране, а не всяко внедряване.
Все пак организациите трябва да прегледат флаговете си за компилиране и да актуализират засегнатите инсталации, особено внедрявания, използващи настройки за съвместимост с OpenSSL, сурови обществени ключове (Raw Public Keys), OCSP stapling, проверки за отзоваване на сертификати или възобновяване на TLS 1.2 сесии.
Трите уязвимости с висока степен на сериозност биха могли да отслабят автентификацията на отсрещната страна (TLS peer) в определени сборки. CVE-2026-93302 засяга среди, използващи доверени сертификати на отсрещната страна чрез WOLFSSL_TRUST_PEER_CERT.
Проблемът би могъл да позволи на фалшифициран клонинг на удостоверителен орган (CA) да премине валидацията, когато атакуващ знае кои CA сертификати са доверени от целта. Това може да засегне конфигурации за съвместимост, използвани със софтуер като nginx, HAProxy, stunnel, Apache HTTP Server, BIND и rsyslog.
wolfSSL 5.9.4 коригира уязвимости в сигурността на TLS
CVE-2026-89102 засяга клиенти, които активират RFC 6961 multiple OCSP response stapling. Уязвим клиент може да приеме сертификат в предоставена от сървъра верига като удостоверителен орган, без да проверява дали този сертификат има правомощия да издава сертификати. Атакуващ със сертификат, свързан с доверен CA, потенциално би могъл да фалшифицира сертификати за произволни самоличности.
Третият проблем с висока степен на сериозност, CVE-2026-89136, засяга клиенти, компилирани с поддръжка на сурови обществени ключове (Raw Public Key). Злонамерен сървър би могъл да изпрати непоискан Raw Public Key и да заобиколи стандартната валидация на веригата от X.509 сертификати.
Поддръжката на Raw Public Key е изключена по подразбиране. Тя обаче се активира чрез опции като –enable-rpk, –enable-all и –enable-distro.
wolfSSL 5.9.4 също така отстранява грешки при валидацията на ограничения за имена в сертификати (name-constraint). Една уязвимост със средна степен на сериозност би могла да позволи на сертификат да избегне ограниченията за DNS имена, ако между междинен CA с ограничения и крайния сертификат се появи CA без ограничения.
Друг проблем е свързан със сертификати, съдържащи Subject Alternative Name от тип, различен от DNS, което позволява на невалиден Common Name да заобиколи проверката за ограничение на DNS имена.
Други корекции адресират разбъркано ChangeCipherSpec съобщение в TLS 1.2 и DTLS 1.2, проблем с резервния механизъм (fallback) на OCSP и CRL, който може да приеме отзован сертификат, както и проблем с референциите в кеша на сесиите, засягащ наследени потоци за възобновяване на TLS 1.2 и DTLS 1.2. Версията решава и потенциално състояние от тип „използване след освобождаване“ (use-after-free) по време на прекратяване на TLS връзка.
| CVE | Severity | Affected Versions | Vulnerability | Fixed In |
|---|---|---|---|---|
| CVE-2026-93302 | High | 5.3.0–5.9.2 | Trusted-peer certificate bypass | 5.9.4 |
| CVE-2026-89102 | High | 5.7.2–5.9.2 | OCSP stapling certificate forgery | 5.9.4 |
| CVE-2026-89136 | High | 5.6.0–5.9.2 | Raw Public Key auth bypass | 5.9.4 |
| CVE-2026-93304 | Medium | 4.7.0–5.9.2 | ChangeCipherSpec bypass | 5.9.4 |
| CVE-2026-89133 | Medium | ≤5.9.2 | X.509 NameConstraints bypass | 5.9.4 |
| CVE-2026-89134 | Medium | 5.9.2 | Common Name constraint bypass | 5.9.4 |
| CVE-2026-89135 | Medium | 5.8.4–5.9.2 | Unverified CA persistence | 5.9.4 |
| CVE-2026-15442 | Low | 4.4.0–5.9.2 | TLS shutdown use-after-free | 5.9.4 |
| CVE-2026-94417 | Low | ≤5.9.2 | OCSP/CRL check bypass | 5.9.4 |
| CVE-2026-94418 | Low | 3.15.5–5.9.2 | Certificate signature bypass | 5.9.4 |
| CVE-2026-94419 | Low | 5.3.0–5.9.2 | TLS session-cache confusion | 5.9.4 |
Администраторите не трябва да предполагат, че е достатъчно само обновяването на споделената библиотека. За някои засегнати продължително работещи приложения wolfSSL посочва, че WOLFSSL_CTX или целият процес трябва да бъде рестартиран, тъй като състоянието на сертификата или сесията може да остане в паметта.
Освен корекциите за сигурност, wolfSSL 5.9.4 значително разширява поддръжката си на постквантова криптография. Новата версия добавя нативна поддръжка за цифрови подписи Falcon, заменяйки досегашната зависимост от библиотеката liboqs.
Въвежда се и FrodoKEM — механизъм за капсулиране на ключове от постквантов тип, с оптимизирани имплементации за платформи x86_64, AArch64, AArch32 и Thumb2.
Обновяването добавя SLH-DSA автентификация за рукостискания в TLS 1.3 и DTLS 1.3 във всички 12 набора от параметри. Разработчиците могат също да изграждат конфигурации на TLS 1.3 с изцяло постквантова защита, използващи ML-KEM за обмен на ключове и ML-DSA или SLH-DSA за автентификация, без традиционните алгоритми RSA, криптография с елиптични криви или Diffie-Hellman.
wolfSSL добавя още AVX512 ускорение за ML-KEM и ML-DSA, поддръжка на ML-DSA за PKCS#7 и CMS SignedData, както и конфигурационен пакет –enable-all-quantum-crypto.
Тези подобрения подготвят библиотеката за организации, които настройват системите си за защита срещу бъдещи криптографски релевантни квантови компютри.
Организации, използващи wolfSSL 5.9.2 или по-ранна версия, трябва да идентифицират активираните функции на сборките и да преминат към версия 5.9.4 или към пакети от съответните дистрибуции, съдържащи корекциите.
Приоритет трябва да се даде на системи, използващи API за доверени сертификати на отсрещната страна (trusted-peer), multi-OCSP stapling, Raw Public Keys, OpenSSL API за съвместимост, проверки с OCSP и CRL, както и наследено възобновяване на сесии.