Хакери злоупотребяват с функцията Custom GPT на ChatGPT, за да се представят за изкуствен интелект и да подмамят потребителите да инсталират усъвършенстван троянски кон за отдалечен достъп (RAT), според изследователи от Huntress.
Кампанията превръща доверена страница, хоствана от ChatGPT, в първоначален етап от ClickFix атака, съчетавайки злонамерена реклама (malvertising), фалшиви подкани за верификация, обфускиран PowerShell, злонамерени MSI пакети и зареждане на странични библиотеки (DLL sideloading).
Huntress разследва най-малко 40 инцидента, използващи инфраструктурата от Google Sites на кампанията, включително две инфекции, проследени до злонамерени Custom GPTs.
Атаката понякога започва, когато потребителите търсят „chatgpt“ в Google и кликнат върху спонсориран резултат, водещ до адрес chatgpt.com. Атакуващите са наименували своя Custom GPT „Plus 5.6“, правейки го да изглежда като официален модел, въпреки че страницата идентифицира неговия създател като „community builder“.
Взаимодействието генерира „Известие за наличност на услугата“ (Service Availability Notice), твърдящо, че основният домейн има ограничена наличност, и пренасочващо посетителя към уж резервен сайт.
Тази връзка отваря страница в Google Sites, маскирана като екран за проверка на ChatGPT и Cloudflare CAPTCHA. Вместо да извърши легитимна проверка, примамката ClickFix инструктира жертвите да поставят и изпълнят PowerShell команда.
Microsoft описва ClickFix като техника за социачно инженерство, която се възползва от готовността на потребителите да коригират незначителни грешки или да преминат CAPTCHA проверки, като ги кара сами да стартират злонамерени команди.
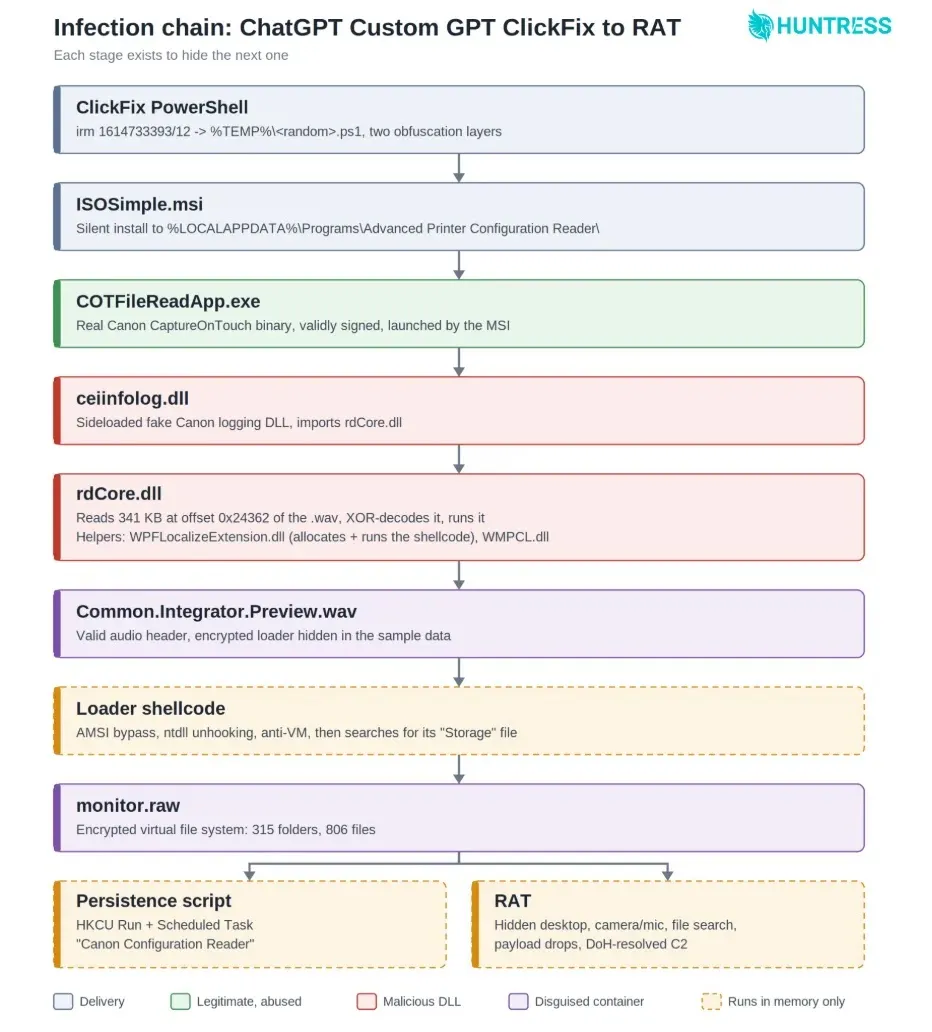
Според проучването, публикувано от Huntress, командата е изтеглила силно обфускиран PowerShell скрипт в временната директория на Windows.
Huntress установи, че адресът на сървъра е представен като десетична стойност 1614733393, която Windows разрешава като 96.62.224[.]81, потeнциално заобикаляйки филтри, които търсят само IP адреси с точки.
След декодиране на два слоя обфускация на базата на цели числа, скриптът изтегля ISOSimple.msi, инсталира го тихо с msiexec и се самоизтрива.
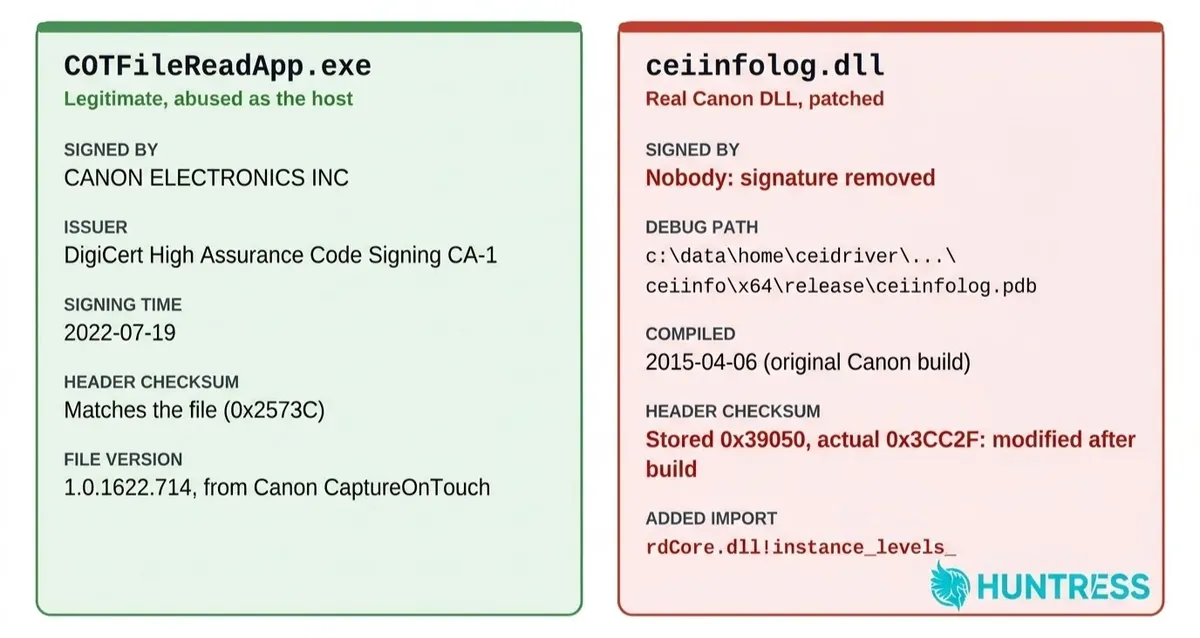
MSI пакетът се маскира като „Advanced Printer Configuration Reader“, крие се от Programs and Features и се инсталира в %LOCALAPPDATA%\Programs. Той стартира легитимно подписания файл COTFileReadApp.exe на Canon, който зарежда модифициран ceiinfolog.dll от същата директория.
Тази верига за странично зареждане на DLL (DLL sideloading) изтегля rdCore.dll, извлича криптиран код за зареждане (loader), скрит в Common.Integrator.Preview.wav, и го изпълнява в паметта.
Зареждащият модул реализира заобикаляне на AMSI, премахване на прихващанията в ntdll (ntdll unhooking), проверки срещу виртуални машини и изпълнение на .NET в паметта, преди да отвори monitor.raw — персонализиран криптиран архив, съдържащ логика за персистентност и крайния RAT.
Зловредният софтуер създава HKCU Run стойност и планирана задача (scheduled task) с име „Canon Configuration Reader“, като постоянно ги възстановява, ако бъдат премахнати.
Неговият RAT поддържа отдалечен достъп до работния плот, заснемане с камера и микрофон, търсене на файлове, стартиране на браузър, разузнаване на системата и изпълнение на допълнителни EXE, DLL, MSI, PowerShell или други скриптови зловредни кодове. Той открива инфраструктурата за командване и управление (C2), използвайки DNS-over-HTTPS през Cloudflare, Google и Quad9.
След като OpenAI премахна първия докладван GPT на 25 септември, Huntress откри негова замяна на 27 септември. По-новата вълна запазва същия RAT, но заменя изпълнимия файл на Canon с подписания от Stardock DeElevate64.exe, премества зареждащия модул в пакета Microsoft NuGet с име Build.dat и премахва атрибута Mark-of-the-Web преди инсталирането.
Защитниците трябва да приоритезират поведенческото откриване пред имената на продуктите, тъй като атакуващите могат да ротират подписаните приложения-гостоприемници.
Сигналите с висока стойност включват PowerShell, пораждащ msiexec за MSI файлове с GUID имена в %TEMP%, подписани бинарни файлове на Canon или Stardock, стартирани от неочаквани пътища %LOCALAPPDATA%\Programs, съвпадащи имена на Run ключове и планирани задачи, както и неподписани или модифицирани по контролна сума DLL файлове до легитимни изпълними файлове.
Потребителите трябва незабавно да затворят всяка CAPTCHA страница или страница на AI услуга, която ги кара да отворят PowerShell, Terminal или диалоговия прозорец Run и да поставят команда; легитимните проверки за верификация не изискват изпълнение на шел команди.
Изследването признава заслугите на Tanner Filip, Camilo Lima, Ethan Williams, Ryan Eisenhower, Jose Oregon, Jai Minton, Susannah Matt и Lindsey Welch за приноса им към разследването и техническия доклад.