Contents
Пълен курс по етично хакерство от нула до експерт
Хаквайте като черни шапки (black hat хакери). Тестване за проникване, Kali Linux, WiFi и уеб хакерство, както и хакерското мислене зад всичко това.
Атакуващи задигнаха 387,5 милиона долара от криптоборса, а самата борса одобри транзакциите. Нейните частни ключове никога не са били откраднати. Същият трик отне 1,5 милиарда от друга борса миналата година.
Ако държите криптовалута на борса, вие сте сключили сделка с нея. Вашите монети стоят в портфейлите на борсата, а борсата пази частните ключове, които могат да ги местят. Именно тези ключове са частта, за която ви казват да се притеснявате, и частта, която атакуващите преследват, защото който притежава ключ, може да подпише превод и блокчейнът ще го приеме. В криптоборсата Bitget ключовете останаха точно там, където бяха на 24 септември, но въпреки това 387,5 милиона долара я напуснаха.
Същата вечер търговец в X забелязал нещо, което нямало никакъв смисъл. Чисто нов портфейл купувал ETH в мрежа, изградена върху Ethereum — 7 111 броя за шест минути. Той платил с 19,67 милиона в стейбълкойн (монета, чиято цена се поддържа на един долар), като тези средства дошли директно от горещ портфейл (hot wallet) на Bitget. Портфейлът платил до 5 процента над пазарната цена, за да го направи. Купувач, който иска дадена монета, търси най-добрата цена. Купувач, който бърза да се отърве от нещо, плаща колкото е необходимо, и точно това правил този портфейл. Предположението на търговеца било за хак за 20 милиона долара.
Това предположение било погрешно с фактор от почти двадесет пъти. Първоначалната равносметка на Bitget била 351,6 милиона долара. Ден по-късно тя я увеличила на 387,5 милиона, след като преминала през още два блокчейна, които била пропуснала първия път.
В деня след кражбата главният изпълнителен директор на Bitget написала в X какво е установил екипът ѝ до момента. Атакуващите са проникнали в една от системите зад портфейлите на борсата и са я използвали, за да фалшифицират данни за транзакции. Тези фалшиви данни са задействали собствения процес за одобрение на борсата, а процесът за одобрение е извел парите навън. Възможността за откраднат частен ключ е изключена. Как атакуващите са проникнали в тази система е нещо, което борсата все още изяснява.
Когато натиснете „теглене“ в дадена борса, борсата извършва подписването вместо вас. Вашата заявка отива към сървърите зад уебсайта — бекенда на борсата. Неговите системи проверяват профила ви, баланса ви и адреса, към който искате да изпратите средства, и превръщат това в транзакция: тази сума, от този портфейл, към онзи адрес. Тази транзакция отива в частта от борсата, която държи ключовете, и ключовете я подписват. Блокчейнът вижда единствено подписа, а валиден подпис от собствения ключ на борсата е всичко, от което той се нуждае.
Bitget съхранява своята криптовалута на три нива. Горещите портфейли (hot wallets) са онлайн и изплащат тегленията веднага. Топлите портфейли (warm wallets) стоят зад тях като буфер и допълват горещите портфейли, а студените портфейли (cold wallets) се съхраняват офлайн. Атаката е засегнала части от горещия и топлия слой, а студените портфейли са останали недокоснати.
Атакуващите са отишли една стъпка преди ключовете — в системата, която решава какво да се поиска от ключовете да подпишат, и са я захранили с преводи, които са изглеждали като собствените на борсата. Процесът за одобрение е казал „да“ и ключовете са ги подписали, защото, доколкото някой от тях е можел да прецени, нищо не е било наред. Подписите са били валидни и блокчейнът ги е приел по същата причина, поради която приема и вашите.
Този вид трик е работил и преди — в борсата Bybit, която загуби около 1,5 милиарда долара на 21 февруари 2025 г. В онзи ден тя преместила пари от един от своите студени портфейли — портфейл, който изисквал няколко души да одобрят превода (така наречения multisig портфейл). Хората, които го одобрявали, видели нормален превод на екрана си и го подписали. Това, което всъщност са подписали, е заменило кода, който управлява портфейла, и е предало контрола върху него на атакуващите, които след това са изтеглили над 400 000 ETH от него. Атакуващите са поставили злонамерен JavaScript в уеб интерфейса на софтуера за портфейла, използван от борсата, като този код се е активирал само за портфейла на борсата и още един адрес. Те са го поставили два дни преди кражбата и са го премахнали отново около две минути след това. Разследването го проследило до компютър на разработчик в компанията за софтуер за портфейли, който атакуващите са компрометирали.
През 2025 г. атакуващите са променили това, което хората, подписващи транзакцията, са виждали на екрана си. Този път те са променили това, което системата за одобрение е прочела, преди да подпише. Ключовете са устояли и в двата случая, и в двата случая атакуващите са се насочили към стъпката непосредствено преди подписа — частта, която казва на ключовете какво да подпишат.
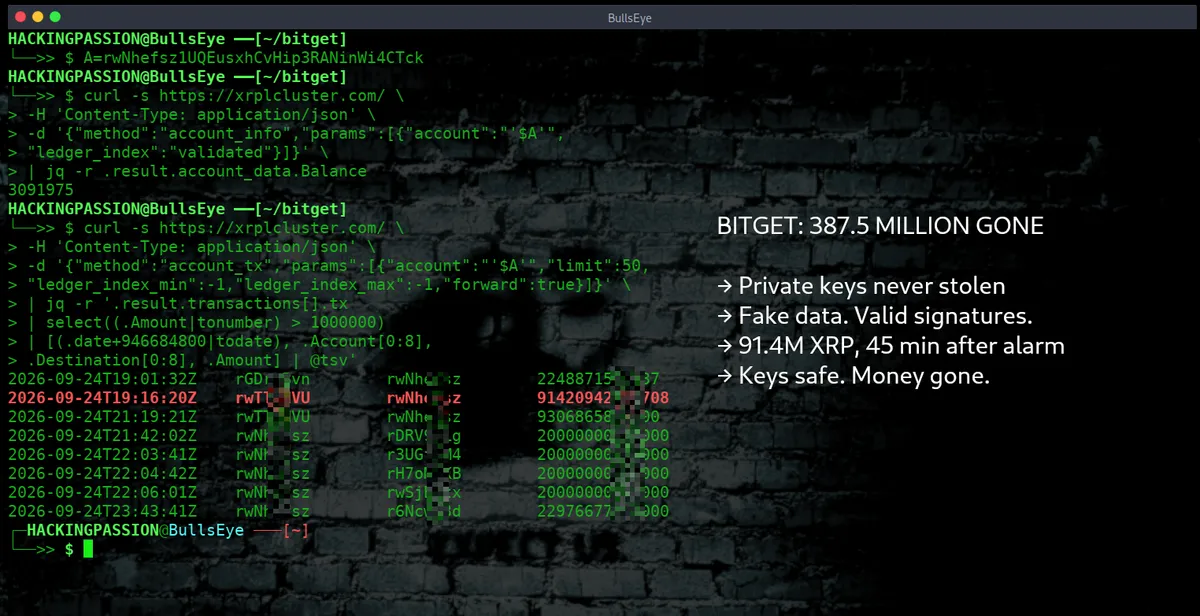
Част от това можете да проследите и сами, защото блокчейнът е публичен регистър. Bitget публикува адреса, който е получил откраднатия XRP, и можете да попитате регистъра на XRP (XRP Ledger) какво е влязло и излязло от него. Три плащания са пристигнали там от два портфейла, които публичен сайт за проверка на XRP (вюър на регистъра) обозначава като собственост на Bitget. Заедно те възлизат на 102 976 680 XRP, най-голямата отделна част от загубата, оценена на около 158 милиона долара по онова време. Най-голямото от трите плащания е било 91,4 милиона само по себе си. Засечено от момента, в който Bitget казва, че системите ѝ са подали тревога, това плащане е пристигнало около три четвърти час по-късно. Последното, от 9,3 милиона, е дошло близо три часа по-късно.
Адресът не е задържал монетите за дълго. Същата вечер той ги е препратил в пет плащания: четири от точно 20 000 000 и едно от 22 976 677 към пет нови сметки. Това, което е останало на този адрес днес, е около 3 XRP.
Можете да проверите това само с един терминал. Това запитва публичен сървър за баланса:
А това изброява входящите и изходящите плащания, най-старите първо:
Сумите се връщат в drops (капки), като един XRP е равен на 1 000 000 drops, така че когато полето Balance казва 3091975, това е малко над 3 XRP.
Атакуващите можеха да отделят време за XRP, а стабилните монети показват защо. Компаниите зад големите доларови стабилни монети могат да замразяват своите монети на всеки адрес и те го направиха: те замразиха около 318 000 долара, свързани с атаката. От 387.5 милиона това е по-малко от 0.1 процента, а търговецът в X вече беше наблюдал как 19.67 милиона от тези стабилни монети се превръщат в ETH за шест минути. XRP работи по различен начин, тъй като XRP Ledger позволява на дадена компания да замразява само токени, които сама е емитирала, а XRP е собствената монета на мрежата, така че тя изобщо не може да бъде замразена. До събота около 83 милиона долара от откраднатия XRP вече бяха прехвърлени от акаунтите, на които бяха разделени.
Останалата част от парите последва същия модел. В рамките на часове те бяха разделени в нови портфейли, съдържащи закръглени суми, около 10 000 ETH или 20 милиона XRP всеки, и повечето от тези портфейли след това останаха без движение. Частта, която се премести, премина през услуги за размяна (swap), които превръщат една монета в друга без акаунт, и излезе под формата на Bitcoin и ETH. Един от маршрутите прекара около 9.8 милиона долара в друга монета през услуга за размяна за приблизително 13 часа, на малки части.
Блокчейн изследователи, които проследиха тези пари, откриха портфейли във веригата, които са били използвани и за пране на предишни кражби, сред които кражбата от 1.5 милиарда през 2025 г. Те не са свързали тази мрежа за пране на пари с никоя друга група. Това сочи към TraderTraitor, името, което ФБР използва за севернокорейските хакери, които държа отговорни за тази кражба.
В киберсигурността атрибуцията (определянето на извършителя) е един от най-трудните проблеми. IP адресите могат да бъдат пренасочени през нечий друг VPN, а маршрутите за пране на пари могат да бъдат споделяни или копирани. Това, което знаем със сигурност, е как са се придвижили парите, а не задължително кой стои зад това. Самото дружество Bitget заявява, че IP адресите, които е видяло, и моделите в транзакциите съответстват на техниките на групи, свързани със Северна Корея, и не е отивало по-далеч от това.
Ако следата е вярна, тя се вписва в модел, който се изгражда от години. Блокчейн изследователите преброиха повече от 2 милиарда долара в криптовалута, откраднати от хакери, свързани със страната през 2025 г. — най-високата годишна сума в историята, и повече от 6 милиарда общо през годините. Според Организацията на обединените нации и няколко правителства тези пари помагат за финансирането на програмите за ядрено оръжие и ракети на страната. С добавянето на Bitget, 2026 г. също ще прехвърли 1 милиард.
За клиентите на Bitget загубата е покрита. Борсата я изплаща от своя Фонд за защита на потребителите (User Protection Fund), който съдържаше над 464 милиона долара, така че тази единична кражба отнема повече от четири пети от него. В допълнение към това Bitget заявява, че притежава повече от милиард долара собствени активи. Балансите по сметките останаха такива, каквито бяха, а търговията и депозитите продължиха да работят, но Bitget спря тегленията същата вечер. От компанията заявяват, че са открили и отстранили уязвимостта и възстановяват тегленията поетапно между 28 септември и 2 октомври, започвайки с Bitcoin. Две външни фирми за сигурност все още разследват, Bitget обеща пълен технически доклад, а хората, които помагат за замразяването на откраднатите монети, получават 5 процента от замразеното и още 5 процента от всичко, което помогнат да бъде възстановено.
- → Частният ключ подписва това, което му се подаде. Системата, която решава какво да достигне до ключа, се нуждае от толкова защита, колкото и самият ключ. И при двете кражби именно тази система беше мястото, през което атакуващите проникнаха.
- → Монетите в дадена борса зависят от бекенда на тази борса, колкото и добро да е съхранението на ключовете ѝ. Монетите, които не търгувате, могат да стоят в портфейл, който контролирате сами. Преди да потвърдите превод, проверете адреса и сумата на екрана на устройството, което подписва транзакцията.
Можете да проследите откраднатия XRP сами от собствения си терминал с една curl команда, без да е необходим акаунт или портфейл.
Моят пълен курс по етично хакерство от нула до експерт (My Ethical Hacking Complete Course Zero to Expert) ви води стъпка по стъпка: разузнаване, сканиране, експлоатация и анализ на трафика, практически ориентирано, от първия ви ден без background в Linux или хакерството.
→ Присъединете се към моя пълен курс по етично хакерство
Хакерството не е хоби, а начин на живот.
Bitget: Security Incident Update | Bitget CEO Gracy Chen on X | TRM Labs | FBI IC3: North Korea Responsible for Bybit Theft