Близо три четвърти от лидерите в областта на сигурността са се сблъсквали или се съмняват, че са били обект на атака с дийпфейк (deepfake) през последната година, докато едва 10% заявяват, че техните организации разполагат със специализирани защити, според индекса за готовност срещу дийпфейк на Pindrop за 2026 г. (2026 Deepfake Readiness Index).
Комуникациите в реално време се превърнаха в мишена за атаки с дийпфейк и фалшифициране на самоличността чрез изкуствен интелект (AI). Телефонните обаждания към ИТ поддръжката, дистанционните интервюта за работа и видеоконферентните срещи дават възможност на атакуващите да се представят за доверени лица в организацията. Контролите за идентичност не са проектирани да определят дали човекът, който говори или се появява в взаимодействие на живо, е автентичен.
„Атакуващите са разбрали, че един от най-лесните начини за заобикаляне на сложните контроли за сигурност е да се представиш за човека, когото тези контроли са създадени да имат доверие. Дийпфейк технологиите превръщат нашите най-инстинктивни сигнали за идентичност – познато лице и глас – в повърхност за атака. Предприятията трябва да приложат същата строгост, използвана за защита на системи и устройства, и към взаимодействията на живо между хора, където се вземат критични решения“, каза Ели Кхури, старши вицепрезидент по изследванията в Pindrop.
Въпреки ниското ниво на внедряване на специализирани защити, 74% от лидерите по сигурност вярват, че защитите ще се подобряват по-бързо от качеството на атаките.
Повече от една трета се опасяват от атака, която да доведе до фалит на компанията
От организациите, които са претърпели или се съмняват за атака с дийпфейк, близо половината съобщават за общи разходи от 500 000 долара или повече, включително преки загуби, отстраняване на последиците и време на персонала. Около една четвърт съобщават за разходи от поне 1 милион долара. Четиридесет и девет процента съобщават за последващи кибератаки, включително криптовируси (ransomware). Анкетираните съобщават и за пробиви в данните, загуба на приходи, разкриване на чувствителна информация и откраднати средства.
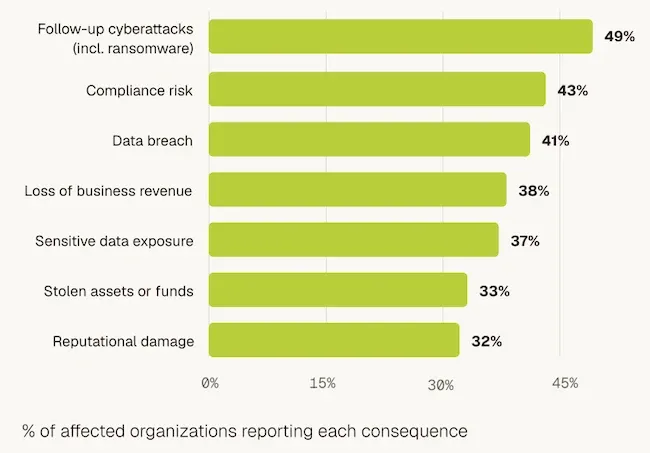
Последствия, които са последвали (Източник: Pindrop)
Три четвърти от анкетираните казват, че дийпфейк технологиите ще станат приоритет на управителните съвети едва след като лидер в тяхната организация бъде лично измамен или самоличността му бъде фалшифицирана. Разглеждането на дийпфейк предимно като репутационен риск за обществени личности и знаменитости може да забави инвестициите в защитата на предприятията.
Тридесет и седем процента от запитаните заявяват, че щетите от една-единствена дийпфейк атака могат да доведат до фалит компания като тяхната. Това включва 17%, които смятат този изход за изключително вероятен или сигурен.