Palo Alto Networks разширява съвместната си работа с NVIDIA, за да помогне на компаниите да контролират до какво имат достъп AI агентите и какви действия могат да извършват. Сътрудничеството обхваща активността на агентите, мрежовия трафик и управлението на самоличността чрез референтния дизайн Open Agent Safety Platform на NVIDIA.
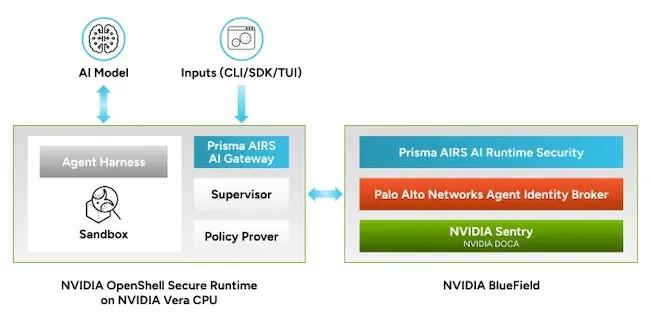
Защита на агенти от Palo Alto Networks в рамките на платформата NVIDIA Open Agent Safety Platform (Източник: Palo Alto Networks)
AI агентите могат да пишат код, да извличат фирмени данни и да използват софтуерни инструменти за изпълнение на задачи с ограничена човешка намеса. „Сигурността трябва да контролира какво може да прави даден агент“, написа Ананд Освал, старши вицепрезидент по AI и мрежова сигурност в Palo Alto Networks, в официалното съобщение на компанията.
Проверка на активността на агентите и мрежовия трафик
Palo Alto планира да внедри своя шлюз Prisma AIRS AI Gateway върху системи, захранвани от процесорите NVIDIA Vera. Шлюзът ще позволи на компаниите да управляват от едно място как техните AI агенти се свързват с модели и инструменти. Той може да проверява взаимодействията, да ограничава достъпа до одобрени инструменти, да премахва чувствителни данни и да проследява използването и разходите. Внедряването върху Vera се описва като част от бъдеща архитектура.
Компанията описва внедряването върху Vera като перспективно. За разлика от него, софтуерът OpenShell на NVIDIA вече е широко достъпен. Той изпълнява агентите в изолирана среда и прилага политики, управляващи техния достъп до файлове, мрежи и други ресурси, докато те работят.
Управление на достъпа на агентите
Компанията описва и решението Prisma AIRS AI Runtime Security, работещо върху блоковете за обработка на данни NVIDIA BlueField. Внедряването върху BlueField е общодостъпно. Чрез изпълнение на контролите за сигурност върху процесор, отделен от хоста, дизайнът може самостоятелно да прилага мрежови политики, независимо от приложението, работещо с агента.
Интеграцията може да използва NVIDIA DOCA Argus за наблюдение на пътищата за изпълнение на агентите и извикването на инструменти, прилагане на правила за достъп до мрежи и външни API, както и изпращане на телеметрия към Cortex XSIAM за анализ и реагиране.
Планираната интеграция между OpenShell и платформата Idira на Palo Alto Networks ще добави управление на самоличността и тайните за изолираните среди за агенти. Целта на компаниите е да осигурят на агентите съответния достъп за техните задачи, без да разчитат на постоянни идентификационни данни, заделени за хора.