Фалшиви страници за изтегляне на софтуер примамват потребителите на Windows в кампания със зловреден код, свързана с групата Silver Fox. Страниците имитират познати доставчици и предоставят инсталационни програми, които могат да оставят заразен компютър уязвим за продължителен достъп.
Microsoft отчита компрометирания в няколко индустрии, засягащи главно китайскоговорящи потребители.
Атакуващите разчитат на прост навик: хората търсят приложение, разпознават неговата търговска марка и щракват върху изтегляне. Други дейности, свързани със Silver Fox, използват съобщения и прикачени файлове.
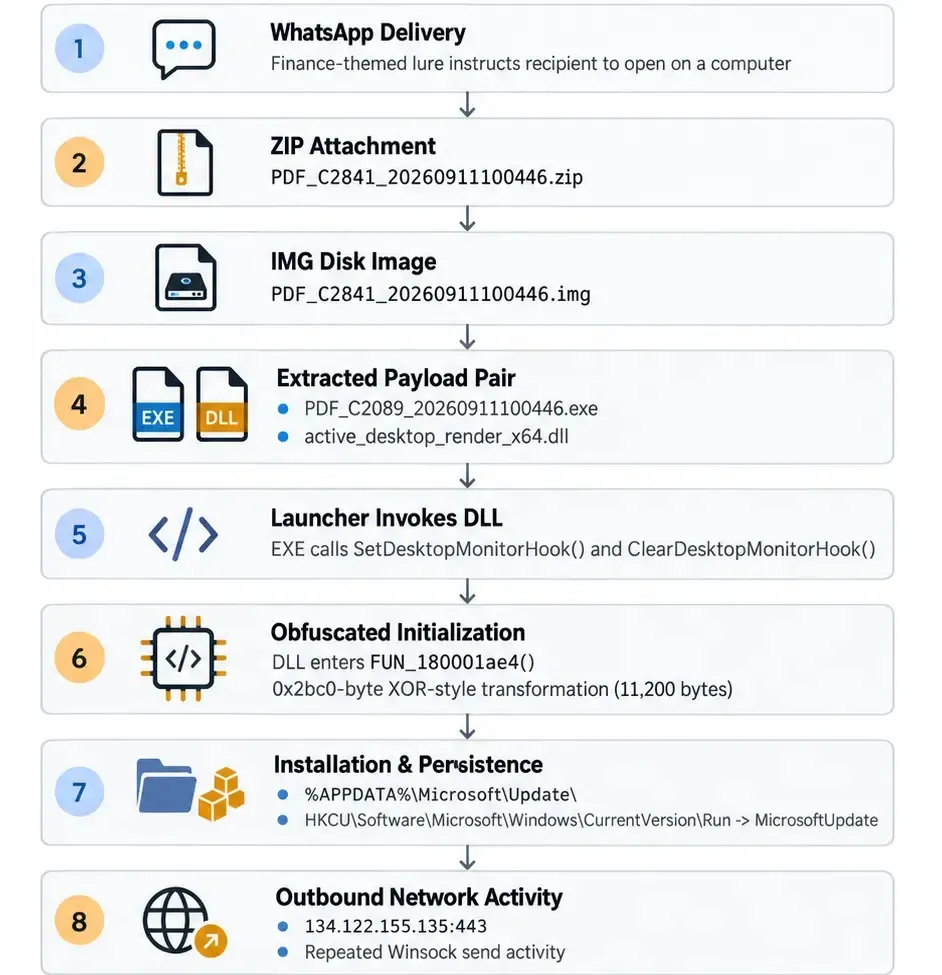
Изследователи от Pelagos Intel идентифицираха една такава отделна верига, включваща съобщение в WhatsApp на финансова тема, насочено към получател в Малайзия.
Прикаченият файл е съдържал подписана програма и неподписана библиотека. Това констатиране не потвърждава, че операцията през WhatsApp е използвала фалшивите уебсайтове.
Microsoft оценява кампанията с фалшиви инсталатори като съответстваща на Silver Fox (наричана още Yinhu) с умерена увереност. Компанията не е приписала операцията на държавен субект.
Pelagos Intel заяви в доклад, споделен с Cyber Security News (CSN), че нейните отделно анализирани файлове са установили персистентност и неколкократно са се опитали да се свържат с външен сървър.
Xакерите от SilverFox създадоха фалшиви уебсайтове за софтуер
Клонираните страници копират вида на легитимни сайтове за изтегляне на софтуер, включително страници за браузъри, инструменти за сигурност и ежедневни помощни програми.
Microsoft проследи посетителите от фалшива страница до хост за изтегляне, предоставящ ZIP архив. Нейното разследване на фалшивия инсталатор на Silver Fox описва как познати брандове могат да скрият опасна верига на инсталация.
Два архива с едно и също име са пристигнали през приблизително 69 секунди, но са съдържали различен материал. Microsoft посочва, че архивът може да се генерира наново за всяка заявка, докато името му и адресът за изтегляне остават същите.
Това прави единичния хеш на архива лош метод за разпознаване на всяко копие, но не е доказателство, че уебсайтовете идентифицират и селективно заблуждават изследователите по сигурност.
След отваряне архивът стартира обвивка (wrapper), която поставя злонамерен код в произволно наименувана папка на Windows. Друг наблюдаван маршрут преминава през Windows Installer, системен компонент.
Потребител, който очаква рутинна инсталация, може да изпусне допълнителната програма, стартираща на заден план, особено когато видимата страница за изтегляне изглежда убедително.
Този подход има прецедент: фалшиво изтегляне на софтуер за сигурност преди това беше свързано с инфекция, свързана със Silver Fox. Това са били отделни операции.
Те обаче показват защо познатият бранд и привидно обикновените инсталатори заслужават по-внимателен преглед, когато източникът на изтегляне не може да бъде потвърден.
Устойчивост и следи за откриване
Microsoft установи, че по-късните етапи са създали планирани задачи (scheduled tasks) за рестартиране на зловредните програми и за кратко са стартирали задача с високи системни привилегии за промяна на изключенията за сигурност.
Зловредният код също така се е опитал да деактивира Windows Update, да премахне копия за възстановяване и да се свърже с инфраструктура, контролирана от атакуващите. Такива промени могат да затруднят както откриването, така и почистването след затварянето на първоначалния инсталатор.
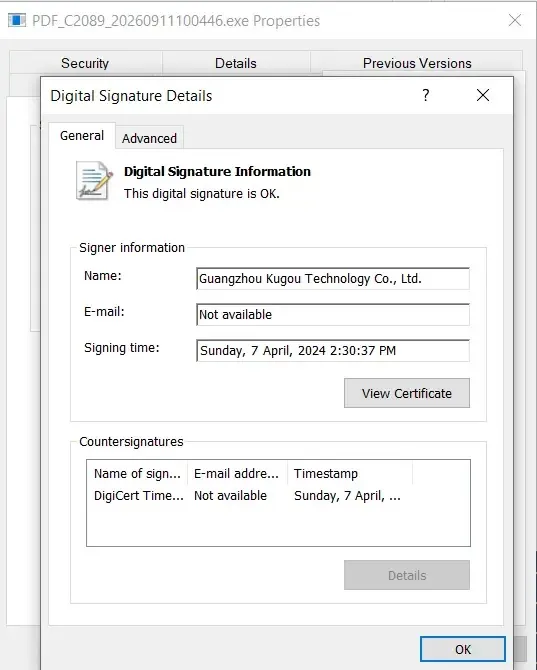
Случаят с WhatsApp на Pelagos Intel следва различен технически маршрут. Валидно подписан стартер е извикал функции в неподписана библиотека, която се е представила като компонент на работния плот на Windows.
Библиотеката е декодирала данни и е копирала трансформираното съдържание в изпълнима памет. Същите файлове след това са били копирани в потребителския профил, като е зададен запис в системния регистър за автоматично стартиране.
По време на тестването Pelagos регистрира 96 опита за връзка през около три секунди. Също така се наблюдава успешна операция по декриптиране, чиято дължина съвпада с трансформация, идентифицирана по време на анализа на кода.
Тези наблюдения подкрепят наличието на конфигуриран, персистентен зареждач (loader), но докладът не показва, че тази верига и кампанията с фалшиви сайтове на Microsoft са едно и също пробиване на сигурността.
Предишни доклади за зареждане на зловреден код чрез доверен софтуер илюстрират защо валидният подпис върху един файл не може да гарантира безопасността на всеки съседен компонент.
По същия начин фишинг примамките на Silver Fox на данъчна тема показват, че привидно достоверният документ или съобщение може да бъде първата стъпка към отделна инфекция. Тези връзки предоставят контекст, а не доказателство за споделена инфраструктура. Тази разлика е от значение, когато екипите сравняват проби и доклади.
За кампанията с фалшиви сайтове Microsoft препоръчва теглене от потвърдени източници, следене за неочаквани изтегляния на архиви и сигнализиране при съмнителни планирани задачи или промени в настройките за сигурност.
За веригата през WhatsApp Pelagos подчертава необичайния запис за автоматично стартиране, двойката подготвени файлове и редовните изходящи опити за връзка като полезни насоки за разследване. Екипите трябва да потвърдят коя верига разследват, преди да приложат индикаторите по-долу.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | 9F2CAEDA208C9D729B44F31C32B5E1EEEF18D84D6E36B04AFE15D894D3809672 | Доставен ZIP архив |
| SHA-256 | E2BF8B7CD396EE950A5B6911EA098C2E49D4ED002A6C04D5D660CCD4F7D66BAA | IMG дисков образ |
| SHA-256 | F712C2A8B4ABF2E299A2B480020333DEB0F43364E9686CDA78B1243C62E4830D | Подписан изпълним файл |
| SHA-256 | C1E184615241FE69DB3BF4093A22C7C0BF5D6072D2F51E558142B844E871084F | Неподписана придружаваща DLL библиотека |
| Мрежова крайна точка | 134.122.155.135:443 | Многократни опити за изходяща връзка |
| Име на файл | PDF_C2841_20260911100446.zip | Прикачен файл в WhatsApp |
| Име на файл | PDF_C2089_20260911100446.exe | Подписан изпълним файл |
| Име на файл | active_desktop_render_x64.dll | Придружаваща DLL библиотека |
| Път за съхранение | %APPDATA%\Microsoft\Update\ | Директория, използвана за позициониране на двата файла |
| Регистърен ключ | HKCU\Software\Microsoft\Windows\CurrentVersion\Run | Локация за персистентност при стартиране |
| Регистърна стойност | MicrosoftUpdate | Наблюдавано име на стойността за стартиране |
| Издател на сертификат | Guangzhou Kugou Technology Co., Ltd. | Подписващ субект, идентифициран за изпълнимия файл |
| Отпечатък на сертификата | 757BDD02CBA91CA59C46E2098A5479C1ABC1FDBE | Идентификатор на сертификата |
| Път до PDB | D:\buildbot\build1\desktop_screen\build\bin\active_desktop_launcher_x64.pdb | Артефакт от пътя на компилиране |
| Маркер за конфигурация | @@RAPID_CFG_START@@ | Маркер, намерен в декриптираните данни |
| Метаданни на файла | active_desktop_launcher.exe | Идентичност на изпълнимия файл ресурсите за версията |
| Метаданни на файла | dwmapi.dll | Оригинално име на файла, заявено в метаданните на DLL |
| Сниз за търсене (Hunting string) | ReleaseFromExplorer | Термин за групиране при статичен анализ |
| Сниз за търсене (Hunting string) | _ipcfr_wqkqzk | Термин за групиране при статичен анализ |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно решаване или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.