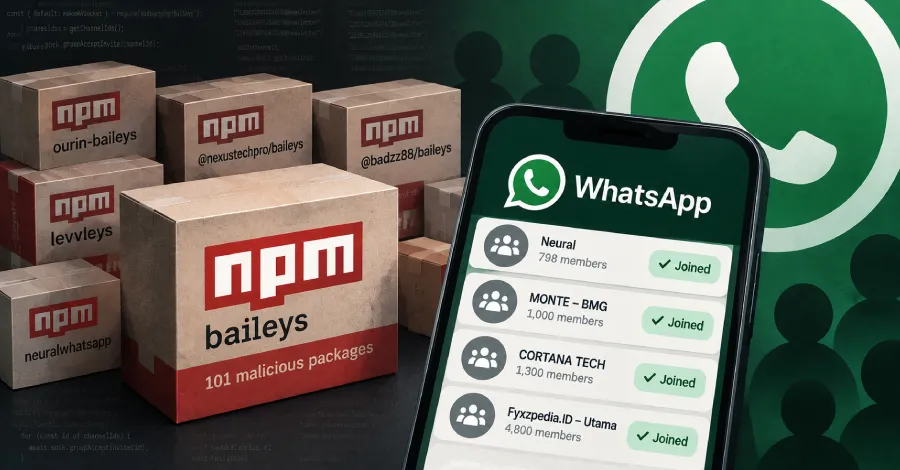
„Зловредните пакети злоупотребяват с проекта с отворен код за WhatsApp ‚Baileys‘, за да добавят жертвите в групи без тяхно съгласие“, заявяват изследователите от OX Security Нир Задок, Моше Симан Тов Бустан и Виталий Чепурко в технически доклад, публикуван в понеделник.
Тези пакети са изтеглени общо 490 000 пъти, от които 116 000 сваляния са осъществени през последните 30 дни. Имената на част от пакетите са следните:
- ourin-baileys
- @nexustechpro/baileys
- @badzz88/baileys
- @ostyado/baileys
- levvleys
- @vanzxy/baileys
- @yudzxml/baileys
- @chatunity/baileys
- @kelvdra/baileys
- neuralwhatsapp
- lilys-baileys
- @fyxzpediaa/baileys
- noxleyss
- @xrelly-stack/bails
- alipclutch-baileys
- kurobails
- eliteprotech-baileys
- @xayz/baileys
- chromestaff-baileys
- @sanzoffc/baileys
- @sairidev/baileys-new
- cloud-baileys
- @nyzzpediaa/baileys-new
- ishumdz-bail
- nishiki-bail
- diezyclutch-baileys
- oktz-baileys
- my-auto-follow
Подробности за тази активност изплуват за първи път през август 2026 г., когато от SafeDep съобщават, че са идентифицирали набор от разклонения (forks) на Baileys npm, извършващи злонамерени действия – като например тайно принуждаване на WhatsApp профила на инсталиралия пакета да последва канали, контролирани от автора на пакета, и инжектиране на рекламен URL адрес на автора във всяко изображение и видео, изпратено от бота.
Анализът на OX Security разкрива три различни варианта на зловредния софтуер, всеки от които прилага различен начин за обработка на рутината за абониране:
- Вариант 1 (19 пакета), който извлича идентификаторите на каналите (channel IDs) от GitHub по време на изпълнение
- Вариант 2 (60 пакета), който вгражда идентификаторите на каналите в изходния си код в чист текст
- Вариант 3 (14 пакета), който вгражда идентификаторите на каналите в изходния си код в кодиран и обфускиран вид
Оценено е, че една от WhatsApp групите е базирана в Индонезия и рекламира акаунти за мобилни игри и приложения, като Mobile Legends: Bang Bang и TikTok. Тези публикации също така посочват телефонен номер, свързан с индонезийски бизнес WhatsApp профил на име „Dan“.
Някои от останалите идентифицирани групи и канали са посочени по-долу:
- Neural (798 последователи), който рекламира продажби на ресурси (RSS), използвайки JualanRSS – онлайн пазар, продаващ ресурси в игрите като храна, руда, камък, дървен материал и злато.
- MONTE – BMG (1 000 последователи)
- CORTANA TECH (1 300 последователи)
- Fyxzpedia.ID – Utama (4 800 последователи)
„Каналите, които успяхме да идентифицираме, са предимно малки канали за продажба на ботове и ‚пазари‘, главно индонезийски, където броят на последователите служи като социално доказателство за продажба на скриптове за ботове, услуги за създаване на ботове, ‚премиум‘ APK файлове и популяризиране в социалните мрежи“, посочват от OX Security.
„Много от пакетите в тази кампания не са независими. Едни и същи идентификатори на канали, едни и същи отдалечени списъци с канали и едни и същи профили в GitHub се появяват в пакети с различни имена и издатели. Споделеният канал означава споделен бенефициент: който притежава канала, събира последователи от всеки пакет, който го насочва, независимо кой е публикувал пакета.“
На разработчиците се препоръчва да проверят дали са били добавени към тези WhatsApp групи, да ги блокират, да конфигурират правила за откриване и блокиране на зловредните npm Baileys пакети и да се въздържат от използване на пакети, които изискват свързване на личен WhatsApp профил.