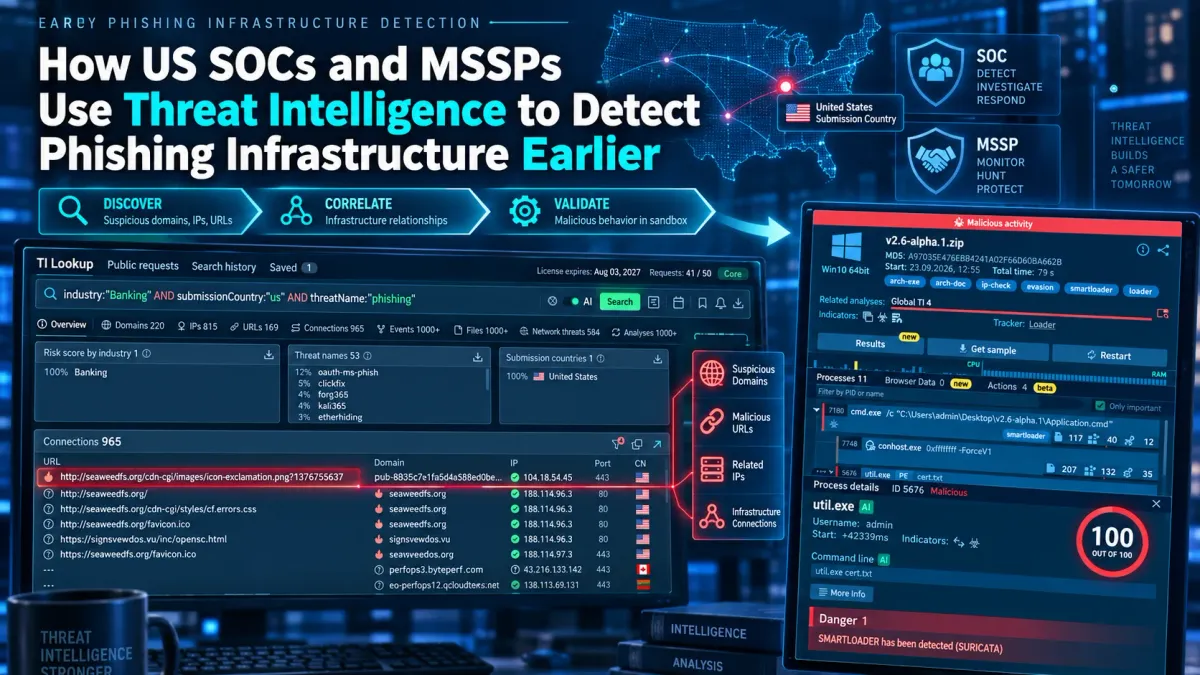
Фишингът остава един от най-устойчивите проблеми за екипите по сигурност, тъй като предизвикателството вече не се ограничава до идентифициране на съмнителни имейли.
Зад една-единствена злонамерена връзка може да stoi новорегистриран домейн, компрометиран уебсайт, пренасочваща страница (redirector), фишинг комплект (phishing kit), страница за събиране на идентификационни данни или инфраструктура, използвана от няколко свързани кампании.
Атакуващите могат също да разчитат на легитимни облачни услуги и механизми за автентификация, което прави отделните елементи на атаката да изглеждат по-малко съмнителни сами по себе си.
За базираните в САЩ центрове за оперативна сигурност (SOC) и доставчици на управлявани услуги за сигурност (MSSP) това създава проблем с видимостта. Блокирането на известен фишинг URL адрес е полезно, но не помага особено за следващия URL адрес, който атакуващият ще регистрира.
Разследването на един злонамерен домейн също е полезно, но същинският въпрос е дали този домейн е свързан с друга инфраструктура, която вече е насочена към организацията.
Разузнаването на заплахи (Threat intelligence) дава на екипите по сигурност по-широк поглед, създавайки повече възможности за идентифициране на фишинг инфраструктура, преди тя да се ескалира в инцидент и да засегне бизнеса.
Скритата инфраструктура зад фишинг кампаниите
Преди фишингът се описваше сравнително лесно. Атакуващ създаваше фалшив уебсайт, изпращаше убедително съобщение и чакаше някой да въведе своите данни за достъп.
При съвременните кампании поддържащата инфраструктура е значително по-сложна.
Киберпрестъпниците могат да хостват съдържание на легитимни платформи, да компрометират съществуващи уебсайтове, да пренасочват жертвите през няколко дестинации и да използват механизми за автентификация, които служителите вече познават.
Някои фишинг страници са проектирани да се държат различно в зависимост от посетителя, което затруднява автоматизирания анализ и откриването, oсновано на репутация.
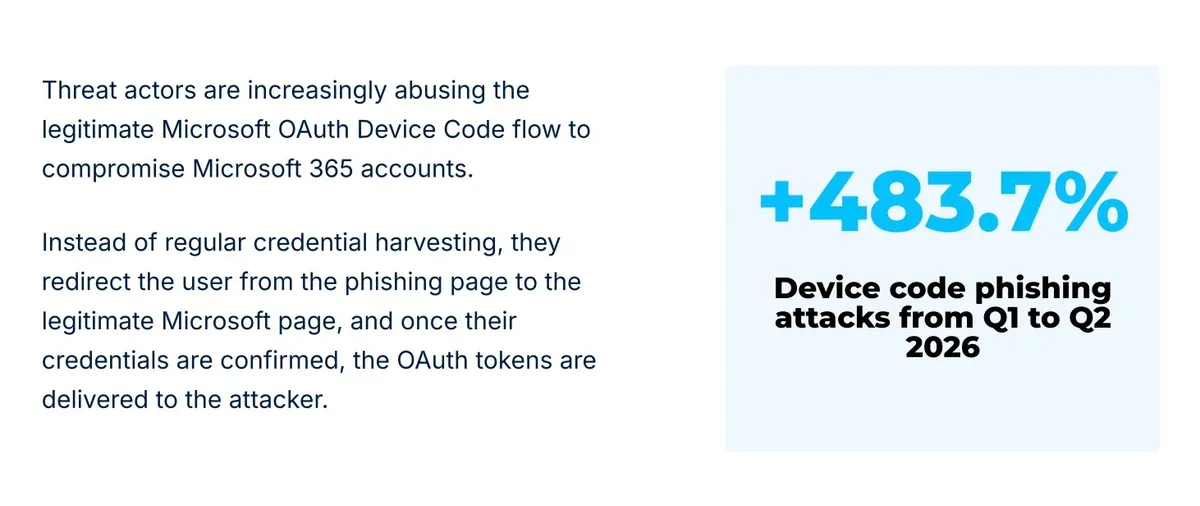
Докладът за киберриска на ANY.RUN за първото полугодие на 2026 г. установи, че фишингът с OAuth кодове за устройства е скочил с 483,7% през първата половина на 2026 г.
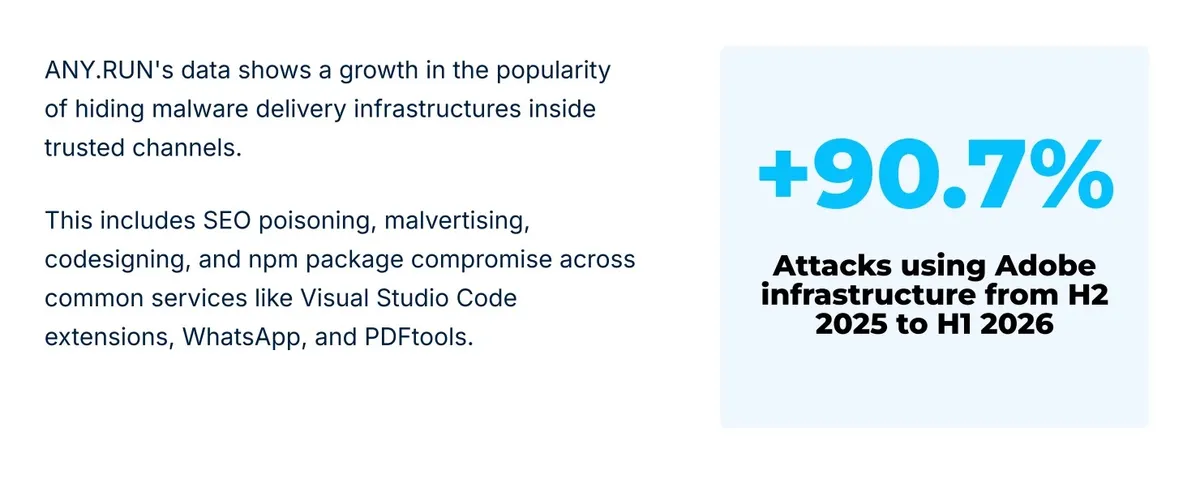
Докладът също така установи, че злоупотребата с облачна инфраструктура се е увеличила с 90,7%, което отразява нарастващата употреба от страна на атакуващите на легитимни услуги и инфраструктура във фишинг кампании.
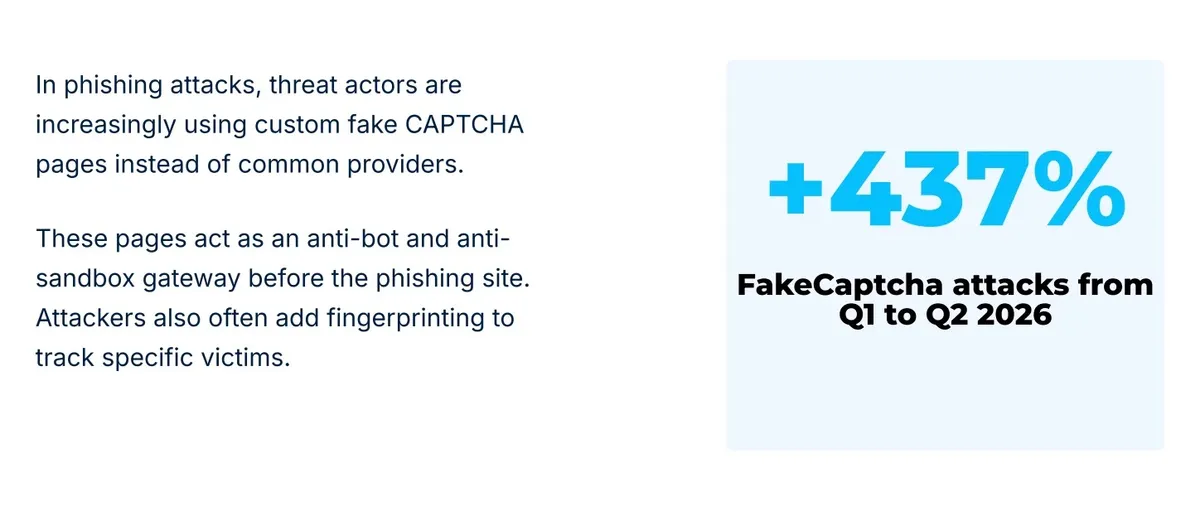
В допълнение изследователите са наблюдавали техники като персонализирани CAPTCHA страници, цифров отпечатък на браузъра (browser fingerprinting), покани в календара и внедряване на легитимни услуги във фишинг дейността.
За предприятията в САЩ тези развития имат практически последици: Атакуващият не се нуждае задължително от инфраструктура, която изглежда злонамерена на пръв поглед.
Дадена кампания може да използва легитимна услуга за един етап, новорегистриран домейн за друг и компрометиран уебсайт на друго място във веригата на атаката.
Индикаторите се променят, докато кампанията може и да не се промени. Това прави взаимовръзките между индикаторите все по-ценни.
Защо по-ранното откриване на фишинг е важно за организациите в САЩ
Последиците от фишинг атака зависят до голяма степен от това какво се случва, след като жертвата кликне.
Открадната парола може да доведе до превземане на профил. Компрометирана Microsoft 365 сесия може да осигури достъп, без от атакуващия да се изисква незабавно да използва откраднатите данни за автентификация.
Компрометиран профил на ръководител или финансов служител може да внесе рискове, които надхвърлят значително първоначалното фишинг съобщение.
Кампанията CSuite, анализирана от ANY.RUN, предлага скорошен пример. Операцията е използвала примамки, имитиращи услуги, включително Adobe, DocuSign, Zoom, SharePoint и Microsoft 365. Кампанията е включвала фишинг, кражба на Microsoft 365 сесии и легитимен софтуер за отдалечено управление.
Според събраните данни организациите в САЩ представляват 60% от идентифицираните организации жертви и 51% от свързаните подавания в Interactive Sandbox в изследването.
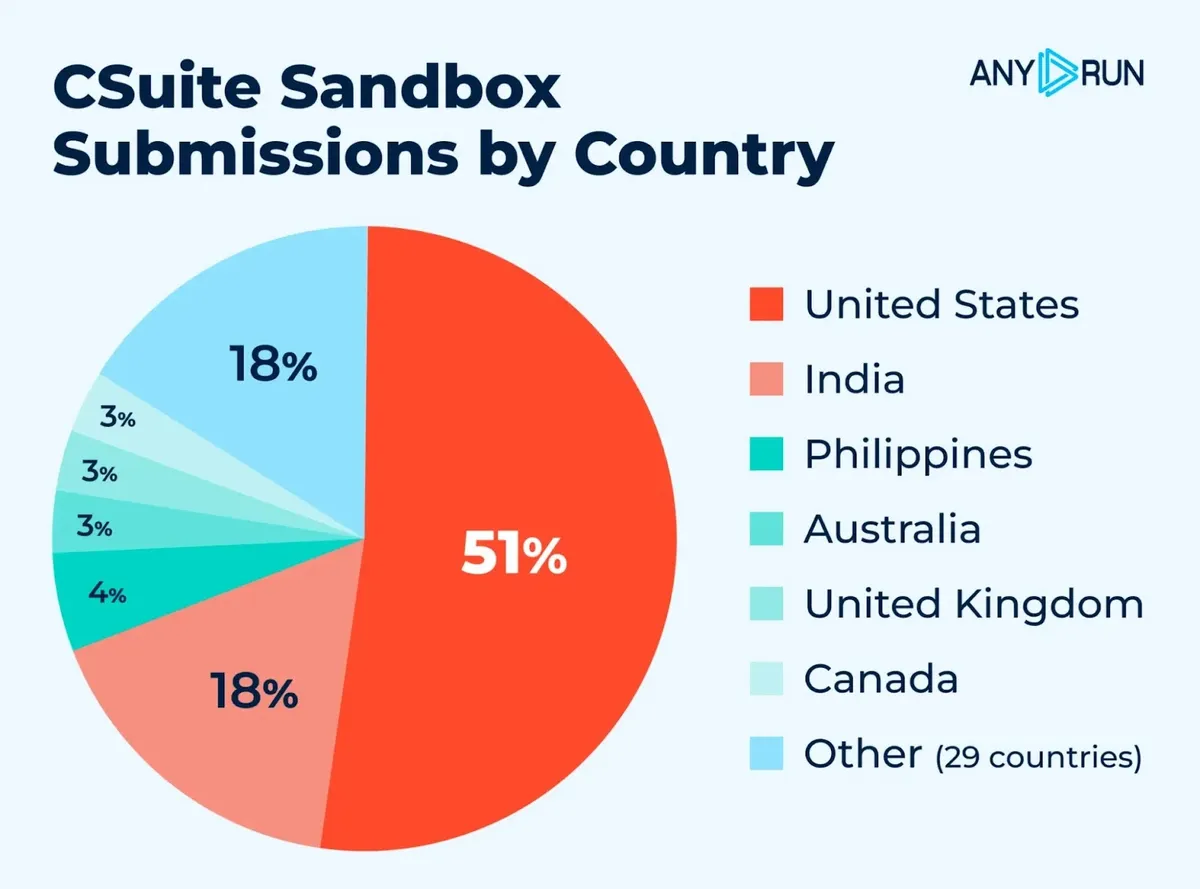
Кампанията е забележителна, тъй като фишинг страницата не е била крайната цел. Тя е била част от по-широка верига на атака, включваща техники за идентификация и отдалечен достъп.
За SOC и MSSP намирането на един от домейните или URL адресите, свързани с тази верига, може следователно да осигури отправна точка за много по-широко разследване.
Укрепете фишинг разследванията с актуално разузнаване от над 700 хил. аналитици и подобрете откриването на заплахи. Вземете достъп до ANY.RUN TI
Как разузнаването на заплахи подобрява откриването на фишинг
Разузнаването на заплахи (Threat intelligence) осигурява на екипите по сигурност допълнителен контекст около съмнителната дейност, помагайки на аналитиците да определят дали даден домейн, URL адрес или IP адрес е свързан с известна злонамерена инфраструктура или с по-широка кампания.
При фишинга този контекст може да бъде полезен на няколко етапа. Актуалното разузнаване може да помогне за идентифицирането на нова инфраструктура, преди тя да достигне до потребителите, докато инструментариумът за разследване може да свърже отделни индикатори със свързани домейни, IP адреси и кампании.
Докладите за разузнаване на заплахи също така могат да помогнат на екипите да разберат новите техники и да коригират своите защити съответно.
Голяма част от това разузнаване може да произтича от анализа на заплахите според действителното им поведение. Изолираните интерактивни среди (Interactive sandbox), например, позволяват на аналитиците да отварят съмнителни URL адреси или да изпълняват файлове в контролирана среда, да наблюдават пренасочванията и мрежовата дейност и да идентифицират индикатори, които може да не са видими само от статичен URL адрес или файл.
Интерактивната изолирана среда на ANY.RUN е създадена за този тип анализ в реално време на зловреден софтуер и фишинг активност.
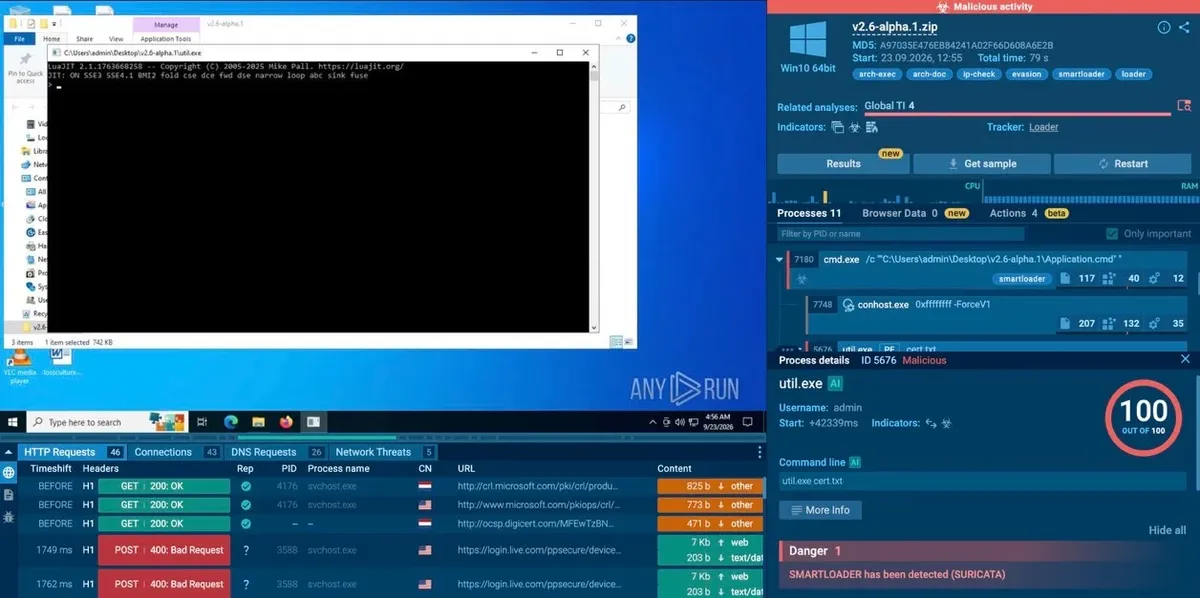
Резултатът е по-информиран отговор: анализаторите могат да прекарват по-малко време в проучване на отделни индикатори и повече време в определяне на това какво трябва да бъде разследвано, блокирано или търсено в средата.
В крак с новата фишинг инфраструктура
Потоците от данни за заплахи (threat intelligence feeds) помагат на центровете за сигурност (SOC) и доставчиците на управлявани услуги за сигурност (MSSP) да поддържат темпото с постоянно променящите се фишинг кампании.
Те непрекъснато предоставят индикатори като зловредни домейни, URL адреси и IP адреси, които могат да бъдат интегрирани в SIEM, SOAR, защитата на електронна поща, DNS, защитните стени и контролите на крайните точки.
Това е от значение, тъй като атакуващите могат бързо да изоставят известен домейн и да се прехвърлят към нова инфраструктура.
Постоянно актуализираният поток осигурява на екипите по сигурност достъп до новоидентифицирани индикатори, без да се изисква от анализаторите ръчно да търсят и добавят всеки индикатор за компрометиране (IOC).
Потоците за заплахи на ANY.RUN (TI Feeds), например, предоставят зловредни IP адреси, домейни и URL адреси, получени от разследвания на зловреден код и фишинг, и се актуализират непрекъснато.
99% от индикаторите (IOC), добавени към техните TI Feeds, са уникални индикатори с висока степен на достоверност след потвърждение, което помага на екипите да избегнат запълването на своите системи за откриване с дублирани данни или такива с ниска стойност.
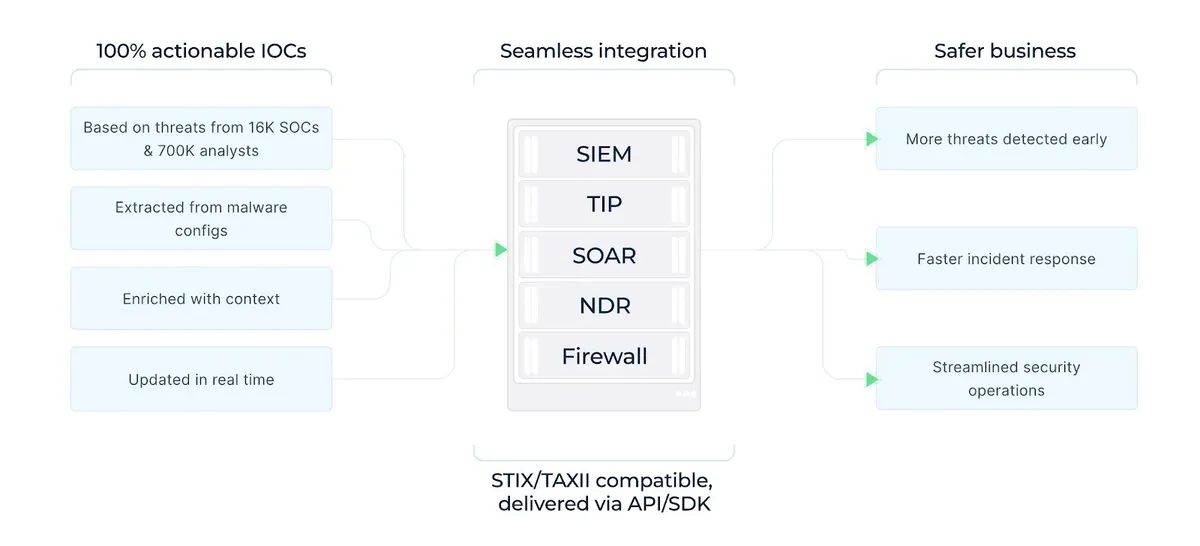
Потоците са изградени на базата на разследвания в реално време в интерактивната изолирана среда, което придава поведенчески контекст на индикаторите, вместо да разчита само на статични данни за репутация.
За SOC и MSSP, справящи се с големи обеми от предупреждения, тази комбинация от нови индикатори и данни с висока степен на достоверност може да улесни актуализирането на защитите, без да добавя нов слой на ръчно филтриране и потвърждение.
Осигурете на екипа си по сигурност по-ранна видимост във фишинг инфраструктурата с нови данни за заплахи от над 16 хил. организации. Разгледайте TI Feeds
Разследване на съмнителни фишинг индикатори
Съмнителен домейн или URL адрес рядко разкрива цялата картина. Възможностите за проверка (lookup) позволяват на анализаторите да разследват даден индикатор, да откриват свързана инфраструктура, да преглеждат предишни наблюдения и да определят дали е свързан с известна кампания.
Този допълнителен контекст може да превърне отделно фишинг предупреждение в по-широко разследване. Услугата за проверка на данни за заплахи на ANY.RUN (TI Lookup) поддържа над 30 параметъра за търсене, включително домейни, URL адреси, IP адреси, хешове, файлове и TTP.
Решението може да върне контекст за заплахата за време за реакция от 2 секунди, което позволява на анализаторите да разследват съмнителни индикатори, без да прекарват толкова време в преминаване между различни източници.
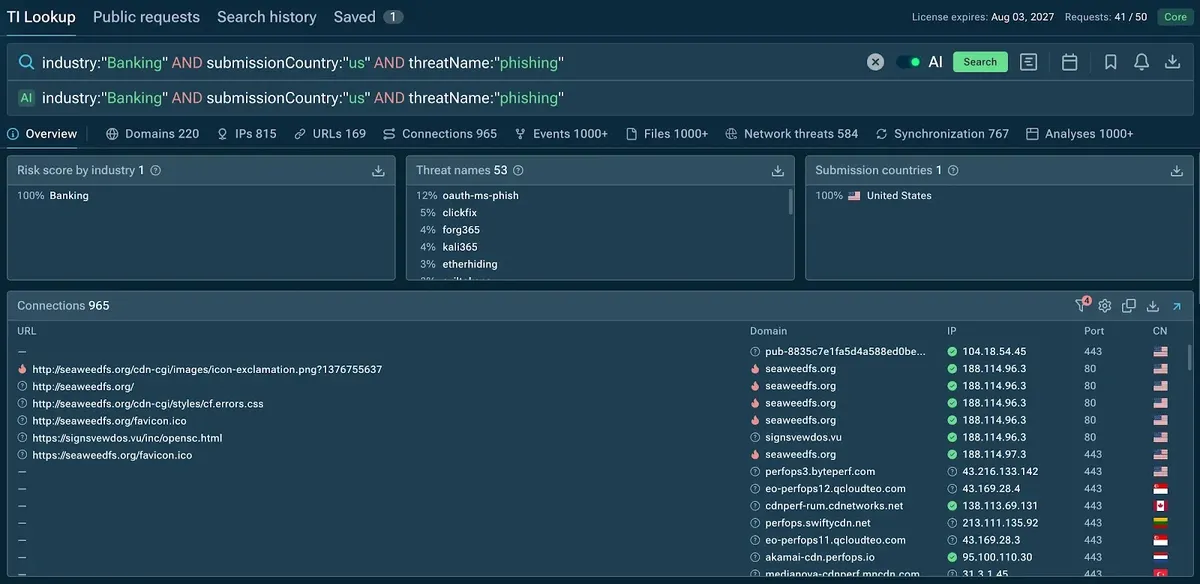
За екипите по сигурност по-бързият достъп до свързана инфраструктура и исторически наблюдения може да скъси триажа и да улесни определянето дали фишинг индикаторът е изолиран или е част от по-широка кампания.
Разбиране на новите фишинг заплахи
Отделните индикатори (IOC) казват на анализаторите какво вече е било наблюдавано. Докладите за разузнаване на заплахи (TI Reports) добавят контекст около кампаниите, техниките, моделите на насочване и промените в поведението на атакуващите зад тези индикатори.
Този по-широк контекст може също да се преведе в по-бързи разследвания. Докладите TI Reports на ANY.RUN допринасят за намаляване на средното време за отстраняване (MTTR) с 21 минути и подчертават колко бързо достъпният контекст за заплахи може да помогне на анализаторите да преминат от идентифициране на предупреждение към неговото разбиране и реакция.
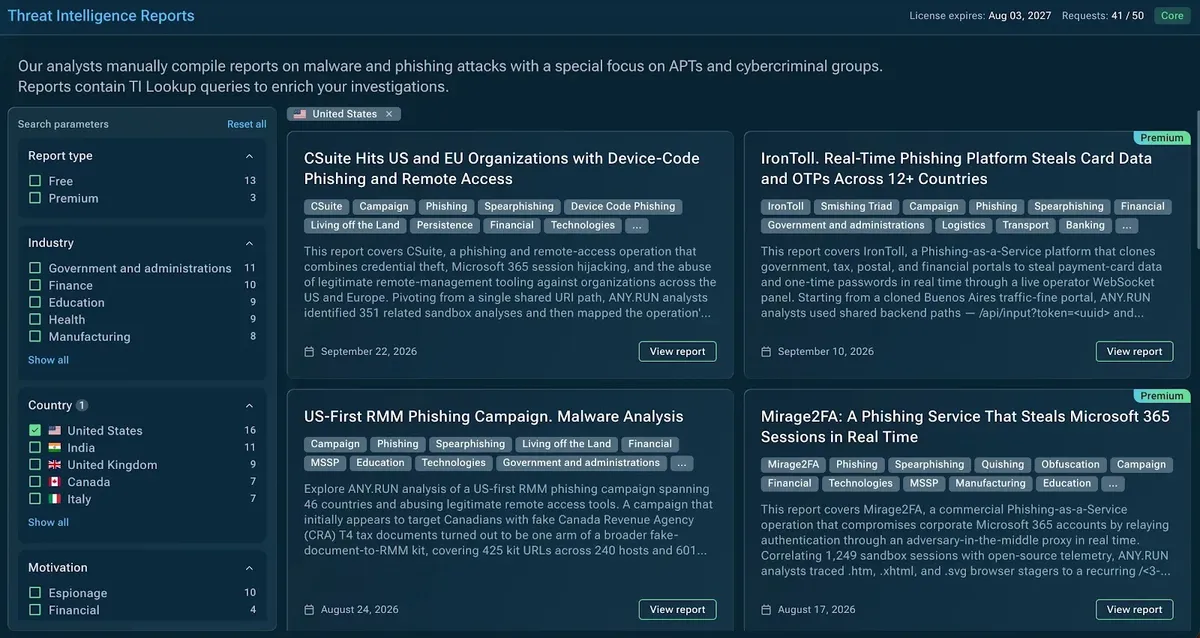
Този по-широк поглед може да помогне на лидерите в областта на сигурността да приоритезират подобренията в откриването, преди новите фишинг техники да се превърнат в познати проблеми вътре в организацията.
Интегриране на данните за заплахи с съществуващите контроли
Разузнаването на заплахи не е заместител на защитата на електронната поща, EDR, DNS защитата или контролите за идентичност. Неговата стойност идва от свързването на информацията между тях.
Фишинг домейн, идентифициран чрез данни за заплахи, може да обогати фишинг предупреждение в имейла, да задейства търсене в DNS логовете или да помогне на анализаторите да разследват активност на крайните точки.
Същите тези данни могат да подхранват правила за откриване и работни процеси за търсене на заплахи (threat-hunting).
Ето защо интеграцията е от значение при оценката на доставчик на данни за киберзаплахи. Данните, които изискват от анализаторите постоянно да превключват между отделни инструменти, са по-трудни за внедряване в работата спрямо тези, които се вписват в съществуващите работни процеси.
Измерване на въздействието върху операциите на SOC и MSSP
Броят на индикаторите (IOC) в един поток казва малко за неговата действителна стойност. По-полезните показатели включват времето за разследване, откритата неизвестна досега инфраструктура, покритието на откриване, автоматично обогатените предупреждения и времето между откриването и реакцията.
Търговският въпрос в крайна сметка е по-малко свързан с това колко данни за заплахи може да събере един екип, и повече с това колко ефективно тези данни подобряват операциите по сигурност.
Ако SOC и MSSP могат да разследват фишинг предупреждения по-бързо, да идентифицират свързана инфраструктура по-рано и да актуализират контролите с по-малко ръчна работа, оперативните ползи могат да се акумулират в хиляди предупреждения и разследвания.
Разширете видимостта за заплахи с до 58% и хващайте атаки, които заобикалят стандартните защити. Усилете своя SOC
Превръщане на разузнаването за фишинг в по-ранни действия
Фишинг инфраструктурата се променя бързо, което прави своевременната видимост все по-важна. Разузнаването за заплахи (threat intelligence) може да помогне на SOC и MSSP да идентифицират нова инфраструктура, да свързват свързани индикатори и да разбират възникващите кампании.
В комбинация със съществуващите контроли за сигурност, това позволява на организациите в САЩ да откриват фишинг по-рано и да реагират преди злонамерената връзка да се превърне в по-голям инцидент със сигурността.