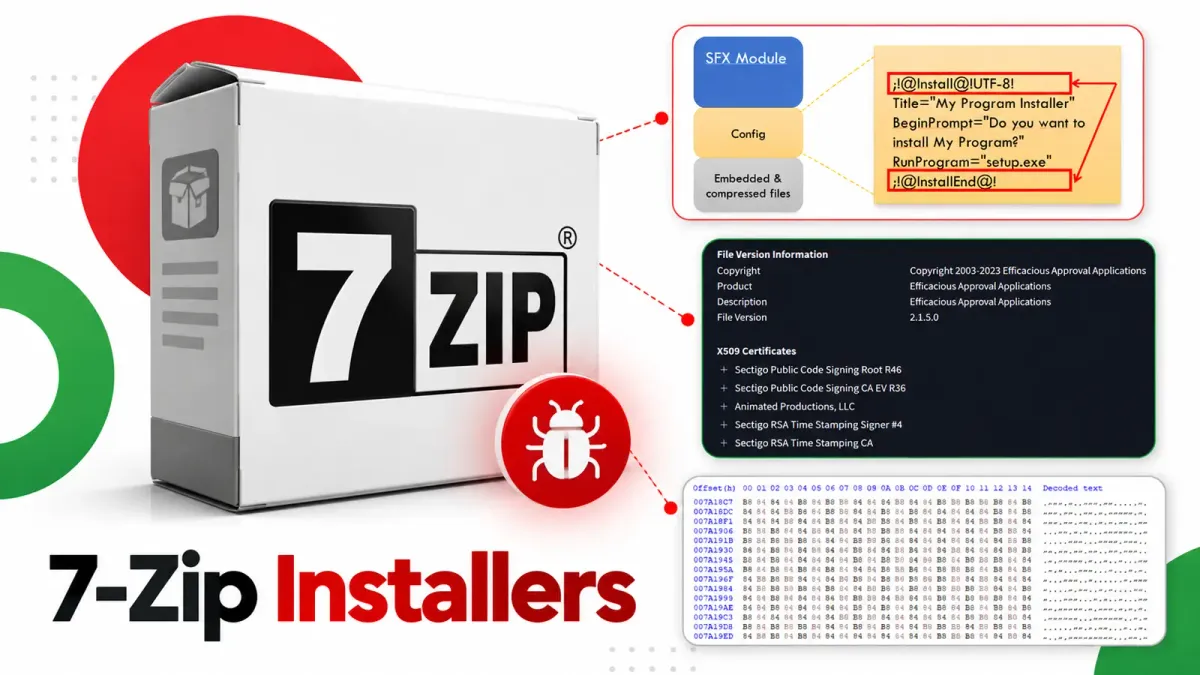
Авторите на зловреден софтуер крият код в частта от инсталатор на 7-Zip, която разархивира файлове. Наглед обикновена инсталация може да започне, докато скрит зареждащ модул (loader) се свързва със сървър, контролиран от атакуващ.
Потребителите и анализаторите могат да пропуснат тази стъпка, тъй като тя обикновено не прави нищо повече от подготвяне на видимата инсталация.
Пробите принадлежат към OpenSUpdater, свързван преди това с трикове с сертификати. Атакуващите поставят легитимен инсталатор на foobar2000 в саморазархивиращ се архив, правейки пакета да изглежда полезен.
Това достоверно съдържание е част от измамата: познатият софтуер не е задължително мястото, откъдето започва вредното поведение. За разлика от фалшивите сайтове за изтегляне на архиватори, опасността тук се крие в самия код за разархивиране.
Анализатори от G Data Software са идентифицирали променения компонент, докато ESET открива последните проби като OpenSUpdater, а Microsoft използва името Snackarcin.
От G Data Software заявяват в доклад, споделен с Cyber Security News (CSN), че атакуващите са модифицирали код на инсталатор с отворен код, за да скрият зареждащ модул. Изследването не установява нито брой инфекции, нито конкретна кампания за разпространение.
Проверката само на съдържащата се програма може да пропусне код, който се изпълнява първи. Валидният цифров подпис също не гарантира дали целият пакет е безопасен, особено когато подписаният издател няма очевидна връзка с включената програма. Познат инсталационен пакет може да крие модул за изтегляне и неизвестен зловреден код.
Хакери крият зловреден код в инсталатори на 7-Zip
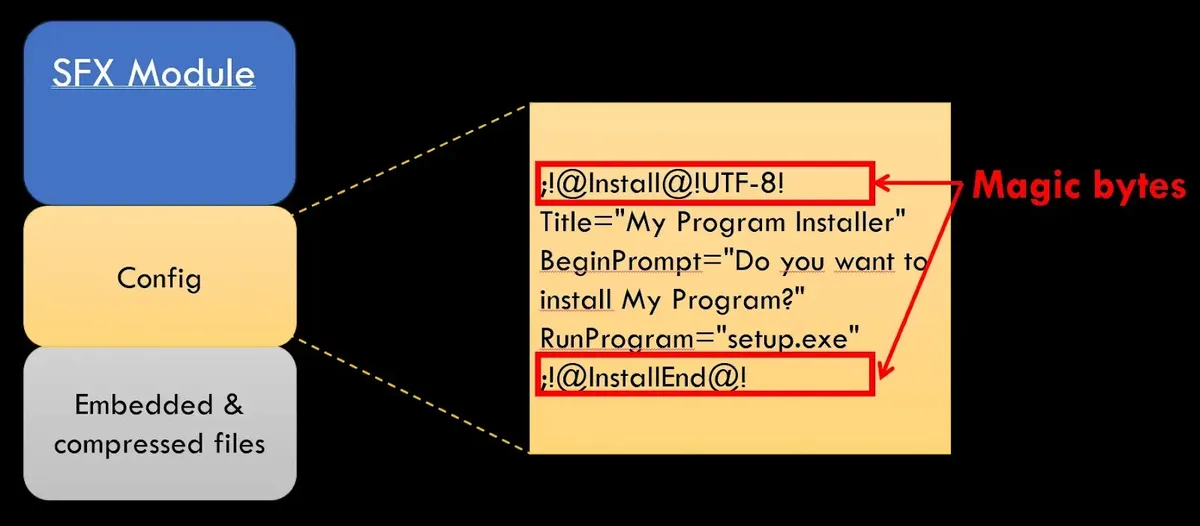
Саморазархивиращ се инсталатор на 7-Zip разархивира архив и стартира избран файл. Анализаторите обикновено проверяват първо този избран файл и конфигурацията на инсталатора. Тук и двете отклоняват вниманието от променената програма за разархивиране. Тази програма обикновено изглежда достатъчно стандартна, за да може анализаторът да я пренебрегне.
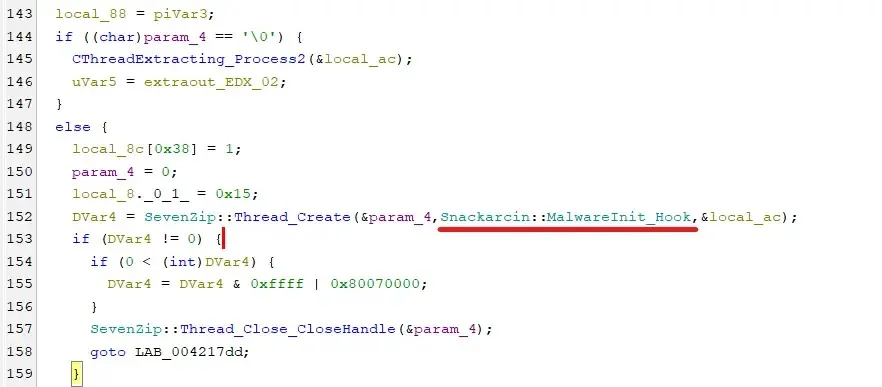
Атакуващите са прекомпилирали компонента за разархивиране с отворен код и са поставили извикване към своя зареждащ модул непосредствено преди появата на лентата за напредък на инсталацията. Началната му точка, текстът и импортираните функции приличат на обикновен компонент.
Бързият преглед може да пропусне манипулацията, тъй като добавеното извикване се намира в средата на нормална процедура за разархивиране, а не в нейната очевидна входна точка.
Архивът съдържа истински инсталатор на аудио плейър. Неговият издател обаче е Animated Productions, LLC, за който изследователите отбелязват, че се представя като разработчик на игри и приложения. Това съответствие поражда съмнения.
Както при подписаните инсталатори, съдържащи скрит зловреден код, валидният подпис може да направи непознат пакет да изглежда по-надежден, отколкото заслужава.
Сертификатът съдържа повторени запълващи байтове (padding), докато детайлите за версията наподобяват несвързани думи. Изследователите предполагат, че запълването може да промени хаша на файла, без да невалидира неговия подпис, но не потвърждават причината. Тези странности са улици, а не доказателства.
Това не е уязвимост във всеки архив на 7-Zip. Това е нарочно модифициран компонент на инсталатор, комбиниран с легитимна програма. Проверката само на разархивираните файлове може да пропусне инструкции, добавени от атакуващите.
Даунлоудър и свързани варианти на инсталатора
Скритият код извлича маскиран сървърен адрес и се регистрира с помощта на отличителна байтова последователност. Вградена мрежова библиотека след това изтегля два DLL компонента и криптиран блок от данни. След това атакуващите могат да предоставят допълнителен код.
Зареждащият модул изпълнява функция в първия изтеглен компонент, а след това функция във втория, за да декриптира данните. Той зарежда назначения DLL файл в паметта и извиква друга функция, за която изследователите смятат, че стартира крайния зловреден код.
Те не са успели да получат тези компоненти, което оставя поведението на крайния зловреден код непотвърдено. Във вариант с NSIS, атакуващите са променили разширение (plugin) с отворен код за NSIS, така че неговият зареждащ модул да се изпълнява само когато определена функция получи празен низ.
Неговият скрипт съхранява местоположението на сървъра в компресиран вид и заявява зловреден код. Предишни разследвания на троянизирани инсталатори на NSIS показват защо пакетирането заслужава внимателен преглед, въпреки че тези кампании се различават.
В различните проби общите характеристики са истински инсталатор, вграден в друг инсталатор, допълнен с байтове, но валиден сертификат, и зареждащ модул, скрит в модифициран код с отворен код.
Това се различава от други кампании със зловредни 7-Zip архиви, които използваха отделна уязвимост за заобикаляне на предупрежденията в Windows. Разликата е от значение за разследването.
За анализаторите G Data Software препоръчва да не пренебрегват съмнителни файлове, дори когато очевидната програма изглежда чиста. Инсталатор в друг инсталатор, странни детайли за версията или необичайно допълнен сертификат трябва да подтикнат към проверка на по-малко очевидните пътища на изпълнение на кода.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | a7666e5aa3c6ecae0295caa7c3f49714eb561d6e1be6807cf1020b79f1902cd0 | Саморазархивираща се проба на 7-Zip . |
| SHA-256 | e99a053b9d6a414256177e1529417f85867d6ed355f6009300d626f63429753c | Саморазархивираща се проба на 7-Zip . |
| SHA-256 | ba38916e82c47cff6de71791f179ce762e640e2975e40d6a1803d16ff591b752 | Свързана NSIS проба . |
| C2 URL | hxxps://codeonicinc(dot)com | Адрес, свързан с проби и , запазен в обезвредения формат от източника. |
| C2 URL | hxxps://setupsoftwarecenter(dot)com | Адрес, свързан с проба , запазен в обезвредения формат от източника. |
| Име на файл | setup.exe | Оригинален инсталатор на foobar2000, вграден в проби и ; не е идентифициран като зловреден зареждащ модул. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете оригиналния им вид само в среди за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.