Ботнет за Windows, наречен x47.c, може да изразходва платените кредити за изкуствен интелект на жертвите, да краде данни и да залива уебсайтове с трафик. Неговият оператор го рекламира като инструментариум за атаки за отдалечена употреба, но доказателствата описват рекламирани възможности, а не потвърдени масови инфекции или документирани жертви.
Ботнетът дава на операторите контрол над заразените машини с Windows и може да събира пароли от браузъри, бисквитки и токени за Discord. Изследователите все още не са установили как първоначално биват заразявани тези машини.
Рекламираните му атаки застрашават онлайн услуги и платени профили за изкуствен интелект. Анализатори от Qrator Labs са идентифицирали предложението по време на рутинен лов на заплахи.
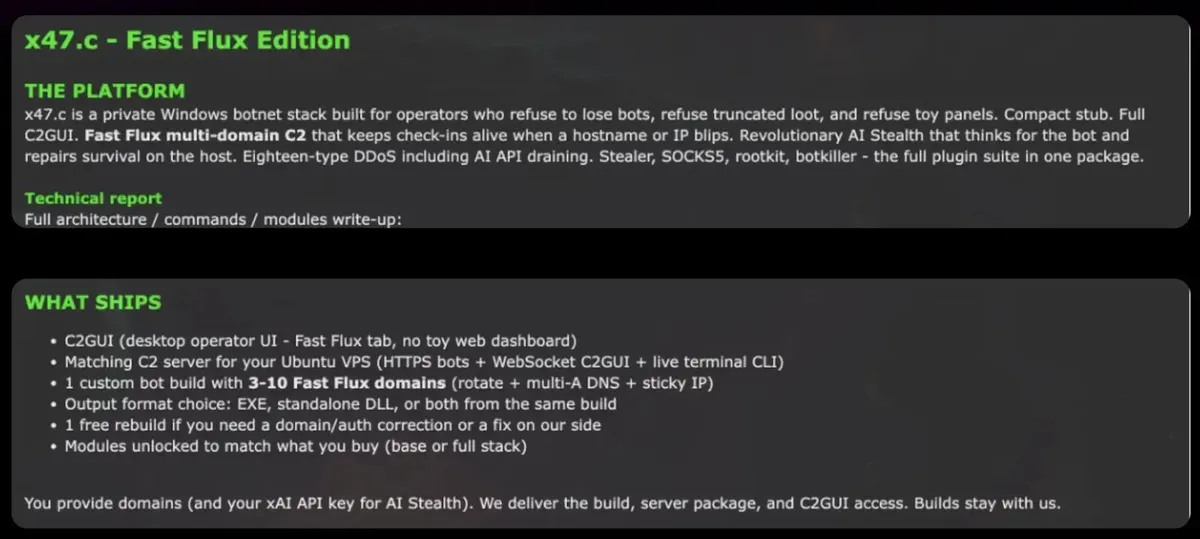
От Qrator Labs заявяват в доклад, споделен с Cyber Security News (CSN), че продавачът WraithTools рекламира 18 метода за атака, включително един, предназначен за източване на платени AI кредити.
Реклама от 3 август 2026 г. посочва базов пакет от $200, DDoS добавка за $150 и пълен пакет за $950. Изследователите не съобщават за брой инфекции, измерен капацитет на атака или проверени загуби. Рискът се състои в комбинацията от кражба, нарушаване на услугите и злоупотреба със сметки.
Хакери създадоха ботнет
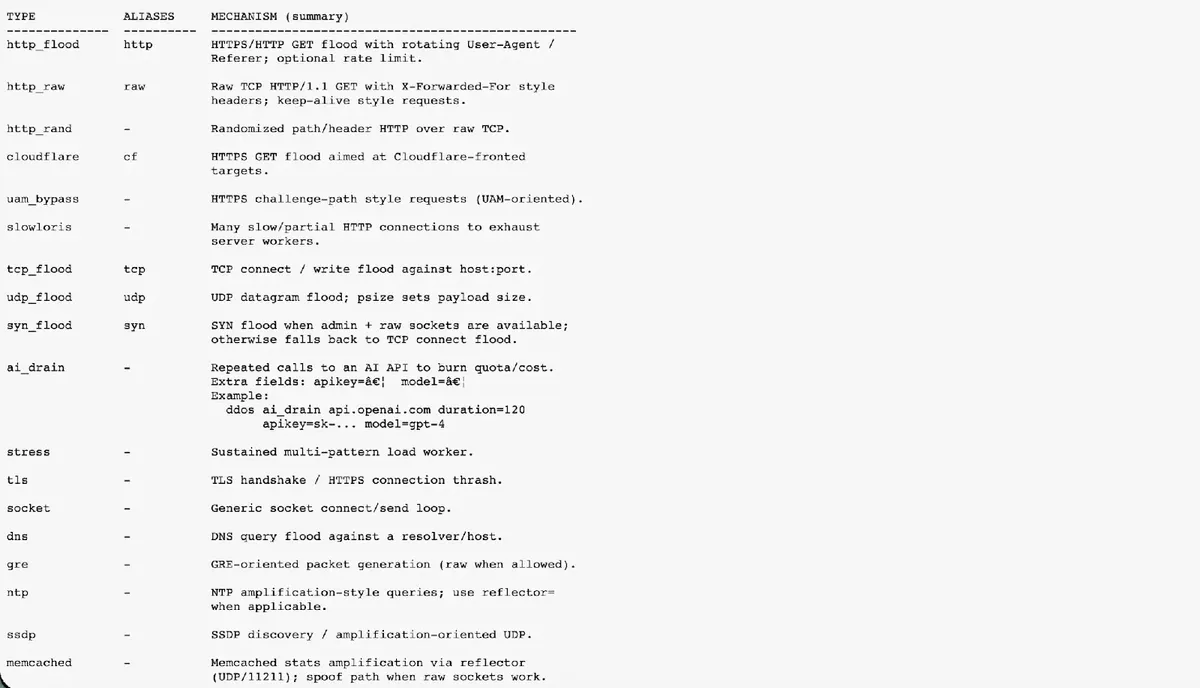
Функцията за източване на изкуствен интелект изисква валиден API ключ за таксувания акаунт. Този ключ позволява на софтуера да заявява услуги, без да е необходимо потребител да се вписва. Операторът посочва име на модел, след което ботовете изпращат заявки директно към доставчика на изкуствен интелект.
Документираният режим поддържа OpenAI, xAI и съвместими API интерфейси за чат, но не може да генерира сметки без валиден ключ, принадлежащ на съответния акаунт.
Приетите заявки изразходват кредити или генерират разходи. Изследователите наричат това риск от „отказ на портфейла“ (denial of wallet): уебсайтът може да остане онлайн, докато неговите функции с изкуствен интелект спират да работят, ако доставчикът блокира заявките при достигане на баланса или лимита на разходите.
Възможните цели включват чатботове, системи за управление на съдържанието, ботове за търговия и скенери. Автоматичното презареждане може да увеличи таксите далеч над предплатения баланс. За разлика от flood атаките срещу уебсайтове, тези заявки заобикалят целевия сайт, така че филтрирането на неговия трафик не може да ги спре.
Въпреки че продавачът рекламира кражба на портфейли и токени от сайтове за изкуствен интелект, командата за източване все още изисква предоставен от оператора ключ за акаунта.
Докладът не показва ботът автоматично да конвертира откраднати токени от сайтове за изкуствен интелект в използваеми ключове за доставчици при този режим на атака. Това разграничение има значение: случаите на кражба на AI токени илюстрират опасността от компрометирани ключове, но не доказват как точно този ботнет ги придобива.
По-широкият финансов риск е реален. В случай с откраднат Gemini API ключ, неоторизираната употреба генерира над $82 000 за два дни. Този отделен инцидент не доказва загуби конкретно от x47.c.
Контрол, кражба и защита
Панелът предлага също така HTTP flood, бавни връзки, TCP и UDP flood и други методи за прекъсване на услуги. Документираните методи включват натоварване на TLS връзки и рефлекторни атаки, целящи да претоварят мрежовите услуги.
Според данните всеки бот изпълнява по една атака в даден момент. Изследователите не са открили тестове, които да подкрепят рекламираното заобикаляне на защити. Ботовете запомнят работещ команден сървър и опитват алтернативи, ако той спре да отговаря.
Панелът показва шест домейна и осем IP адреса, без да публикува техните стойности. Това наподобява fast-flux инфраструктура, използвана за поддържане на злонамерени връзки, въпреки че няколко имена могат да сочат към един сървър.
Модул за стелт режим, подпомаган от изкуствен интелект, според информацията използва xAI Grok за оценка на хоста и избор на предварително зададени действия за поддръжка. Записи в списъка за автоматично стартиране и планирани задачи поддържат персистентността; резервни действия се задействат, ако извикването на модела е неуспешно.
Изкуственият интелект не избира целите на атаката; операторът остава отговорен за техния избор. Други модули събират данни от браузъра и превръщат заразените машини в SOCKS5 релета за трафик.
Операторите могат да преглеждат откраднатите данни, да управляват проксита и да обновяват софтуера на компрометиран хост. Релето изпраща изходящ трафик през мрежата на жертвата, като потенциално скрива реалното местоположение на оператора. По този начин една инфекция застрашава както акаунти, така и цели мрежи.
Екипите по защита трябва да изолират заразените системи, да премахнат механизмите за персистентност и да разследват откраднатите пароли, бисквитки и токени. Анулирайте компрометираните идентификационни данни, тъй като почистването на системата не може да отмени извършената кражба. Сравнявайте потреблението на изкуствен интелект със сметките, подменяйте компрометираните ключове и ограничете лимитите за разходи и автоматичното презареждане.
И накрая, подгответе се за flood атаки на приложно и мрежово ниво. Докладът документира опции за атака, а не успешни кампании или доказана ефективност. Предупреждението в него е, че достъпът до платен акаунт за изкуствен интелект може да се превърне в още един ресурс, който атакуващите да източат, дори когато даден уебсайт остава достъпен.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Потребителско име на продавача | WraithTools | Име, използвано за реклама на ботнета. |
| Рекламиран продукт | x47.c, Fast Flux Edition v4.1 | Идентификатор на продукта в изходния материал. |
| Заглавие на панела | x47 Fast Flux C2GUI v4.1 | Заглавие, показано на панела на оператора. |
| Директория на пакета | x47.c_FF_v4.1 | Документирана директория на пакета. |
| Име на изпълнимия файл | x47_bot.exe | Документиран EXE файл. |
| Име на DLL файла | x47_bot.dll | Документиран DLL файл. |
| Име на сървърния скрипт | server_master.js | Документиран скрипт за команден сървър. |
| Префикс за ръкостискане на релето | REVERSE_PROXY\| | Документиран префикс за ръкостискане при обратно прокси. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или отваряне на хипервръзки. Възстановявайте адресите само в контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.