Строителните изпълнители поставят киберсигурността ниско в списъка с приоритетите си. Адвокатите обаче казват, че подготвеността е от решаващо значение, когато неизбежният пробив настъпи.
- Споделяне
- Лиценз
- Добавете ни в Google
Това материал е част от поредицата „The Dotted Line“, която разглежда в дълбочина сложната правна среда в строителната индустрия. За да разгледате цялата поредица, натиснете тук.
В пространството на киберсигурността има общоприет афоризъм: Въпросът не е дали системите ви ще бъдат компрометирани, а кога.
Това „кога“ настъпи наскоро за три от водещите строителни компании. Turner Construction, Kiewit и AECOM привлекоха вниманието от юли насам поради съобщения за неоторизиран достъп до техните системи, според публични уведомления и съдебни искове.
В случая с Turner пробивът може да е компрометирал социалноосигурителни номера, банкови сметки и паспортни данни. Авторите на заплахата може също така да са получили достъп до чувствителни правителствени данни.
Хакерска група, наречена Payouts King, заяви, че е получила достъп до документи в системата на Turner, защитени от Международните правила за трафик на оръжия (ITAR) — набор от правила на правителството на САЩ, покриващи износа и иноса на артикули с военно предназначение. В изявление за Construction Dive по това време от Turner отказаха да коментират твърдението, заявявайки, че компанията „не коментира претенции, предявени от престъпни организации“.
Строителните адвокати казват, че тези incidents илюстрират защо кибератаките през 2026 г. са различни в строителния сектор. А именно, че големите изпълнители, изграждащи правителствени проекти в САЩ, съхраняват в своите технологични системи не само лична информация, но и това, което се равнява на държавни тайни.
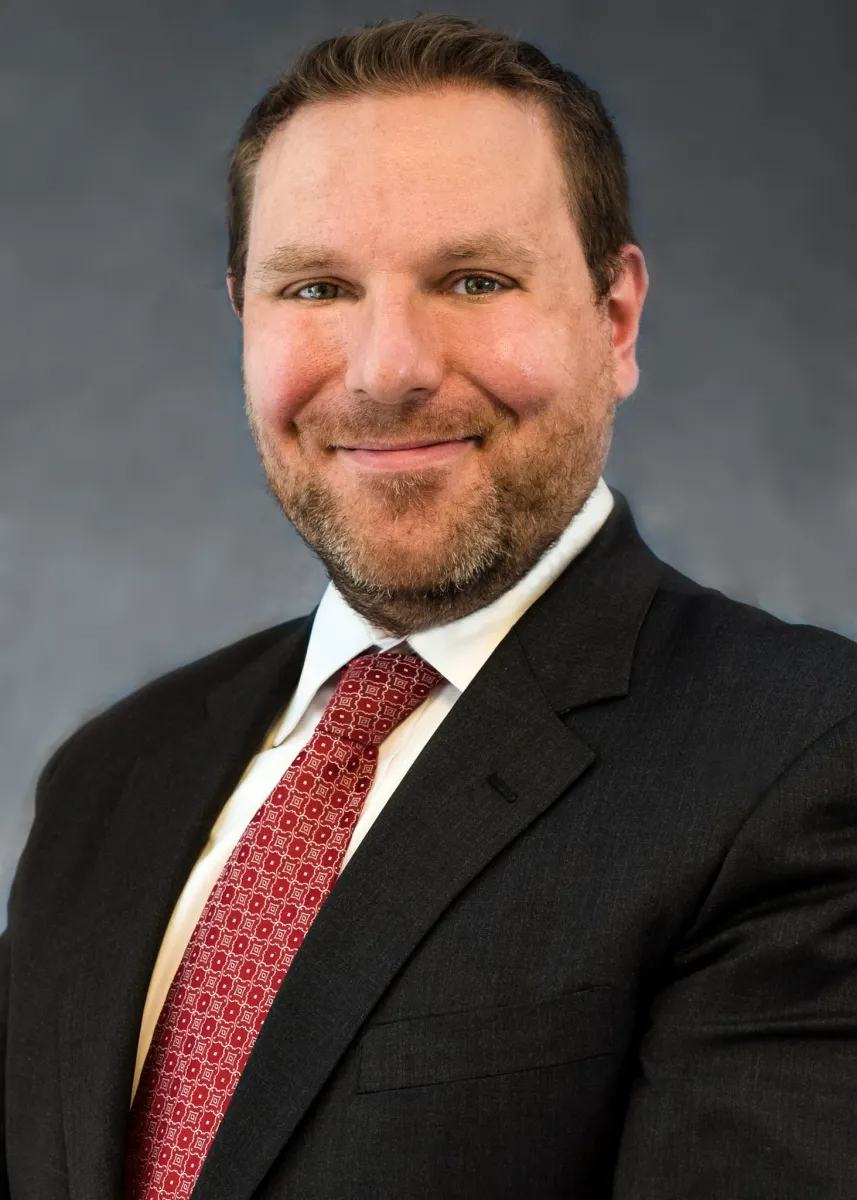
„Ако сте изпълнител, работещ в държавния сектор, особено за Министерството на отбраната, ще разполагате с планове и спецификации за правителствени и/или военни обекти“, каза Ричард Волак, съдружник в базираната в Ню Йорк строителна юридическа фирма Peckar & Abramson, който ръководи практиката на фирмата по киберсигурност и поверителност на данните. „Ако тази информация изтече, тя би струвала много пари на черния пазар, особено за терористи, недържавни субекти или чужди правителства, враждебни към САЩ.“
Въпреки че тази възможност сама по себе си е обезпокоителна, тези пробиви се случват и в индустрия, която до момента е била донякъде безучастна по отношение на киберсигурността.
Бизнесът в САЩ класира киберзаплахите като най-голямото си опасение като цяло през 2026 г., според застрахователя Travelers. Сред строителните компании обаче тези проблеми се нареждат едва на 10-то място. Индексът на риска на Travelers за 2026 г. установи, че притесненията на строителните ръководители относно киберсигурността са останали зад други опасения като разходите за енергия, веригата за доставки и инфлацията на медицинските разходи, според подробности от доклада, споделени с Construction Dive. Освен това 48% от всички анкетирани строителни фирми заявяват, че смятат, че не са достатъчно големи или сложни, за да станат жертва на major кибератака.
Това може да бъде типично поведение сред изпълнителите, казва Волак.
„Особено при по-малките компании те могат да си pomислят: „Кой съм аз? Какво имам, което те да искат?““, каза Волак. „Може да мислите, че нямате нищо, което хакерите искат, но всъщност имате много.“
В действителност малките фирми често са най-слабото звено в киберверигата, казват адвокатите, особено когато извършват работа за главни изпълнители с приходи от милиарди долари.
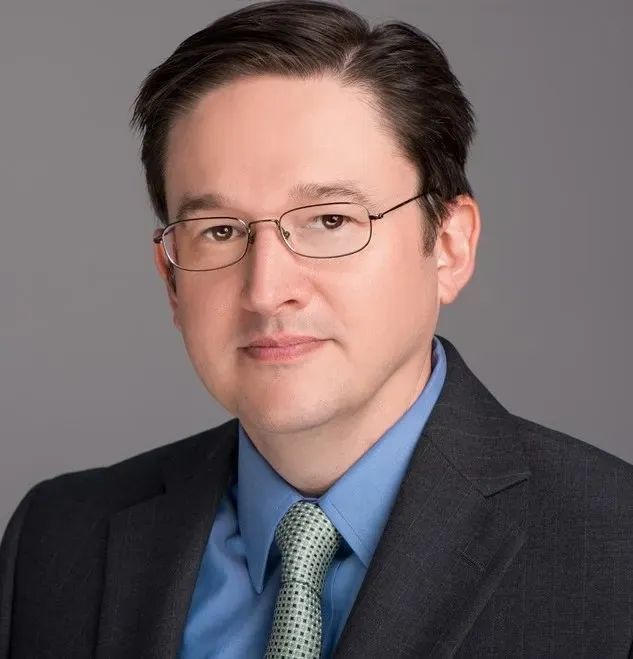
„Проблемът е, че колкото по-надолу отивате по веригата, толкова по-малко усъвършенствани“ обикновено са системите на изпълнителите, каза Трент Котни, съдружник и ръководител на строителния екип в офиса на юридическата фирма Adams & Reese в Тампа, Флорида. „Когато станете подизпълнител или подизпълнител на подизпълнител, вашите нето приходи са по-малко. I в резултат на това ограничаването на риска при вас най-вероятно също е по-малко.“
Измами по имейл
Това е особено вярно, когато става въпрос за измами чрез компрометиране на бизнес имейл, при които хакерите поемат контрол върху акаунта на определен потребител, като например счетоводството, и изпращат фактури от негово име.
За изпълнител по-надолу по веригата имейлът и фактурата могат да изглеждат като рутинна заявка за плащане от познат подател, като единствената разлика е номерът на сметката за плащане. Ако се извърши измамно плащане към злонамерения субект например чрез банков превод, нещата могат бързо да се влошат.
„Трябва да бъдете внимателни с банковите преводи, защото целта е точно такава: те преместват парите бързо“, каза Волак. „Ако са преминали 24 или 48 часа, тогава става по-трудно, ако не и невъзможно, да блокирате плащането в банката.“
Освен загубените средства, разходите от един пробив могат да нарaстнат експоненциално, особено когато се вземат предвид разходите за уведомяване, съответствие с изискванията, правни услуги и криминалистичен анализ.
„Сумата, с която сте се разделили, и това дали можете да възстановите част от тези средства са едно на ръка“, каза Джон Менефи, вицепрезидент и корпоративен ръководител по киберсигурност в Travelers, пред Construction Dive. „Но също така важни са и разходите за разследването.“
За средно голяма компания „имаме искове, при които тези разходи могат да достигнат стотици хиляди“ долари, каза Менефи.
Изкуствен интелект и киберсигурност
Всички тези притеснения само се задълбочиха от бързия растеж на изкуствения интелект, който помогна на киберпрестъпниците да ускорят опитите за получаване на неоторизиран достъп до системи.
„С ИИ в момента процесът е практически автоматизиран“, каза Котни. „Хакерите могат да използват агенти, за да провеждат тези враждебни атаки, без дори да правят нищо. Те постоянно сондират и търсят потенциални проблеми.“
За разлика от фишинг имейлите в миналото, казват юристите, граматиката често е перфектна, тъй като е написана от генеративен ИИ и е по-трудно за служител да я маркира като съмнителна. Резултатът е, че „това прави цялата ни критична инфраструктура потенциално уязвима“, според Котни.
Съществуват също така рискове за отговорността и бизнеса, свързани с пробив. Правилата за разкриване на информация на щатско ниво обикновено изискват компаниите да докладват, когато личната информация на дадени лица е компрометирана — оттук и писмата за разкриване на информация, които идват по пощата. За държавните изпълнители, работещи съгласно федералните регулации за обществени поръчки, сроковете често са съкратени и изискват уведомяване в рамките на 72 часа от откриването, каза Котни.
И ако се установи, че усилията за киберсигурност на изпълнителите са под изискваното ниво след настъпването на събитието, пробивът може да доведе до последици съгласно Закона за фалшивите претенции (False Claims Act).
„Това е нещо, което потенциално би могло да се прояви, ако сте потвърдили факта, че разполагате с изискваните протоколи за киберсигурност предварително, а всъщност сте нямали такива“, каза Котни.
Укрепване срещу киберрискове
В крайна сметка през 2026 г. рискът за киберсигурността се превръща във все по-сериозен и обширен проблем за изпълнителите, казват юристите.
Ето защо индустрията трябва да „обедини усилия“ около киберсигурността, както е правела с физическата безопасност в миналото, каза Малкълм Джак, главен технологичен директор в базираната във Уотсънвил, Калифорния, Granite Construction, която постигна Сертификация по модела за зрялост на киберсигурността (Cybersecurity Maturity Model Certification) Ниво 2 на федералното правителство по-рано тази година.
„В строителството не гледаме на безопасността като на конкурентно предимство. Имаме Седмица на безопасността. Обединяваме се. Ако има нова методология за безопасност, чрез която можем да си помогнем взаимно или да защитим нашите работници, ние я споделяме“, каза Джак. „Трябва да имаме същия начин на мислене и за киберсигурността — че киберсигурността не е задължително конкурентно предимство. Тя е нещо, което трябва да споделяме един с друг.“
Юристите препоръчват многостепенен подход. Това включва вписване на защити в договора, наемане на външни фирми за укрепване на съществуващата ИТ инфраструктура с тестове за проникване („pen“ тестове) на вашата система, закупуване на застрахователна полица за киберсигурност, която да помогне за покриване на загубите, когато те възникнат, и може би най-важното — провеждане на редовни обучения за служителите, за да разпознават и избягват атаки.
„Обучавайте хората си“, каза Волак. „Обучавайте ги многократно в годината.“
От гледна точка на договора адвокатите съветват да се включват клаузи за каскадно прилагане (waterfall clauses), които да се прилагат за подизпълнителите, за да задължават и тях да разполагат с внедрени системи и протоколи.
„Повечето възложители имат протоколи за сигурност и след това ги прехвърлят надолу към главния изпълнител“, каза Волак. „След това те искат главният изпълнител да прехвърли протоколите за сигурност надолу към подизпълнителите.“
Когато подизпълнителите имат затруднения с покриването на минималния праг, Волак съветва да се въведе изискване поне за многофакторна автентификация, при която защитените с парола системи изискват въвеждане на еднократен код за достъп.
„Подизпълнителите се нуждаят поне от по-малка версия на модела за киберсигурност и зрялост“, каза той.
Относно застраховането, въпреки че полиците за киберсигурност станаха по-често срещани в бизнеса, Котни предупреди изпълнителите да проведат открит разговор със своите застрахователни агенти. Тези полици обикновено покриват реагиране при инциденти, разследване на случилото се и възстановяване на данни.
„Но там, където нещата стават малко по-сложни, е например ако загубите военни планове, инженерни чертежи или нещо подобно“, каза Котни. „Покрива ли това киберполицата? И точно тук тя не се припокрива задължително с типичния език на полиците.“
За Котни предприемането на всички тези стъпки е пътят напред към възстановяване, когато неизбежното в крайна сметка се случи.
„Най-доброто нещо, което можете да направите, е поне да можете да покажете на клиента си и на обществеността, че сте взели всички предпазни мерки, които е било възможно да вземете“, каза Котни. „Пак са пробили защитата ви, но сте направили всичко, което е трябвало да направите.“