Нов вариант на атаката Spectre v2, наречен Branch Target Reuse (BTR), може да възстанови хешове на root пароли от компютри с процесори Intel, работещи под Linux, само за няколко минути.
BTR атаката се възползва от остатъчна информация в модула за прогнозиране на разклонения (branch predictor) на процесора, след като компилаторът в реално време (JIT engine) повторно използва памет за нов код.
Чрез манипулиране на тази остатъчна информация атакуващ може да подведе процесора временно да изпълни грешни инструкции и потенциално да разкрие чувствителни данни.
Изследователи от VUsec (Systems and Network Security Group към VU Amsterdam) и Scuola Superiore Sant'Anna разработиха новата атака и оцениха доколко практична е тя срещу JavaScript енджина SpiderMonkey на Firefox, GraalVM и cBPF в Linux ядрото.
Кристиано Джуфрида от VUSec обясни пред BleepingComputer, че тази атака остава важно откритие, имайки предвид, че от 2018 г. насам в тази област се приемаше, че подобни атаки не са практически приложими поради факта, че самомодифициращият се код (SMC) служи като основа за динамично генериране на код в масовите JIT енджини.
BTR демонстрира обратното, показвайки, че базираните на SMC атаки чрез преходно изпълнение (transient execution) са практически възможни в реални среди и могат да бъдат използвани за извличане на хеша за root паролата.
Изследователите са уведомили засегнатите производители, като проблеми са получили идентификаторите CVE-2026-64507 и CVE-2026-64508. Корекциите вече са внедрени в Linux ядрото.
BTR разкрива хеша на root паролата
При атаката за страничен канал чрез спекулативно изпълнение Spectre-v2, процесорът бива подведен да изпълнява за кратко инструкции на погрешно прогнозирана цел за скок, което може да разкрие данни през кеша на процесора.
Нейният BTR вариант постига това чрез повторно използване на стара прогноза, след като кодът на тази цел е бил заменен, обясняват изследователите в технически си доклад.
Новата атака се възползва от разминаване между JIT-компилирания код и модула за прогнозиране на разклонения на CPU; по-специално, когато JIT енджинът освободи код и постави нов код на същия адрес, процесорът все още може да помни непряка цел на разклонение от стария код.
При последващо разклонение — момент, в който процесорът решава коя инструкция да изпълни след това — той може спекулативно да изпълни за кратко новия код от тази стара цел, въпреки че нормалното изпълнение би отишло на друго място.
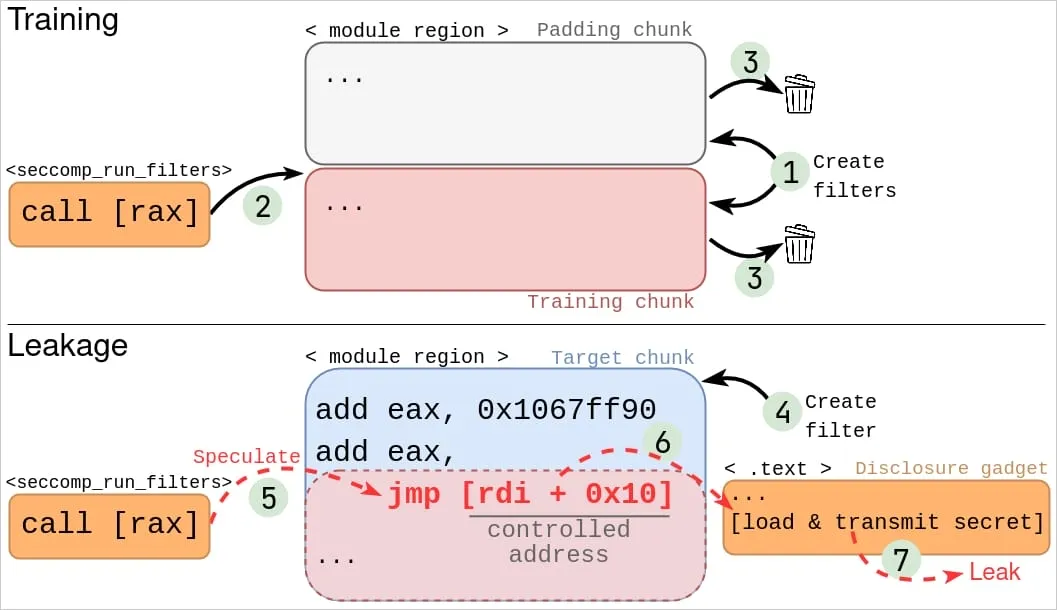
При тестовете си под Linux изследователите са използвали непривилегировани класически BPF програми, за да обучат тази прогноза, да освободят оригиналната програма и да поставят различна програма в повторно използваната памет.
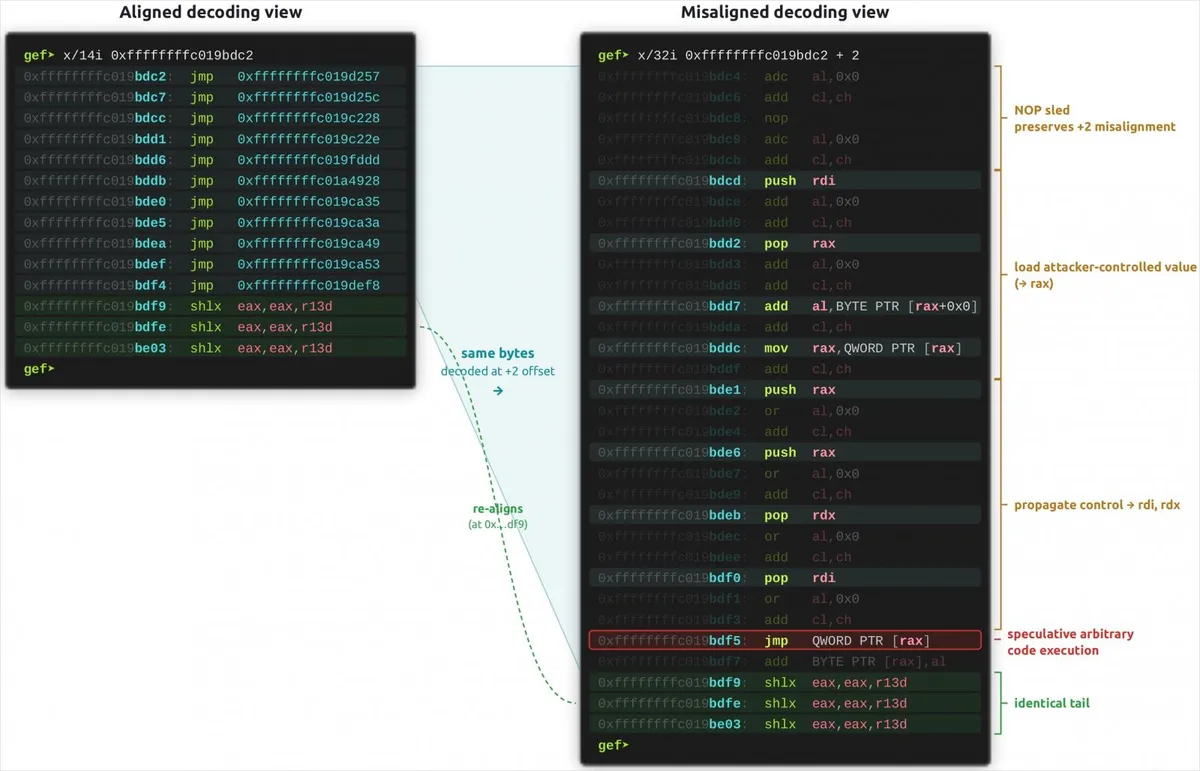
Остатъчната цел е накарала процесора да изпълни създадени от атакуващия инструкции при разминат офсет (misaligned offset), предизвиквайки достъп до данни по време на спекулативното изпълнение и генерирайки измерима следа в кеша, която е позволила на изследователите да възстановят данните байт по байт.
След това те са локализирали работещ процес „su“ и са възстановили хеша на root паролата от неговата памет със скорост от осем байта в секунда.
„Оценихме цялостния експлойт както върху Raptor Cove, така и върху Lion Cove, и прихванахме паролата съответно за средно 3 и 5 минути“, твърдят изследователите.
От практическа гледна точка извличането на хеш на парола не е същото като получаването на паролата в чист текст. Всички киберпрестъпници обаче могат да се опитат да разбият хеша офлайн или чрез използване на облачни изчислителни ресурси, като успехът зависи от алгоритъма за хеширане и силата на паролата.
Публикуваният технически доклад демонстрира два цялостни експлойта срещу Linux cBPF: един при конфигурация по подразбиране и един с активирана опция за защита чрез заслепяване на константи (constant blinding hardening).
При втория сценарий експлойтът е адаптиран така, че да кодира контролираните от киберпрестъпника инструкции в офсетите на скока и въпреки това възстановява хеша в рамките на пет минути.
Изследователите са проучили също SpiderMonkey на Firefox и GraalVM на Oracle като отделни JIT енджини за излагане на BTR.
При SpiderMonkey концептуалното доказателство (proof-of-concept) на VUSec е показало, че остатъчните прогнози оцеляват при повторна употреба на кода, но не се стига до пълен експлойт в браузъра.
При GraalVM изследователите са открили начин за спекулативно заобикаляне на проверката на изолираната среда, но активността на енджина е изчиствала прогнозите, преди те да успеят да завършат атака в своите експерименти.
Относно цялостната картина в реалния свят, изследователите отбелязват, че повечето съвременни хардуерни架构 са уязвими към тази нова BTR атака.
„Прогнозирането на непреки разклонения е присъщо за съвременните процесори, а BTR се възползва от десинхронизацията между модула за прогнозиране на разклонения и действителното състояние на кода“, обясняват от VUSec.
„Никой съвременен процесор няма механизъм за поддържане на синхрон между двете, така че докато производителите не добавят такъв, вашият процесор остава уязвим.“
„Потвърдихме това поведение при всеки процесор, който тествахме, включително Intel, AMD и Arm.“
На потребителите се препоръчва да инсталират актуализации за операционната система и фърмуера, а на потребителите на Linux се препоръчва да преминат към най-новата версия на ядрото.
Предишни изследвания на VUsec относно спекулативното изпълнение и микроархитектурните атаки срещу процесори включват RIDL, BHI, SLAM и други атаки, насочени към съвременните процесори.