Руските държавни хакери, известни като Star Blizzard, използват фалшиви покани за събития, за да принудят потребителите да инсталират зловреден код от тип backdoor на своите компютри с Windows, според Microsoft.
Кампаниите, насочени към лица и организации, свързани с Украйна, са засегнали над 100 организации от януари насам, предимно в САЩ и Обединеното кралство. Поне един компютър е бил заразен, но броят на компрометираните организации не се съобщава.
Службите за сигурност в САЩ, Обединеното кралство, Австралия, Канада и Нова Зеландия заявиха през декември 2023 г., че Star Blizzard почти сигурно работи под ръководството на Център 18 на Федералната служба за сигурност на Русия (ФСБ). Групата отдавна краде пароли за електронна поща, като се представя за познати на жертвите си лица.
До 2023 г. тя вече използваше фалшиви покани за конференции и събития като стръв, като често разменяше съобщения с мишената, преди да изпрати злонамерен линк.
Microsoft преброи поне 13 по-големи кампании тази година, всяка с от десетки до стотици имейли, в допълнение към обичайния за групата целеви фишинг.
От март насам тези кампании използват имейл акаунти на уебсайтове с WordPress и cPanel, за които Microsoft е силно убеден, че са били хакнати от групата за тази цел. Преди това групата използваше предимно безплатни имейл услуги като Proton и потребителски акаунти на Microsoft.
През 2025 г. групата доставяше своя зловреден код чрез фалшиви страници с CAPTCHA, които подмамваха мишените сами да изпълняват команди – метод, известен като ClickFix. Тази година тя премина към метод, който Microsoft нарича RedFlick. RedFlick използва планирани задачи (scheduled tasks) – процеси, които Windows изпълнява автоматично – за инсталиране на зловреден код от тип backdoor, наречен CosmicPulse.
В поканите като домакини се посочват известни мозъчни тръстове или неправителствени организации, като Chatham House и Atlantic Council. Много от имейлите са написани така, че да изглеждат изпратени от самата организация на мишената.
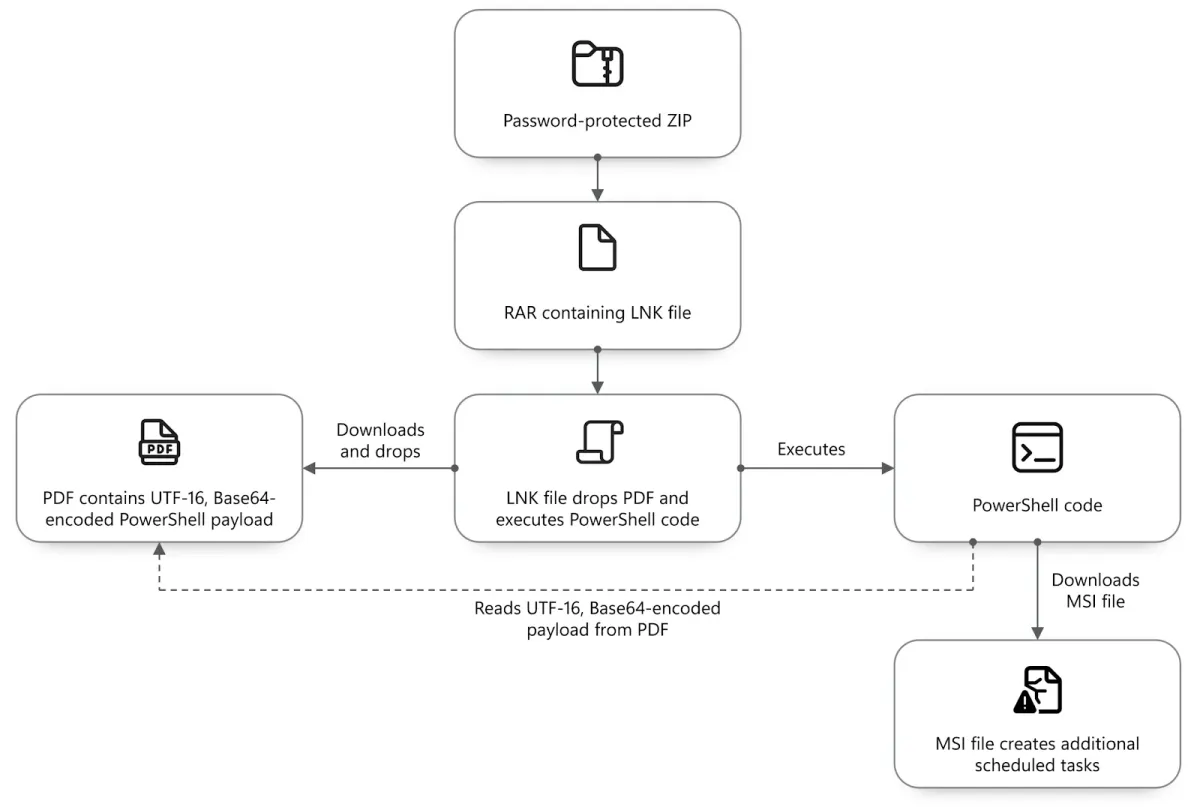
Първият имейл обикновено няма прикачен файл. Ако мишената отговори, групата изпраща защитен с парола RAR или ZIP архив, като паролата е показана в изображение.
Първите кампании, през януари и февруари, се представяха за украинските власти и изпращаха фалшиви известия за данъчни проверки и глоби до потребители на украинската имейл услуга Ukr.net. По-късните примамки включваха съобщение за спиране на водата в хотели в Киев и известие за плащане до служители на международна финансова организация.
Една от кампаниите през март работеше по различен начин. Хората, които са отговорили на покана на тема Atlantic Council, са получили линк към DarkSword – пакет за експлоатиране на уязвимости (exploit kit) за iPhone, вместо зловредния код за Windows, според Microsoft.
Proofpoint съобщи за имейли на тема Atlantic Council от групата през март, заедно с рязко увеличение на обема на нейните имейли.
Trellix откри 4 такива имейла, изпратени на 26 март. Оценката за вероятност тези имейли да водят до DarkSword е умерена, тъй като страниците с експлойти са били офлайн и не е бил възстановен код на експлойт.
Как зловредният код прониква в системата
Microsoft проследи няколко версии на веригата на заразяване. Във всички тях пряк път (LNK файл), маскиран като PDF, инициира атаката, а пакет на Windows Installer (MSI) конфигурира планираните задачи.
Отварянето на пряката връзка незабележимо изпълнява команди, които изтеглят инсталатора от отдалечен сървър. През януари скрит скрипт използва SSH програмата, за да го изтегли. През юли пряката връзка изтегляше PDF със скрита команда, която се опитва да извлече инсталатора.
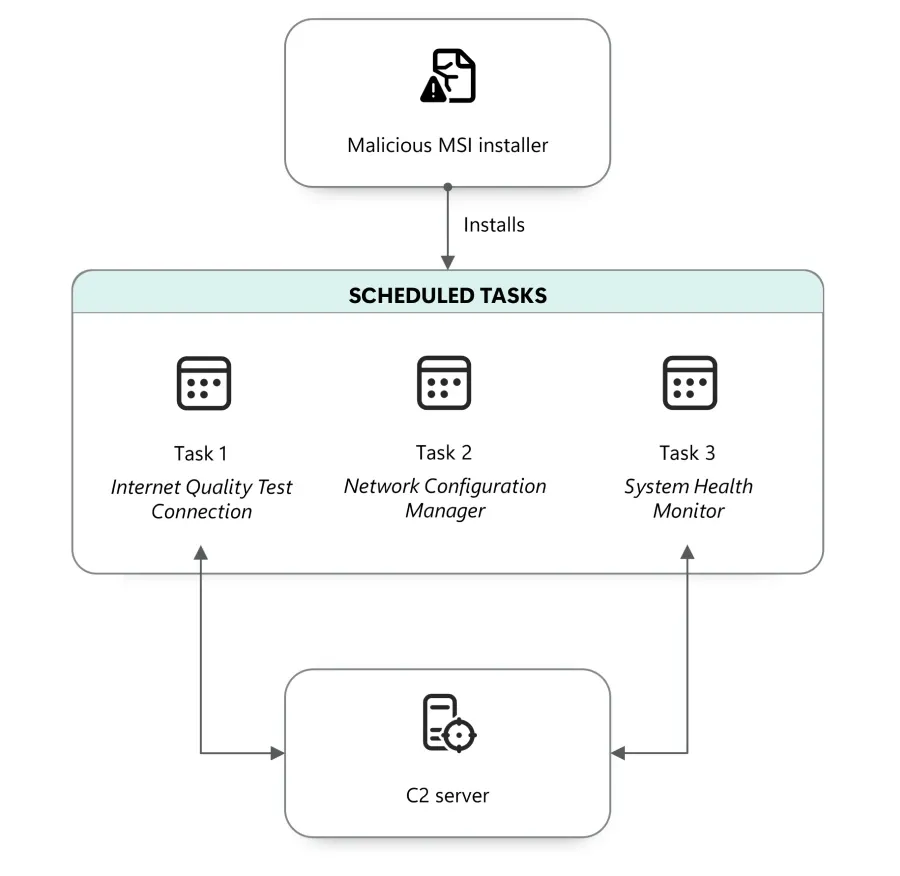
Във версията, наблюдавана през април, инсталаторът е създал 3 планирани задачи, наименувани така, че да изглеждат като нормални мрежови компоненти:
- Internet Quality Test Connection
- Network Configuration Manager
- System Health Monitor
Първата задача изпраща името на компютъра и потребителското име към командния сървър (C2) на групата и може да изпълнява допълнителен код от отдалечено място. Втората настройва WebDAV – функция на Windows, която отваря уеб адрес така, сякаш е папка. Третата използва control.exe, програмата за контролен панел на Windows, за да стартира следващия етап от C2 сървъра.
Следващият етап е модул за изтегляне (downloader), маскиран като елемент от контролния панел. Той инсталира CosmicPulse – зловреден код от тип backdoor, базиран на Python. Модулът за изтегляне е същият, който в предишни доклади беше наречен NOROBOT или BAITSWITCH.
Microsoft отбелязва, че тези техники се припокриват с кампания от юни, докладвана от Digital Security Lab Ukraine, която е била насочена към украински организации на гражданското общество. Тази кампания е използвала фалшиви покани за Конференцията за възстановяване на Украйна. Лабораторията не посочва атакуващите и не успя да възстанови крайния зловреден код.
Два индикатора се появяват както в списъка на Microsoft, така и в доклада от юни, според съпоставка на The Hacker News: IP адресът 103.160.59[.]97 и домейнът secure-dns-hub[.]com. Тяхното съвпадение само по себе си не доказава категорично, че една и съща група е водила и двете кампании.
Какво могат да проверят защитниците
Microsoft публикува заявки за търсене на заплахи и индикатори за кампаниите, заедно със съвети за държавни органи, НПО и мозъчни тръстове, които работят по или подкрепят политиката за Украйна. Компанията също така уведомява клиентите си, които определя като атакувани или компрометирани.
Един от домейните, secure-dns-hub[.]com, все още се е използвал, когато Microsoft публикува доклада си на 29 септември, според компанията.
Организациите, които е вероятно да бъдат атакувани, могат да предприемат следните стъпки:
- Проверявайте адресите на подателите. В тези кампании истинското име на организацията се появява преди знака @, а не в домейна. При съмнение се свържете с подателя чрез телефонен номер или имейл адрес, който вече познавате.
- Търсете 3-те имена на планирани задачи, посочени по-горе, както и за откриванията на Microsoft Defender Trojan:Script/RedFlick и Backdoor:Python/CosmicPulse.
- Разширете времевия обхват на 3-те заявки за търсене в Microsoft Defender XDR, които в публикувания си вид търсят само 7 дни назад. Разширеното търсене в Defender съхранява необработени данни до 30 дни, така че проверката назад до януари изисква дневници, съхранявани по-дълго, например в Microsoft Sentinel.
- Блокирайте или ограничете изходящите SSH връзки, от които бизнесът не се нуждае. Версията от януари използваше SSH за изтегляне на своя инсталатор.
- Ако използвате Microsoft Defender, включете правилата за намаляване на повърхността на атака, които блокират редки, нови или ненадеждни изпълними файлове и обфускирани скриптове.
- Използвайте методи за вход, устойчиви на фишинг. Групата все още провежда фишинг за пароли с Evilginx – инструмент, който може да открадне и бисквитки за сесия, за да заобиколи двуфакторната автентикация.
- Обновете iPhone устройствата до iOS 26.3 или по-нова версия, която коригира уязвимостите и в 6-те компонента, използвани от DarkSword, и включете режима Lockdown Mode там, където това все още не е направено, съветва Trellix.
Публичният доклад на Microsoft не изброява конкретни стъпки за почистване на компютър, на който са намерени задачите. Клиентите на Defender XDR могат да проверят докладите за анализ на заплахите на компанията, които включват препоръчителни действия за реагиране.