Detectify анализира данни за излагането на риск от 1 293 от своите клиенти в САЩ, Обединеното кралство и скандинавските страни и установи, че повечето сериозни уязвимости, които все още са отворени в техните публично достъпни системи, са на няколко месеца. От уязвимостите с критична и висока степен на сериозност, отворени към момента на снимката на данните, 97% в скандинавските страни са били изложени на риск повече от 90 дни, заедно с 92% в Обединеното кралство и 86% в САЩ.
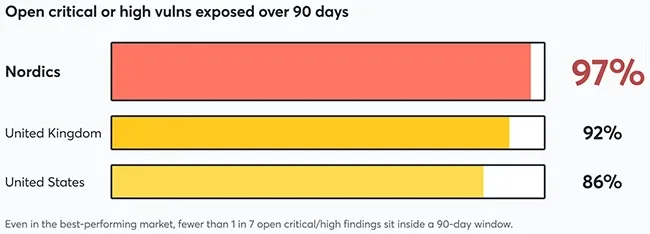
Организациите вече знаят за тези уязвимости. Detectify потвърждава, че потвърждава констатациите с тестове, базирани на зловреден код, които изпращат работеща заявка за атака и проверяват отговора, така че натрупаните нерешени проблеми се състоят от състояния, които нейната сканираща система е преценила като експлоатируеми. На пазара с най-добри резултати по-малко от една на всеки седем отворени критични констатации или такива с висок риск е на възраст под три месеца.
Числото от 90 дни описва натрупаните нерешени проблеми в рамките на един-единствен ден. То не измерва колко бързо екипите обикновено отстраняват уязвимости, тъй като няколко дълготрайни наследени проблема могат да доминират в дадена снимка на състоянието, дори когато повечето констатации се затварят бързо. Изследователите също така допускат, че уязвимост, оценена като критична, може да се намира върху актив с ниска стойност, зад други защити или в система, предвидена за извеждане от експлоатация, и оставянето ѝ отворена може да е съзнателно решение. Ако управлявате програма за управление на уязвимости, полезният въпрос за всеки стар елемент е дали някой е избрал да приеме този риск. Detectify нарича алтернативата отклонение от толерантността към риска, при което уязвимостите, оставени отворени достатъчно дълго, започват да се третират като приети по подразбиране.
Държавните органи коригират най-малко уязвимости
Организациите от обществения сектор са отстранили 8,3% от своите констатации с критична и висока сериозност – най-ниският процент от петте измерени сектора. Компаниите за бързооборотни стоки и потребителски марки са отстранили 46,2%, следвани от технологичния сектор с 37,4%, финансовия и банковия сектор с 30,6% и производството с 23,9%, като всеки процент е отчетен в рамките на 90 дни от първоначалното откриване. Потребителските марки отбелязват най-лошия общ резултат за хигиена на сигурността от всички сектори – 56,2, до голяма степен поради големия им обем отворени проблеми. Във всички степени на сериозност държавните органи официално са отстранили 4,3% от своите уязвимости в скандинавските страни и 2,3% в САЩ.
„Едва ли има едно-единствено обяснение, но средите в обществения сектор често комбинират няколко условия, които затрудняват отстраняването: големи количества остаряла инфраструктура, фрагментирана собственост, дълги процеси на обществени поръчки и управление на промените, ограничен експертен капацитет и системи, които не могат лесно да бъдат извеждани офлайн“, заяви Рикард Карлсон, главен изпълнителен директор на Detectify, пред Help Net Security.
„Даден екип по сигурността може да знае точно какво трябва да се промени, но засегнатата система може да е собственост на друг отдел, да зависи от стар доставчик, да изисква процедура за обществена поръчка или да поддържа услуга, при която прекъсването носи реални последствия“, каза той. „Държавните органи се нуждаят от по-ясна собственост върху изложените на риск активи, по-добра приоритизация въз основа на това кои изложени активи са най-важни, и по-бързи начини за справяне с малкия брой уязвимости, които създават най-голям риск.“
Обединеното кралство наблюдава повече, но коригира по-малко
Организациите в Обединеното кралство активно наблюдават 72,4% от своите потвърдени публично достъпни домейни, спрямо 31,9% в скандинавските страни и 28,9% в САЩ. За целия период на съществуване на техните профили обаче клиентите в Обединеното кралство са затворили 18,6% от всички критични и високи констатации, отчитани някога – най-ниският процент от трите пазара. САЩ са на ниво от 20,7%. Скандинавските страни водят с 31,9%, но същевременно поддържат и най-старото изоставане от нерешени проблеми, което подсказва, че скандинавските екипи затварят повече уязвимости като цяло, но оставят упорит остатък да се трупа във времето.
САЩ разполагат с най-голямата измерена повърхност за атака, т.е. системите, до които външен субект може да достигне, и наблюдават най-малък дял от нея. Сред клиентите, използващи Detectify от поне една година, потвърдените домейни в САЩ са се увеличили с около 20% за 12 месеца, добавяйки над 100 000 домейна. Домейните в Обединеното кралство са нараснали с 14%, а скандинавските домейни – с 3,4%.
Публично достъпните инструменти за изкуствен интелект се коригират по-бавно
Изследователите откриват все повече публично достъпни платформи за изкуствен интелект в средите на клиентите, включително Lovable и Base44. Първоначалните данни показват, че организациите с публично достъпни AI инструменти отстраняват уязвимости с критична и висока сериозност с по-малко от половината от скоростта на останалата клиентска база. Detectify не дава точен процент или брой организации зад това сравнение.
„На този етап бихме били внимателни да посочваме неофициалния изкуствен интелект (shadow AI) като причината“, каза Карлсон. „Това, което можем да измерим, са публично достъпните AI инструменти, които не са задължително неофициални: голяма част от тях може да са известни и одобрени. Данните показват взаимовръзка и едно от вероятните обяснения е, че и двете отразяват един и същ пропуск в видимостта и управлението на активите, но това е нещо, което продължаваме да разследваме.“
„Инструменти като Open WebUI или LibreChat могат да бъдат внедрени бързо от индивидуални екипи, понякога без да преминават през същите процеси за опис, собственост и преглед на сигурността, както по-утвърдените системи“, каза той.
„Организациите, които анкетирахме в доклада, най-вероятно осъзнават кои AI инструменти излагат на риск, така че това не е задължително знак за небрежност“, заяви Карлсон. „Въпреки това има нужда организациите да направят AI инфраструктурата видима и управляема: да знаят какво работи, кой е неговият собственик, до какви данни и идентификационни данни има достъп, и да се уверят, че тя попада под същите процеси за управление и отстраняване на уязвимости, както всеки друг публично достъпен актив. Опасността не е в самите експерименти; тя е в това експериментите да се превърнат в невидима инфраструктура.“