Microsoft обяви общата достъпност на контейнерите в WSL (WSL containers) и добави контроли, с които администраторите могат да изключват функцията или да ограничават източниците, от които тя изтегля изображения. Контейнерите в WSL изпълняват Linux контейнери върху Windows чрез Windows Subsystem for Linux. Те се инсталират с командата wsl --update или от страницата с издания на Microsoft в GitHub.
Ако вашите разработчици използват лаптопи с Windows, двете настройки в Intune са първите, на които трябва да обърнете внимание. Intune, продуктът на Microsoft за управление на устройства, вече може да активира или деактивира функцията и да ограничава изтеглянето на изображения само до одобрени регистри — сървърите, които хостват изображения на контейнери. От Microsoft посочват, че списъкът с позволени източници има за цел да гарантира, че разработчиците изтеглят само изображения, отговарящи на изискванията за сигурност и съответствие на организацията.
Какво получават разработчиците
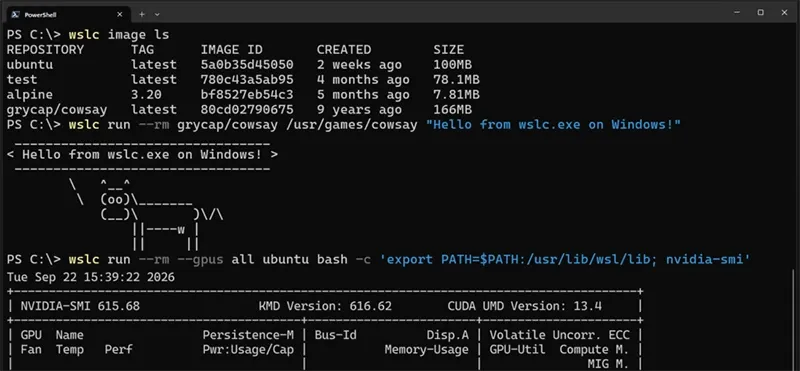
Функцията включва инструмент с команден ред, wslc.exe, с псевдоним (alias) container.exe за тези, които вече са запознати с контейнерните команди. Тя включва и API, което позволява на нативни Windows приложения да изпълняват Linux контейнери, като Microsoft посочва локалните работни товари с изкуствен интелект (AI workloads) като един от примерите за употреба. От публичната предварителна версия насам Microsoft добави команди за рестартиране на контейнери, копиране на файлове от и към тях, както и за проверка на състоянието на контейнерната среда, заедно с проверки за изправност (health checks) и поток от събития в реално време.
Вече са налични и две интеграции за редактори на код. Разработчиците във VS Code могат да използват wslc като драйвер по подразбиране за своите dev контейнери, а Aspire може да третира контейнерите в WSL като среда за изпълнение на контейнери (container runtime).
Какво вижда Defender
Microsoft Defender for Endpoint вече разполагаше с разширение за WSL, което сега покрива и контейнерите. От Microsoft заявяват, че решението може да проследява процеси, файлова и мрежова активност от контейнера и да свързва тази активност с хост системата Windows, така че анализиращите инциденти да нямат нужда от отделен работен процес.
Скорост и какво все още липсва
От Microsoft твърдят, че wslc поддържа до 2 пъти по-бърз достъп до Windows файлове от Linux среди. „До“ прави това максимална стойност, като Microsoft не предоставя конкретни условия на тестване за това измерване. Изданието добавя и нов мрежов режим, наречен consomme, за работни процеси с контейнери.
Основната липса остава поддръжката за Compose. Microsoft посочва това като най-търсената функционалност за WSL контейнерите, като целта е съществуващите compose.yaml файлове да се изпълняват без модификации.