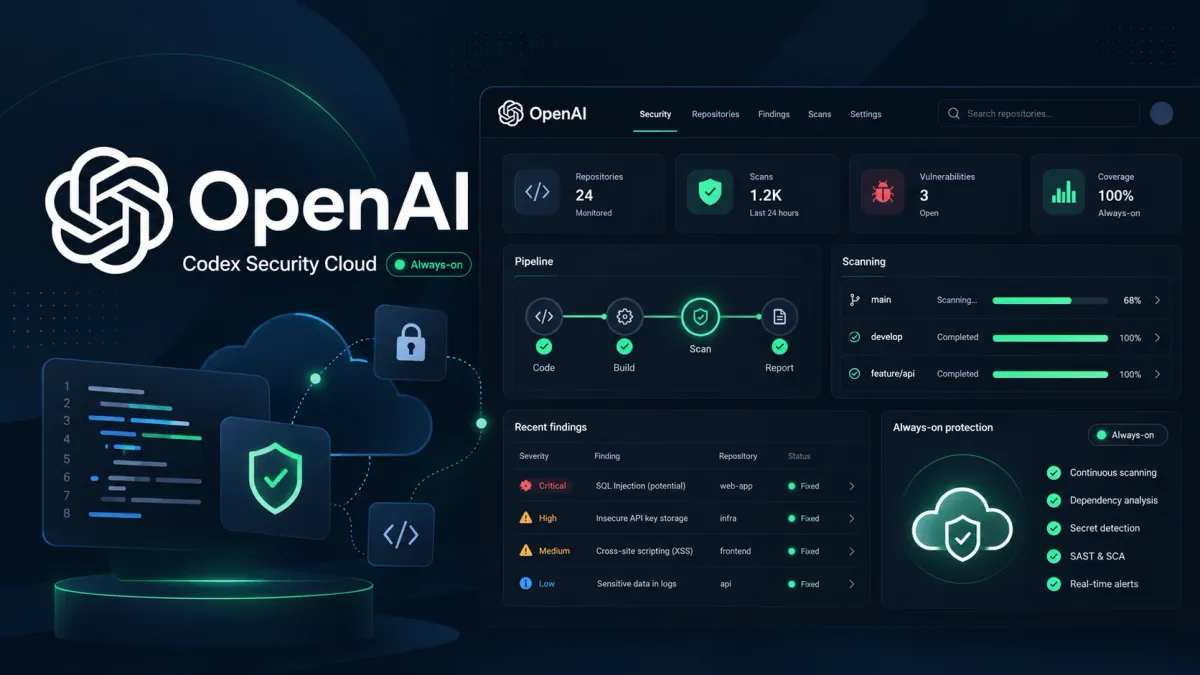
OpenAI обнови Codex с Codex Security Cloud — услуга за сигурност на приложенията с непрекъснат режим на работа, проектирана да сканира хранилища в GitHub, да наблюдава входящите съхранения (commits), да разследва дефекти, да премахва дублиращи се констатации и да подготвя корекции за преглед от човек.
Облачно базираната система продължава да работи дори когато лаптопът на разработчика е затворен, като пренася непрекъснатия анализ на уязвимости, воден от агенти, в работните процеси на Codex.
Достъпна чрез плъгин в Codex на десктоп и в мрежата, Codex Security Cloud се предлага като изследователска предварителна версия (research preview) за потребители на ChatGPT Pro, Business, Enterprise и Edu.
Екипите свързват хранилищата си в GitHub, избират съвместима облачна среда и стартират или пълно сканиране на хранилището, или непрекъснато наблюдение на съхраненията. OpenAI заявява, че първоначалното сканиране създава модел на заплахите за конкретния проект и изследва историята на хранилището, докато последващите сканирания бързо се фокусират върху нововъведения код.
За разлика от конвенционалните статични скенери, които основно съпоставят кода с предварително дефинирани правила, Codex Security е предназначен да действа като изследовател по сигурността.
Той чете по-широката кодова база, изпълнява тестове, изследва реалистични вектори на атака и прави опити да валидира потенциалните уязвимости в изолирана среда, преди да ги визуализира.
Констатациите могат да включват засегнатия код, степента на сериозност, доказателства за валидация, насоки за отстраняване и предложена корекция за сигурност, която разработчиците могат да прегледат, преди да създадат чернова на заявка за изтегляне (pull request).
Обновяването включва също достъп до модели с кибервъзможности чрез Daybreak Blue по подразбиране в рамките на Codex Security Cloud, без да се изисква отделно приложение Daybreak.
OpenAI описва Daybreak Blue като поддържащ оторизирана защитна работа, като откриване на уязвимости, триаж, преглед на сигурен код, моделиране на заплахи, реагиране на инциденти, анализ на зловреден код и валидиране на корекции за сигурност.
Въпреки това, включеният достъп се прилага само в рамките на продукта Cloud и не предоставя достъп до Daybreak Blue чрез други продукти на Codex Security или чрез API.
За екипите по сигурност най-силното оперативно предимство може да бъде намаляването на умората от сигнали (alert fatigue). Codex разследва и премахва дублиращите се резултати, преди да ги представи, помагайки на проверяващите да се концентрират върху съществени проблеми с по-висока степен на увереност, вместо неколкократно да триажират шумни сигнали.
Изпълнението в облака също така позволява планираните оценки и проверките при всяко съхранение да продължават независимо от локалния хардуер, което потенциално скъсява прозореца между въвеждането на уязвим код и неговото идентифициране.
Въпреки това услугата изисква управление и контрол. Разрешенията за хранилищата трябва да следват принципа на минималните привилегии, облачните среди трябва да ограничават секретните данни и мрежовия достъп, а всяка генерирана корекция за сигурност трябва да преминава през преглед и тестване от разработчик преди сливане (merge).
Документацията на OpenAI запазва хората в пътя на одобрение: потребителите преглеждат доказателствата, изискват отстраняване, изследват получената корекция за сигурност и след това решават дали да отворят чернова на заявка за изтегляне.
Поради това Codex Security Cloud представлява нещо повече от поредната функция за сканиране на код. Чрез комбиниране на контекста на цялото хранилище, непрекъснато наблюдение, валидация, премахване на дубликати и подготовка на корекции за сигурност, OpenAI позиционира Codex като персистентен асистент за защитно инженерство.
Неговата ефективност ще зависи от откриването на реални уязвимости, без да се създава нов излишен шум, както и от това екипите да третират автономното отстраняване като помощ под преглед, а не като неоспорим авторитет.