Зловредният софтуер RATHat за Android използва Gemini AI, за да поеме контрол над заразени телефони извън стандартните разрешения на приложенията. Банковият троянец злоупотребява с функция за разработчици, за да установи отделен команден канал, който може да оцелее след премахването на злонамереното приложение, докато телефонът не бъде рестартиран.
Атакуващите го разпространяват чрез злонамерени реклами и фишинг SMS съобщения, насочени към Европа, Латинска Америка и Югоизточна Азия.
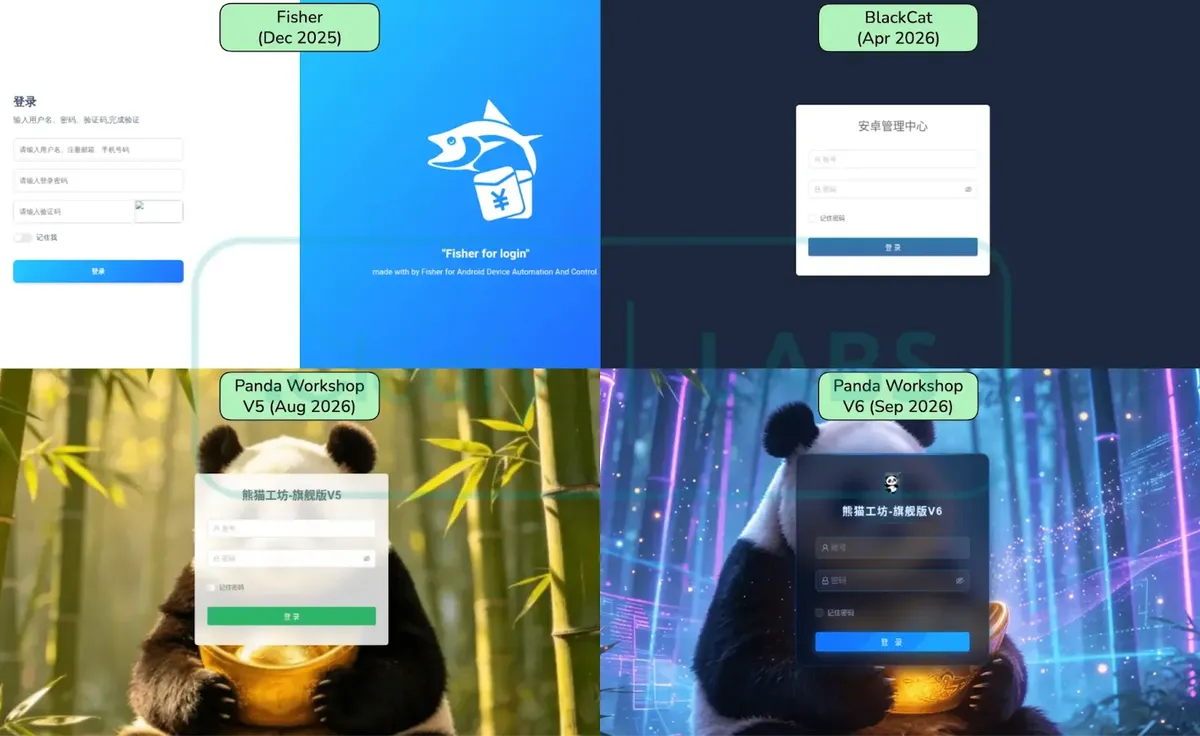
Фалшиви приложения подмамват жертвите да предоставят достъп до Accessibility (достъпност), разширявайки рисковете, описани в предишни банкови атаки с RatHat, с по-дълбок контрол върху устройството. Изследователите от Cleafy идентифицираха три поколения операторски панел на зловредния софтуер между април и септември 2026 г.
Образци от края на 2025 г., февруари 2026 г. и текущи кампании запазват подобен дизайн, докато инфраструктурата зад тях се е променила значително. Предишните кампании използваха примамки, свързани с търговия с криптовалута и съдържание за възрастни.
От Cleafy заявяват в доклад, споделен с Cyber Security News (CSN), че от април 2026 г. насам са се появили близо 100 отделни внедрявания.
Лицензионните ограничения и паралелните кампании подкрепят модела „зловреден софтуер като услуга“ (malware-as-a-service), вместо да доказват, че една централна група контролира всяко внедряване.
RATHat Android Malware
След получаване на достъп до Accessibility, RATHat се навигира в настройките на телефона, активира безжичното отстраняване на грешки (wireless debugging) и прочита кода за сдвояване, изобразен на екрана. Той се сдвоява с локалната услуга Android Debug Bridge, получавайки достъп като потребител на shell, идентифициран от Android като UID 2000.
Процесът на сдвояване разчита на намирането на специфични контроли, но фиксираните инструкции могат да се провалят при непознати интерфейси на производители, версии на Android или езици. Когато това се случи, зловредният софтуер изпраща на Gemini структурирано описание на активния интерфейс и пита къде да натисне.
Gemini връща координати или кратък текст, който помага за разпознаването на непознат етикет. Заявките се изпращат директно от телефона към моделите Gemini Flash с помощта на ключ, съхранен в конфигурацията на зловредния софтуер, вместо да преминават през командния сървър на атакуващите.
Това наподобява адаптивната навигация, наблюдавана при шпионския софтуер за Android с асистент Gemini, който заменя твърдите инструкции на екрана с отговори от модела.
При RATHat обаче наблюдаваната функция за изкуствен интелект на устройството конкретно поддържа работата на последователността за сдвояване за безжично отстраняване на грешки, когато конвенционалното съвпадение на текст се провали.
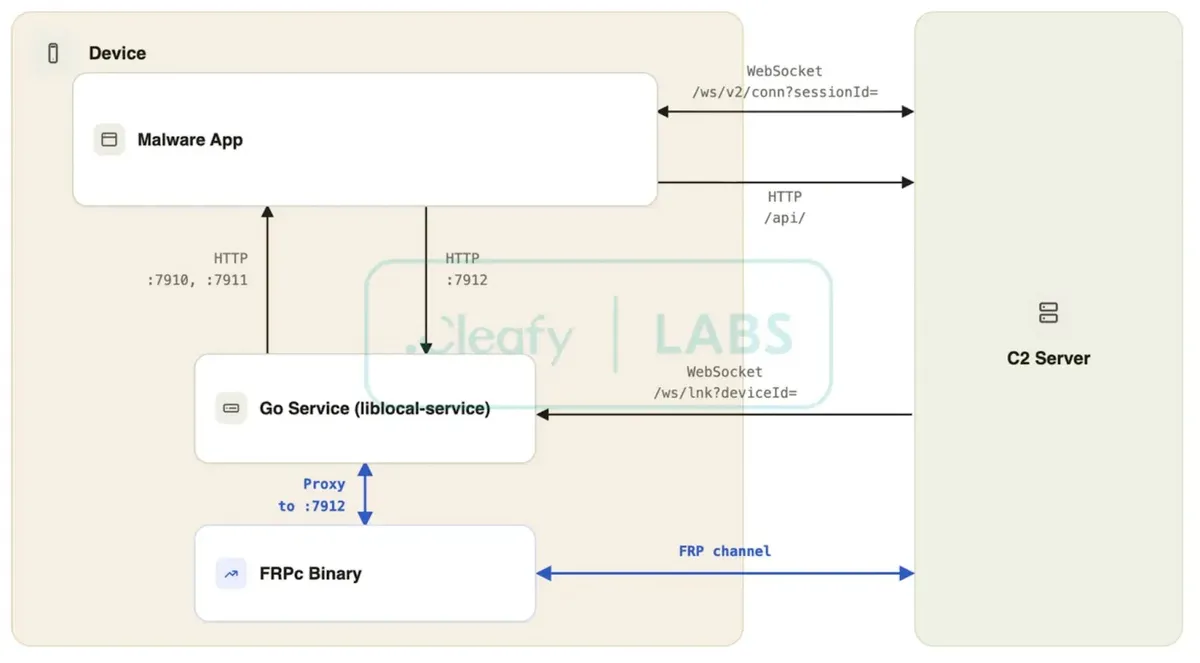
След като сдвояването успее, операторът може да внедри отделна услуга, написана на Go, само с едно щракване. Тя работи независимо от приложението, отваря локален HTTP сървър на порт 7912 и остава достъпна чрез обратен тунел към инфраструктурата на атакуващия.
Услугата може да улавя съдържанието на екрана и да инжектира докосвания с помощта на инструменти за тестване на Android, без обичайното подканване или индикатор за запис на екрана.
От Cleafy отбелязват, че тези инструменти не работят на Android 14 и по-нови версии, което оставя по-новите устройства зависими от прихващане чрез приложението със съгласието на потребителя.
Инфраструктура за измами
Командният панел се развива от BlackCat в Panda Workshop V5 и V6. V5 въвежда двуфакторна автентификация за оператора и уиджет за оценка на банковия баланс чрез изкуствен интелект, докато V6 обфускира фронтенд кода си, добавя шаблони за фишинг страници за изтегляне и консолидира настройките за AI около Gemini.
Операторите могат да изграждат, пакетират, подписват и публикуват злонамерени приложения, без да напускат консолата. Планираното повторно изграждане генерира нови файлове, докато запазва основния имплант непроменен, което помага на кампаниите да избягват методи за откриване, разчитащи на разпознаване на вече регистрирани файлови хешове.
Заедно с дистанционното управление, панелът разкрива откраднати съобщения, идентификационни данни, контакти, снимки и файлове. Фалшиви екрани, поставени върху целеви приложения, улавят въведената информация.
Подобна злоупотреба с безжичното отстраняване на грешки при ToxicPanda показва защо тази функция за разработчици се е превърнала в проблем извън конвенционалната кражба на пароли.
Отделна функция с изкуствен интелект анализира събраните SMS съобщения, за да оцени банковите баланси на жертвите и да класира устройствата по стойност. Тя помага на операторите да избират цели, а не самата тя да извършва измамата.
Cleafy не открива анализиран образец, който да използва навигация с помощта на AI за извършване на фалшив превод. Cleafy препоръчва мониторинг на активността, изпълнявана като UID 2000, разширявайки проверките за сигурност извън разрешенията и жизнен цикъл на приложението.
Изтеглените инструменти за тестване запазват разпознаваеми файлови имена в директорията за временно внедряване, осигурявайки артефакти, които разследващите могат да проучат при съмнение за компрометиране.
Интервалът на премахване е важен: изтриването на видимото приложение не спира незабавно независимата услуга, която оцелява до рестартиране. Изследването също така предупреждава, че навигацията по интерфейса с помощта на изкуствен интелект може да намали необходимото персонализирано инженерство за бъдещи автоматизирани банкови атаки, въпреки че тази по-широка възможност не е демонстрирана тук.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Домейн | admin.chunhuating[.]best | Командна и контролна инфраструктура от септември 2026 г., Panda Workshop V6. |
| Домейн | admin.xiongmaocs[.]pics | Командна и контролна инфраструктура от август 2026 г., Panda Workshop V5. |
| IPv4 | 8.231.120[.]246 | Командна и контролна инфраструктура от април 2026 г., BlackCat. |
| Домейн | admin.rathat[.]live | Командна и контролна инфраструктура от декември 2025 г. и февруари 2026 г., Fisher. |
| URL | https://dramaspoolcoa[.]com/en.html | Страница за разпространение от септември 2026 г. |
| MD5 | 116346cace7f00ba557034b534d40791 | Злонамерен образец от септември 2026 г. |
| URL | https://rathat[.]me/app-release-rat-hat-live.apk | URL за разпространение от декември 2025 г. и февруари 2026 г. |
| MD5 | 8fdc21e25097a46528211274e54330e1 | Злонамерен образец от февруари 2026 г. |
| MD5 | f83357b2d47c7d38ee53943373961211 | Злонамерен образец от декември 2025 г. |
| Име на файл | app-release-rat-hat-live.apk | Име на Android пакет файл, появяващо се в URL адреса за разпространение. |
| Път до файл | /data/local/tmp | Директория за внедряване на системната услуга и изтеглените инструменти; не е злонамерена сама по себе си. |
| Име на файл | minicap | Легитимен инструмент за тестване на Android, злоупотребен за заснемане на екрана; не е уникален индикатор за зловреден софтуер. |
| Име на файл | minitouch | Легитимен инструмент за тестване на Android, злоупотребен за инжектиране на събития на докосване; не е уникален индикатор за зловреден софтуер. |
| Име на файл | screencap | Инструмент за прихващане на екрана в Android, използван като резервен вариант; не е уникален индикатор за зловреден софтуер. |
| URI път | /api/bin/arm64-v8a/minicap | Примерен път на командния сървър, използван за извличане на инструмент за заснемане на екрана за специфична архитектура. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.
Намалете всяко разследване на предупреждения в SOC с 21 минути. Осигурете на вашия SOC незабавен контекст за IOC за бърза реакция: Интегрирайте TI Lookup във вашия SOC