Проблемът засяга DIBS loopback реализацията, използвана от SMC-D комуникационния път за споделена памет, където липсата на проверка на границите позволява контролирани от атакуващия данни да бъдат копирани извън назначения буфер в ядрото.
Уязвимостта е забележителна не само с въздействието си, но и със слабостта на наличния примитив за експлоатация. Изследването на XBOW показва, че бъгът може надеждно да генерира едва 16 нулеви байта при частично контролирано изместване (offset) в паметта на ядрото.
Въпреки това ограничение, изследователите са разработили експлойт за локално ескалиране на привилегии, който издига процеса до root, без да изисква отделно изтичане на информация (information leak).
Проблемът съществува в драйвера dibs_loopback, който активира технологията Shared Memory Communications Direct (SMC-D) при стандартни x86 Linux системи без хардуер IBM Z.
Исторически SMC-D се свързва с среди от типа IBM mainframe и устройства с вътрешна споделена памет (Internal Shared Memory), поради което голяма част от кода е останала сравнително по-малко анализирана.
Добавянето на виртуалното устройство dibs_loopback променя тази експозиция. То прави SMC-D достъпен на конвенционални Linux системи чрез loopback мрежа, превръщайки код, считан някога за труден за достъп, в повърхност за локални атаки.
AI Agent Finds Linux Kernel Bug
XBOW установи, че контролирана от отсрещната страна стойност на dmbe_idx може да повлияе на изчисленията на изместването при установяване на SMC връзка. Това изместване в крайна сметка достига до рутината move_data() в драйвера DIBS loopback, която извършва операция memcpy(), без да валидира дали предоставеното изместване и размер на записа остават в рамките на целевия буфер.
Официалната корекция за сигурност добавя валидация за изместването и размера преди операцията по копиране. В предупрежденията за Linux уязвимостта се описва като запис извън границите (out-of-bounds write), който може да компрометира паметта извън назначения буфер, тъй като софтуерният loopback няма хардуерно защитени зони на паметта, каквито има в реалния ISM хардуер.
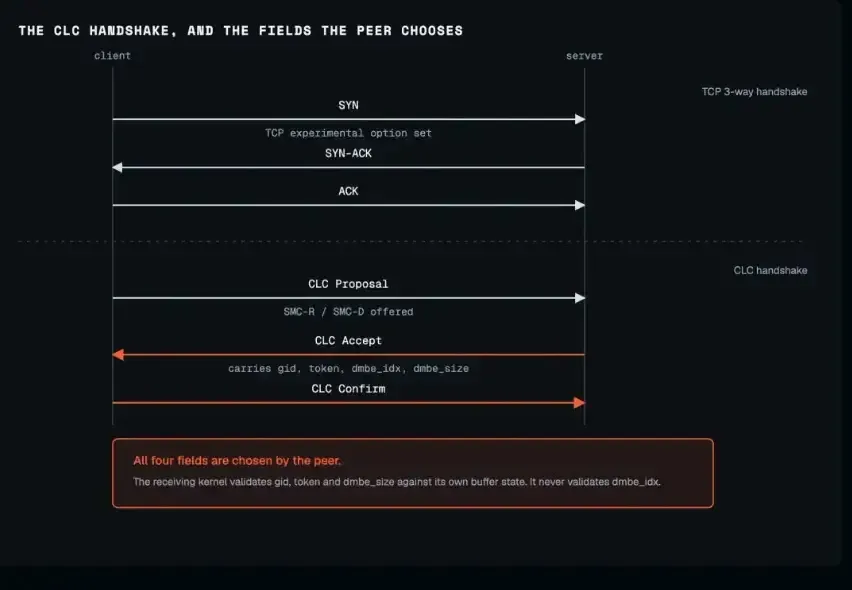
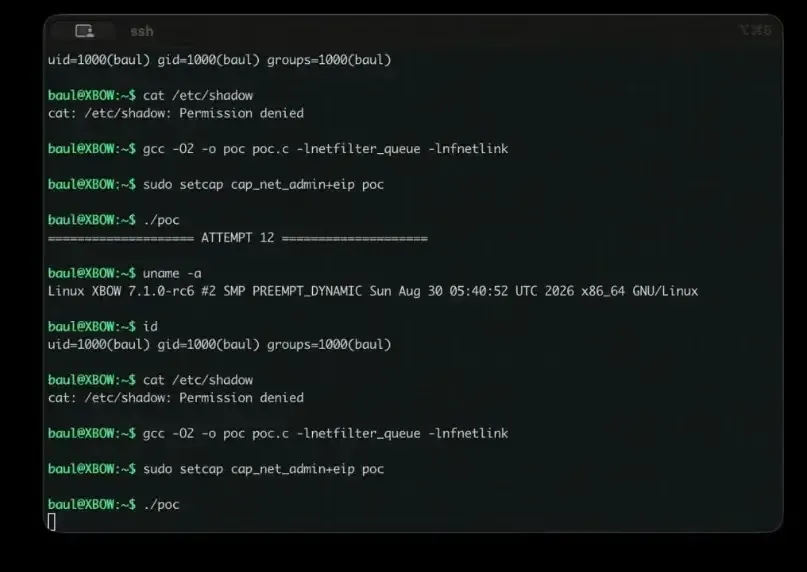
Сценарият за локална атака изисква права CAP_NET_ADMIN. XBOW използва тази възможност, за да активира SMC-D функционалността и да манипулира трафика на loopback CLC ръкостискането чрез конфигурация за прихващане от тип man-in-the-middle, базирана на NFQUEUE.
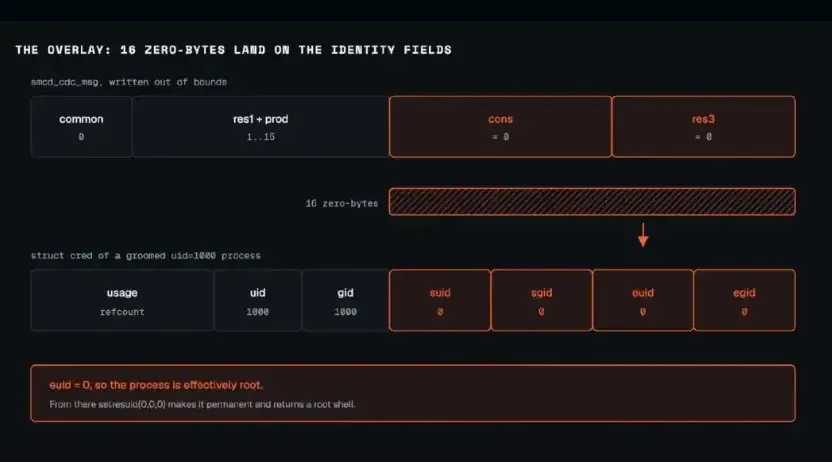
Чрез промяна на избрани полета от ръкостискането, експлойтът може да принуди запис извън границите в съседна памет на ядрото. Използваемият ефект не е произволен запис: той представлява фиксиран запис на 16 нулеви байта, позициониран при избрано подравняване в ограничен диапазон.
Учените не са се опитвали да изградят по-мощен примитив, а вместо това са се насочили към структурата cred на Linux ядрото, която съхранява полетата за идентичност на потребителя и групата на процеса.
Ако нулевите байтове попаднат върху полета, включително euid, ефективният потребителски ID става нула. Тъй като проверките за права в Linux третират ефективен UID със стойност 0 като root, засегнатият процес може впоследствие да установи пълна root идентичност и да стартира root shell.
Този подход демонстрира познат урок при експлоатацията: един примитив не е необходимо да бъде произволен, за да бъде критичен за сигурността. Ако ограничен запис може да нулира чувствително състояние за сигурността, той все пак може да бъде достатъчен за ескалация на привилегии.
От XBOW съобщиха, че тяхната концептуална разработка (proof of concept) е била успешна при 22 от 100 отделни зареждания на системата, като първата успешна ескалация на привилегии се е появила при седмото зареждане.
Експериментът е извършен върху Ubuntu 24.04 с Linux 7.1.0-rc6 и изключени защити (mitigations) на ядрото, така че надеждността в реални условия може да варира в зависимост от дистрибуцията, билда на ядрото, поведението на разпределителя на памет и активираните защити.
Записът CVE носи основна оценка по CVSS 3.1 от 7.8 (висока степен на опасност – High) с вектор на атака през локална мрежа/система, изискващ ниски привилегии, без необходимост от потребителска интеракция и с високо въздействие върху поверителността, целостта и наличността.
От XBOW заявяват, че техният AI агент е управлявал моделирането на заплахите, одита на кода, откриването на бъгове, валидацията и по-голямата част от процеса по разработване на експлойта.
Въпреки това човешките изследователи са направили няколко важни намеси. Те са пренасочили системата към модел за локална ескалация на привилегии, насърчили са я да преразгледа прихващането на пакети, след като първоначално е отхвърлила тази опция, и са изискали тя да валидира експериментално ограниченото поведение на нулевия запис.
Изследователите също така са подтикнали агента да експлоатира директно съществуващия примитив, вместо да губи време в търсене на по-мощна верига от тип use-after-free или произволен запис.
Констатациите подчертават както потенциала, така и настоящите ограничения на автономните изследвания на уязвимости. Системите с изкуствен интелект могат да поддържат изчерпателен анализ на кода и тестване в по-слабо познати подсистеми.
Въпреки това човешката преценка все още може да бъде решаваща при оценката на ресурсоемки пътища за атака, коригирането на остарели предположения и преформулирането на стратегията за експлоатация.
Администраторите трябва да инсталират корекции за сигурност на Linux ядрото, съдържащи отстраняването на уязвимостта при проверката на границите в DIBS loopback, и да рестартират засегнатите системи. Организациите трябва също така да преразгледат работните товари и контейнерите, на които е предоставена възможност CAP_NET_ADMIN, тъй като тази привилегия е от централно значение за демонстрирания вектор на локална атака.