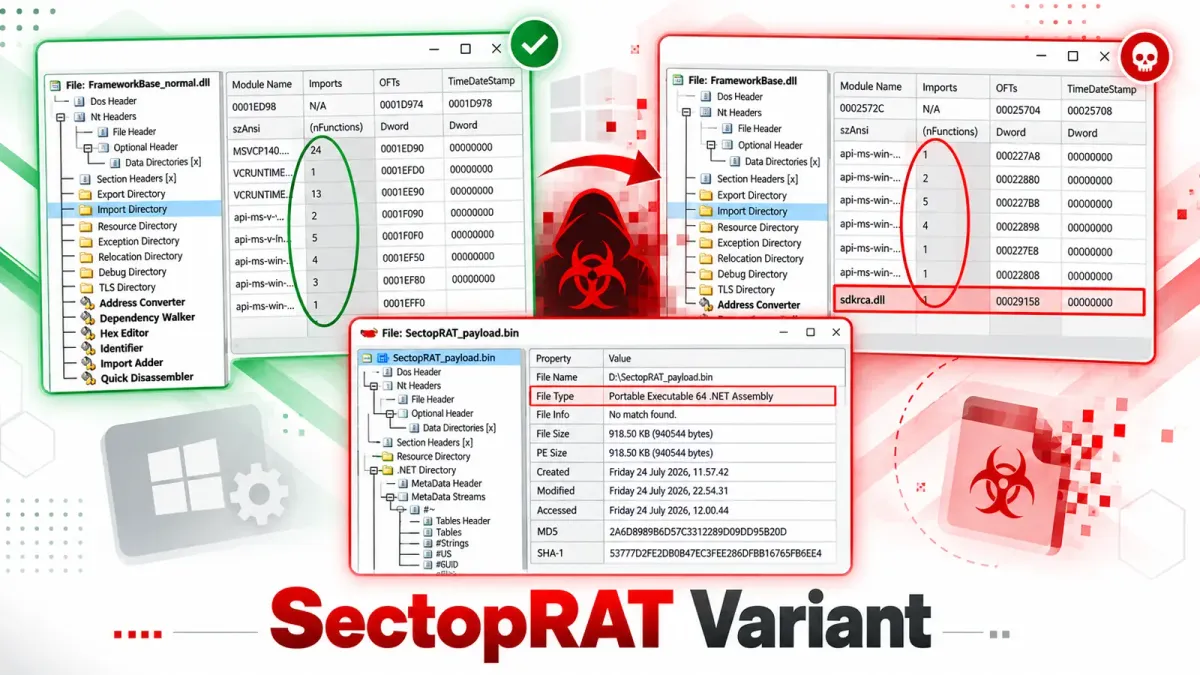
Вариант на SectopRAT бе открит скрит в подправен софтуер за Windows, което позволява на атакуващите да поемат контрол над инфектиран компютър и да откраднат чувствителна информация.
Внедряването е използвало компоненти от легитимно приложение като прикритие, като криптирани файлове са укривали зловредния код, докато той не бъде зареден в оперативната памет.
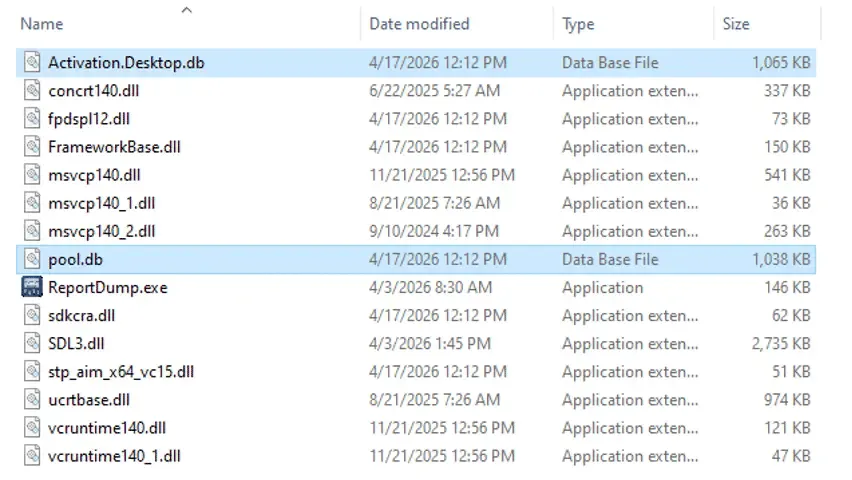
Засегнатата програма е на италиански разработчик, известен с дългогодишна цифрова аудио работна станция (DAW). Атакуващите са модифицирали поддържащите ѝ файлове и са организирали автоматично изпълнение чрез планирана задача (scheduled task).
Разследването не установи как промененият софтуер първоначално е достигнал до компютъра на жертвата. Изследователи от екипа за реагиране на инциденти FortiGuard на Fortinet са идентифицирали варианта по време на разследване на компрометирано устройство.
Fortinet посочва в доклад, споделен с Cyber Security News (CSN), че зловредният код съчетава поетапен товарач (loader) с обширни възможности за дистанционно управление и кражба на информация.
Известно още като ArechClient2, семейството зловреден софтуер SectopRAT е съществуващо, а не новооткрита заплаха. Предишни злонамерени кампании с реклама в търсачки са го разпространявали чрез подвеждащи изтегляния.
Това разследване документира друг метод за прикритие, но не установява връзка с тези кампании и не определя мащаба на по-широки инфекции.
Fortinet разкрива вариант на SectopRAT
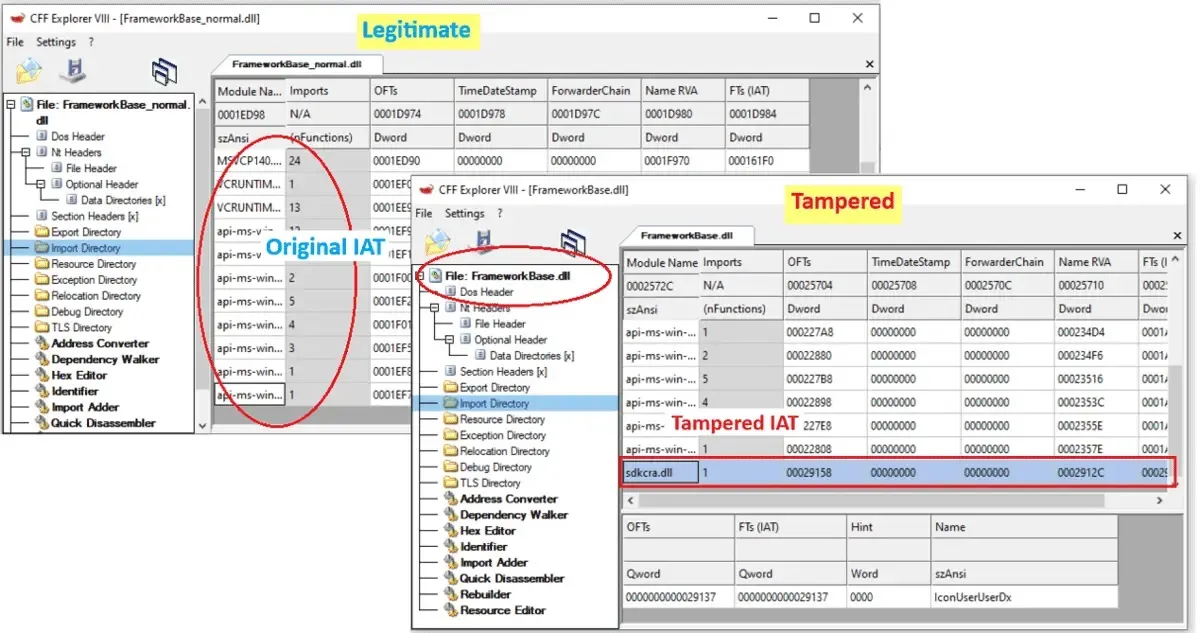
Атакуващите са променили легитимна поддържаща библиотека, така че тя да импортира допълнителен злонамерен компонент при стартиране на изпълнимия файл за отчитане на приложението.
Планировчикът на задачи в Windows (Windows Task Scheduler) е стартирал този изпълним файл автоматично, давайки на модифицирания софтуер начин да се активира без многократна интеракция от страна на потребителя.
Разследващите са открили променената папка на приложението извън нормалното ѝ място за инсталация. Изключително важно е, че Fortinet не откри доказателства разработчикът да е разпространявал компрометиран софтуер.
Наличните доказателства сочат към манипулиране на легитимни файлове, а не към потвърден пробив във веригата за доставка на софтуер на вендора. Първият злонамерен компонент е декриптирал assembly код, скрит във файл с база данни.
След това той е предал този код през друга библиотека и е злоупотребил с Windows callback функция, която обикновено обработва системна информация, за да изпълни декриптираните инструкции вместо това.
Този междинен код е извлякъл динамично 187 Windows функции, скривайки техните имена до момента на изпълнение. Той е декриптирал крайния зловреден софтуер от втори файл с база данни, подготвил е .NET средата за изпълнение и е стартирал 64-битовия зловреден код на SectopRAT директно в паметта.
Сравними техники за зареждане на зловреден софтуер в паметта са се появявали и в други разследвания, включително при Sauron Loader. Тук криптирането, индиректните извиквания и множеството етапи на зареждане са направили работещия зловреден код по-малко забележим от самостоятелен злонамерен изпълним файл, намиращ се открито в папката на приложението.
Зловредният код също така е заменил четимите имена в кода с произволни такива и е усложнил потока си на изпълнение. Тези промени са добавили допълнителни препятствия над товарач, вече проектиран да скрива крайната програма по време на стандартна проверка.
Честите извиквания чрез указатели към методи допълнително са затруднили обратния инженеринг, правейки по-трудно за анализаторите да проследят логиката на зловредния софтуер и да идентифицират неговите функции.
Дистанционно управление
След като се активира, SectopRAT декриптира адреса на своя управляващ сървър от вградени ресурси и прави опит за връзка. Ако това се провали, той се свързва с една от 12 резервни крайни точки, за да възстанови алтернативен адрес чрез няколко стъпки на декодиране и декриптиране.
Fortinet отбелязва, че тези крайни точки изглежда са свързани с инфраструктурата на Binance Coin, но не може да установи дали атакуващите са ги компрометирали. Използването им като резервни канали не трябва да се бърка с доказателство, че техните оператори са участвали във внедряването.
Целият трафик между зловредния софтуер и неговия управляващ сървър е бил криптиран с AES. Изследователите са идентифицирали 29 команди, поддържащи заснемане на екрана, отдалечен достъп до команден ред (shell access), управление на файлове и процеси, рестартиране на компютъра и други административни действия, които практически са поставили устройството под външен контрол.
Една от командите е изтеглила допълнителен модул за извличане на данни от браузъри. Зловредният софтуер е събирал запазени пароли, свързани уеб адреси, записи за автоматично попълване, информация за платежни карти и бисквитки. Подобни кампании за кражба на идентификационни данни от браузъри показват защо едно инфектирано устройство може да изложи на риск няколко ценни акаунта наведнъж.
Целите са се разпростирали извън браузърите до Thunderbird, приложения за игри, разширения за портфейли и десктоп криптопортфейли. Събраната информация е била пакетирана като структурирани данни, криптирана и изпратена към управляващия сървър. Команда за деинсталиране е можела да изтрие работещия изпълним файл след шестсекундно забавяне.
Fortinet препоръчва обучение за повишаване на осведомеността относно сигурността, за да се помогне на потребителите да разпознават фишинг и друго съмнително съдържание, както и търсене на помощ за реагиране при инциденти, когато се подозира компрометиране.
Публикуваните индикатори предоставят насоки за разследване, но легитимните имена на файлове и споделената инфраструктура изискват контекст, вместо автоматично да се приема злонамерена собственост.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| C2 IP и порт | 98.142.252[.]140:15847 | Твърдо кодиран сървър за управление и контрол (C2) и TCP порт. |
| Резервна крайна точка | hxxps://bsc-dataseed1.binance[.]org/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed2.binance[.]org/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed3.binance[.]org/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed4.binance[.]org/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed1.defibit[.]io/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed2.defibit[.]io/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed3.defibit[.]io/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed4.defibit[.]io/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed1.ninicoin[.]io/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed2.ninicoin[.]io/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed3.ninicoin[.]io/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| Резервна крайна точка | hxxps://bsc-dataseed4.ninicoin[.]io/ | Резервна крайна точка, използвана за възстановяване на адрес на контролер; няма потвърдено компрометиране. |
| URL за изтегляне | hxxp://98.142.252[.]140:9000/wmglb | Местоположение, предоставящо допълнителния модул за извличане на данни от браузъра. |
| SHA-256 | 48D3ECBB9E0B6BABE6E53E2082A076BAD07EF61CCD98DCC8B9E4F390B937788B | Модифициран образец на FrameworkBase.dll. |
| SHA-256 | 37FCBCB21D16866784050682C58424C91D3A736F6FD599271FA6E53CF5CA8A92 | Злонамерен образец на sdkcra.dll. |
| SHA-256 | EFA07701570983909EF923EA79BB032F19FD9DAC0B819FA0E4F6B1161A4CC221 | Activation.Desktop.db, съдържащ криптиран асембли код. |
| SHA-256 | 95F6ABD3C43EF4B33CD61D054527233DD2CE705804D44A04BE96CFB73BB52E3A | pool.db, съдържащ криптирания злонамерен код на SectopRAT. |
| Име на файл | ReportDump.exe | Легитимен компонент за отчитане, стартиран чрез планирана задача; самото име не потвърждава компрометиране. |
| Име на файл | FrameworkBase.dll | Легитимна библиотека, модифицирана с цел импортиране на злонамерения зареждащ модул (loader). |
| Име на файл | sdkcra.dll | Злонамерена начална библиотека, която започва извличането на злонамерения код. |
| Име на файл | Activation.Desktop.db | База данни, съдържаща криптиран междинен код. |
| Име на файл | pool.db | База данни, съдържаща криптирания краен злонамерен код. |
| Име на файл | WbElevation.dll | Изтеглен модул, подпомагащ извличането на данни от браузъра. |
| Име на файл | SDL3.dll | Библиотека, чиято експортирана функция за четене на файлове се използва по време на зареждането; контекстуален артефакт. |
| Име на файл | stp_aim_x64_vc15.dll | Библиотека, използвана за извикване на обратната връзка (callback) в Windows, която изпълнява декриптирания код; контекстуален артефакт. |
| Име на файл | mscoreei.dll | Компонент от средата за изпълнение на .NET, зареден преди изпълнението на злонамерения код; легитимен контекстуален артефакт. |
| Име на файл | clr.dll | Компонент от средата за изпълнение на .NET, зареден преди изпълнението на злонамерения код; легитимен контекстуален артефакт. |
| Име на файл | cmd.exe | Легитимен команден интерпретатор на Windows, използван от рутината за деинсталиране. |
| Директория | C:\ProgramData | Местоположение, съдържащо папката с модифицираното приложение, извън нормалната инсталационна директория на софтуера. |
Забележка: IP адресите и домейните са нарочно обезопасени (напр. [.]), за да се предотврати случайно разрешаване на имена или създаване на хипервръзки. Възстановете оригиналния им формат само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.