Атакуващи са компрометирали самостоятелно хостван екземпляр на JFrog Artifactory, управляван от OpenInfra Europe, предупреди регионалният център на OpenInfra Foundation в известие за сигурност, поставено на видно място на началната си страница.
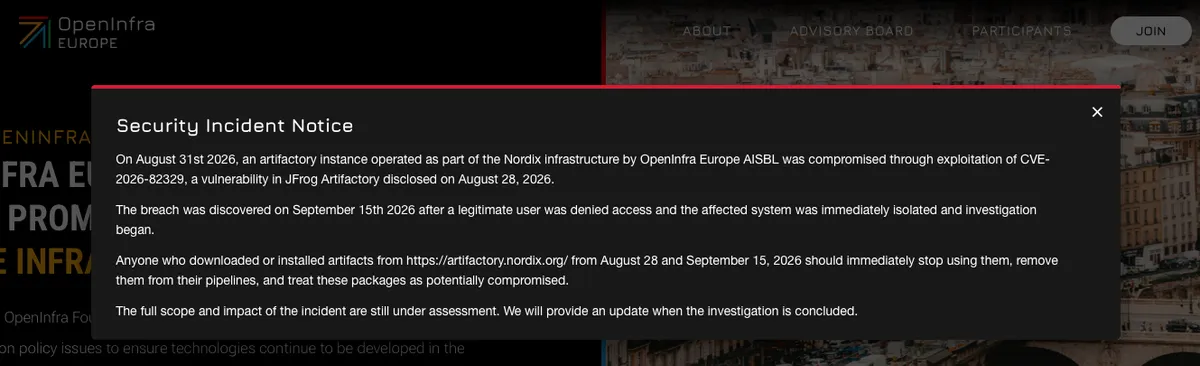
Известие за инцидент със сигурността на OpenInfra Europe
„Всеки, който е изтеглил или инсталирал артефакти от https://artifactory.nordix.org/ между 28 август и 15 септември 2026 г., трябва незабавно да спре да ги използва, да ги премахне от своите конвейери (pipelines) и да третира тези пакети като потенциално компрометирани“, се казва в съобщението.
Компрометиране чрез CVE-2026-82329
OpenInfra Foundation е част от организацията с нестопанска цел Linux Foundation. Тя хоства и поддържа проекти с отворен код за управление на облачна и дата център инфраструктура. (Най-известният ѝ проект е OpenStack, платформата с отворен код за изграждане на частни и публични облаци.)
JFrog Artifactory е мениджър на двоични репозитории, който се използва за съхранение и предоставяне на компилирани файлове и зависимости, използвани от екипите за разработка на софтуер. Организациите могат да го хостват самостоятелно или да изберат модела Software-as-a-Service.
Според известието за сигурност, компрометираният екземпляр е работил с уязвима версия на JFrog Artifactory, което е позволило на неавтентифицирани атакуващи да експлоатират CVE-2026-82329 – уязвимост за заобикаляне на автентификацията – за да получат достъп до екземпляра и да придобият администраторски привилегии (а с това и възможност да променят конфигурацията, артефактите, идентификационните данни и интеграциите, които той управлява).
CVE-2026-82329 беше публично оповестена на 28 август 2026 г. и беше добавена в каталога с известни експлоатирани уязвимости (KEV) на CISA на 2 септември.
Според различни източници, активната експлоатация е започнала на 31 август.
От OpenInfra Europe съобщават, че компрометирането на техния екземпляр на Artifactory е станало на този ден, но пробивът е бил открит на 15 септември, „след като на легитимен потребител е бил отказан достъп“.
Засегнатата система е била незабавно изолирана и е започнало разследване, добавят оттам, но пълният обхват и въздействието на инцидента все още се уточняват.
