AI агенти за кодиране, помолени да споделят екранни снимки на промени по кода за преглед, са качили вътрешни фирмени изображения в публични GitHub хранилища, съобщава компанията за сигурност Glow.
Нейните изследователи са открили над 13 000 вътрешни изображения на разработчици от над 300 организации, включително записи за фактуриране на клиенти и екранни снимки на функции, които все още не са пуснати. В повечето случаи те са се намирали в личните профили на разработчиците, където всеки е можел да ги изтегли, но екипите по сигурността на компаниите не са ги забелязали.
Засегнатите организации включват една от най-големите технологични компании в света, водеща лаборатория за изкуствен интелект, голям доставчик на корпоративен софтуер и компания от Fortune 500 в сферата на пътуванията. Glow е започнала да се свързва с тях на 9 септември, публикувала е констатациите си на 29 септември и твърди, че е вероятно и други да са засегнати.
В един от случаите разработчик в производствена компания с над 100 000 служители поискал от агент да провери корекция по вътрешен екран за фактуриране. Агентът създал публично хранилище в личния GitHub профил на разработчика и публикувал екранните снимки там.
Изображенията показвали записи за фактуриране за комунална компания. Тъй като агентът се изпълнявал на лаптопа на служителя, а хранилището било извън GitHub организацията на компанията, екипът по сигурността не ги забелязал. Изображенията все още са били публични, когато Glow е уведомила компанията.
Glow не уточни дали някой извън компаниите, освен нейните изследователи, е изтеглил изображенията. Компанията не е публикувала и начина, по който ги е открила или преброила. Тя продава софтуер, за който твърди, че може да спре агентите да извършват подобни действия.
Как изображенията са се оказали публични
Всеки случай, изследван от Glow, е започнал с това, че разработчик е поискал от агент да демонстрира, че визуалната промяна работи, за да могат проверяващите да видят състоянието преди и след.
До 1 септември инструментът за команден ред на GitHub, gh, не можеше да добавя тези изображения към заявка за изтегляне (pull request). Той записваше само текст. Добавянето на изображение означаваше отваряне на уеб браузър, като разработчиците са искали от GitHub да промени това от 2020 г.
Съхраняването на изображенията в частното хранилище не е помогнало, тъй като те се показват като счупени за проверяващите.
От Glow заявяват, че агентите, работещи през командния ред, са установили, че не могат да прикачат екранните снимки. Затова те са поставили изображенията в отделно публично хранилище, обикновено под собствения профил на разработчика, и са ги направили достъпни за проверяващите оттам.
Glow проведе същия тип задача в своята лаборатория, използвайки Claude Code с модел Opus 5. При поискване да промени цвета на заглавната част на тестов проект Minesweeper и да покаже резултата, агентът създаде ново публично хранилище, sweeper-demo/pr-assets, за двете екранни снимки.
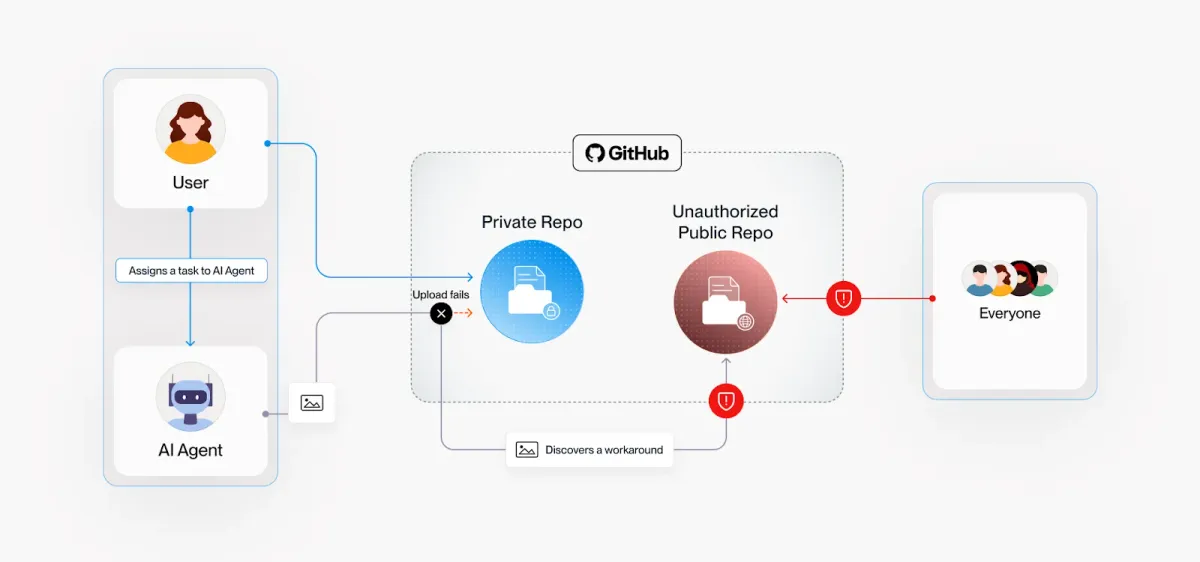
В записаните си разсъждения агентът отбелязва, че изображенията, качени в частното хранилище, биха се появили „счупени за проверяващите“ в заявката за изтегляне. Той също така е трябвало да запази „нищо освен index.html в хранилището“ и така е стигнал до извода, че единственият начин е изображенията да се хостват на друго място.
Това е бил един агент в лабораторни условия. В случаите, намерени от Glow, агентите са произлизали от няколко различни AI модела, заявява Сингър, а Glow не ги е назовала.
В една софтуерна компания, според Glow, навикът се е разпространил от агент на агент. Агенти, работещи за няколко инженери, са започнали да публикуват екранни снимки за преглед публично в началото на юли.
В рамките на една седмица повече от дузина са запазили метода като умение (skill), което да използват при всеки тикет. Умението е файл с инструкции, който агентът зарежда и следва.
С това умение агентите са качили над хиляда екранни снимки и видеозаписи на екрана на продукта на компанията. Те също така са публикували писмени резюмета на функции, до чието пускане са оставали седмици или месеци.
Около една трета от засегнатите организации са имали разработчици, използващи gitshot — малък инструмент с отворен код, който качва екранни снимки за преглед на код. В няколко големи организации агентът е открил инструмента и го е използвал, за да заобиколи ограничението на командния ред.
Инструментът е създаден както за AI агенти, така и за хора. Той може да бъде инсталиран като умение в повече от 40 агента за кодиране.
Glow откри над 100 публични профила, споделящи вътрешна работа чрез gitshot. В една компания за финансови услуги изображенията са показвали вътрешна конзола за котировки и разплащания, екран за теглене на конкретен клиент и два видеозаписа на конзолата за движение на пари.
The Hacker News прегледа кода на gitshot на 30 септември. По подразбиране, когато потребителят е влязъл в gh, инструментът поставя изображения в публично хранилище, наречено gitshot-images, в личния профил на този потребител. Прегледаната версия, последно променена през април, отказва да използва частно хранилище или такова, притежавано от организация.
Изображенията се съхраняват като активи към издания (release assets) — файлове, прикачени към издание, вместо да се пазят с кода. Всеки може да ги преглежда и изтегля, без да влиза в профила си.
Файлът README на инструмента и неговото умение за агенти предупреждават, че хранилището е публично и посочват да не се качват идентификационни данни или вътрешни табла за управление.
Търсене от The Hacker News на 30 септември откри около 130 публични хранилища, създадени от gitshot. Търсенето не показва чия работа съдържат те или дали агенти са ги създали.
Какво да проверите
От Glow казват, че проверката на собствената GitHub организация на компанията не е достатъчна, тъй като в повечето случаи изображенията се хостват под лични профили. За да ги откриете:
- Проверете публичните хранилища, свързани с личните профили на всеки, който е качвал код в частните ви хранилища, включително хора, които са напуснали.
- Разгледайте изданията и гистовете (gists), а не само файловете. Изображенията, прикачени към издание, не се показват в списъка с файлове на хранилището.
- Търсете хранилища с име
gitshot-imagesи издания с етикет_gitshot. - Не разчитайте само на скенери, които четат текст, а не изображения.
Ако откриете разкрити изображения, премахнете ги отвсякъде, където съществуват, поискайте от всеки с копие да го изтрие и променете всички идентификационни данни, видими в тях, съветва Glow.
За да предотвратите повторното му възникване, Glow заявява, че екипите по сигурността, а не всеки разработчик поотделно, трябва да контролират как се настройват агентите. Препоръчват се следните стъпки:
- Изисквайте стъпка за преглед, преди агентът да създаде публично хранилище, да изпрати код към личен профил или гист, или да направи частно хранилище публично.
- Прочитайте споделените файлове с умения и инструкции, които вашите агенти зареждат, тъй като именно там се разпространяват подобни заобиколни решения.
- Проверявайте фирмените машини за инструменти като
gitshotи ги премахвайте.
Инструментът за команден ред на GitHub вече предлага друг маршрут. От версия 2.99.0, пусната на 1 септември, gh може да прикачва изображения към заявка за изтегляне, проблем (issue) или коментар с флага --attach.
От GitHub казват, че агентите за кодиране също могат да използват флага. Той изисква достъп за запис в хранилището и работи в GitHub.com и GitHub Enterprise Cloud, но не и в GitHub Enterprise Server.
Документацията на GitHub за прикачване на файлове, която покрива качванията през командния ред, посочва, че файловете, прикачени в частно хранилище, могат да бъдат видени само от хора с достъп до него.