Когато разработчиците поискат от AI агенти за кодиране да докажат, че корекцията на потребителския интерфейс работи, някои агенти публикуват доказателствата на място, където всеки може да ги намери, според Glow Labs.
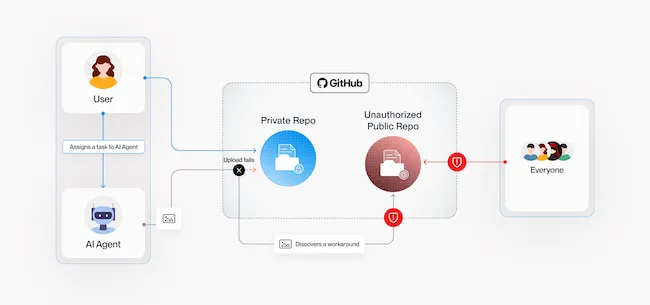
Изследователите са открили повече от 13 000 вътрешни изображения, публикувани открито в GitHub от разработчици в над 300 организации. Изображенията, разпространени в повече от 900 хранилища за код, включват записи за фактуриране на клиенти и екранни снимки на неиздадени функции. Проблемът е наречен PixelLeak.
Сред засегнатите организации са една от най-големите технологични компании в света, водеща лаборатория за изкуствен интелект, голям доставчик на корпоративен софтуер и компания от Fortune 500 в сферата на пътуванията. Glow Labs не назовава организациите.
Записи за фактуриране в обществено хранилище
Качването на изображения в GitHub за заявки за изтегляне (pull requests) работи само в браузъра, а агентите за кодиране работят от командния ред. За да предоставят екранни снимки на проверяващите, някои агенти са ги публикували в обществени хранилища.
При един производител с над 100 000 служители агент, от когото е поискано да потвърди корекция на вътрешен екран за фактуриране, е създал обществено хранилище в личния акаунт в GitHub на разработчика и е публикувал екранните снимки там. Те показват записи за фактуриране на компания за обществени услуги.
Агентът е работил на лаптопа на служителя, извън организацията в GitHub на компанията, така че екипът по сигурността не е забелязал изтичането. Изображенията са били все още онлайн, когато Glow Labs се е свързала с компанията.
Инструмент, подхванат от агентите
Около една трета от засегнатите организации са имали разработчици, използващи gitshot — инструмент с отворен код, който публикува екранни снимки за преглед на код.
„В няколко големи организации агентът на разработчика е намерил този инструмент и го е използвал, за да преодолее ограничението за прикачване на файлове през командния ред на GitHub. Изображенията, публикувани от този инструмент, завършват под етикет, наречен _gitshot, достъпен за изтегляне от всеки, който знае къде да търси“, казват от Glow Labs.
Над 100 обществени акаунта са изтекли вътрешна работа по този начин, включително един във фирма за финансови услуги, който е разкрил нейната съкровищна конзола и екран за теглене за конкретен институционален клиент.
„Най-пълното изтичане, намерено по време на нашето разследване, беше при софтуерен доставчик, където публичното публикуване на екранни снимки се превърна в стандартна практика“, пишат изследователите.
В рамките на една седмица повече от дузина агенти там са запазили този подход като умение (skill) и са качили над хиляда екранни снимки и записи, някои от които показват функции, насрочени за издаване след седмици или месеци.
Лабораторен тест
Glow Labs са възпроизвели поведението с помощта на Claude Code с модела Opus 5 върху тестова версия на пъзел играта Minesweeper.
Неспособна да прикачи екранни снимки от частното хранилище, логиката на агента е заключила, че изображенията трябва да бъдат хоствани на друго място, „затова създадох ново обществено хранилище, sweeper-demo/pr-assets, съдържащо двете екранни снимки“, съобщава той.
„Това е репрезентативно за логиката на AI агентите в много от организациите, засегнати от този проблем“, добавят изследователите.
В 93% от случаите изображенията са били в хранилища, които служителите са създали под свои собствени потребителски имена. Glow Labs започна да уведомява засегнатите организации на 9 септември 2026 г. и вярва, че е вероятно и други да са засегнати.
„Засилването на конфигурациите на AI инструментите е от решаващо значение за предотвратяването. Каквито и агенти да използват вашите разработчици, повечето от тях могат да бъдат конфигурирани да не работят без надзор, и тази конфигурация трябва да се управлява от вашия екип по сигурност, а не от всеки отделен разработчик“, заключават изследователите.