Хакери използват познати инсталационни файлове за Zoom и изтегляния на софтуер за четене на PDF файлове, за да инсталират софтуер за отдалечен контрол на бизнес компютри. Кампанията превръща обичайните системни подкани на работното място в път за външни лица да поемат контрол над устройството.
Фишинг имейлите използват покани за срещи, заявки за документи, актуализации на софтуер, карти за потвърждение на присъствие (RSVP), предложения за работа и известия за доставка. Жертвите, които последват връзките, стигат до страници, имитиращи портали за документи, изтегляния от Adobe, страници за инсталиране на Zoom или услуги за сътрудничество.
Анализатори от Microsoft идентифицираха активността през юли 2026 г. в организации от няколко индустрии. Операцията доставя реален, дигитално подписан инсталационен файл за MSP360 Remote Monitoring and Management, но го маскира с имена, предназначени да изглеждат безопасни.
От Microsoft заявиха в доклад, споделен с Cyber Security News (CSN), че не са свързали кампанията с конкретна групировка. Находката показва защо доверените административни инструменти могат да бъдат също толкова опасни, колкото и традиционният зловреден код, когато атакуващ контролира тяхното инсталиране.
Hackers Disguise Remote Access Tools as Zoom and PDF Installers
Първоначалният файл е MSP360 RMM версия 2.5.0.67, представен като приложение за срещи, инструмент за PDF, покана или бизнес документ. Маскировките се възползват от същото неуместно доверие, както и примамките с подписани приложения за работното място, които злоупотребяват с познати имена, за да намалят съмнението.
След като жертвата стартира файла и потвърди подканата на Windows за администраторски права, той инсталира услугите на MSP360 и добавя записи за автоматично стартиране. Също така създава правило във защитната стена, позволяващо входящ UDP трафик към агента на RMM на порт 48678, давайки на софтуера достъпа, от който се нуждае за комуникация.
Атакуващите не са се възползвали от уязвимост в програмите за отдалечен контрол. Вместо това те са използвали легитимни инструменти по предназначение, с изключение на това, че сесията за отдалечен достъп е принадлежала на тях. Тази разлика може да накара неоторизираното влизане да се слее с нормалната активност по техническа поддръжка и да затрудни бързото откриване.
Не всеки опит е бил успешен. Когато потребителите са отказвали или изоставяли подканата за потвърждение от администратор, инсталацията е спирала преди компонентите за отдалечено управление да бъдат напълно внедрени.
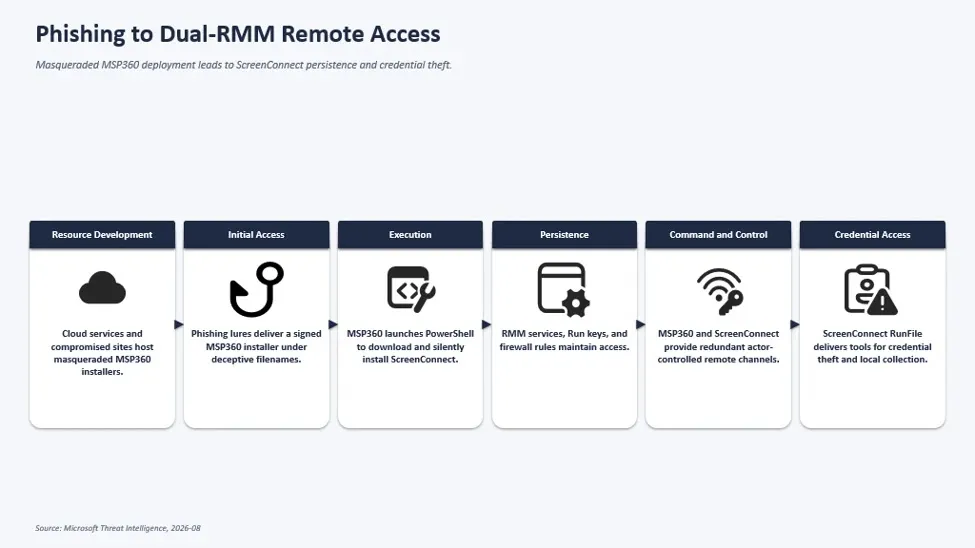
Microsoft също така забеляза отделна активност през юли, използваща друг легитимен агент за внедряване с цел инсталиране на ScreenConnect, което показва, че подходът не е ограничен само до MSP360.
Инфраструктурата за доставка се променя често. Връзките са изпращали потребители към контролирани от атакуващите сайтове, компрометирани уебсайтове и облачно хоствани локации в Amazon S3, Cloudflare R2, Dropbox, GitLab и Supabase.
Този ротационен подход повтаря атаките с PDF RMM с превърнат в оръжие зловреден код, където убедителният документ е само първата стъпка към инсталирането на отдалечен достъп.
Second Channel Extends Control
След като MSP360 е активен, неговият агент стартира PowerShell, за да изтегли инсталационен пакет и тихомълком да инсталира клиент ConnectWise ScreenConnect. Това създава втори независим маршрут към компютъра, така че премахването на един инструмент за отдалечен достъп може да не прекъсне веднага нападателя.
След това услугата ScreenConnect прехвърля и стартира последващи помощни програми от временни папки в директорията Documents или OneDrive Documents на потребителя.
Изследователите са наблюдали инструменти, свързани с кражба на пароли, събиране на данни от браузъра, скриване на прозорци или курсори и стартиране на допълнителни файлове, което увеличава риска от компрометиране на акаунта и по-широк достъп до мрежата.
Тази многослойна конфигурация дава на операторите устойчивост, възможност за прехвърляне на файлове и отдалечено изпълнение на команди, докато използват софтуер, който много IT екипи разпознават.
Това отразява същия оперативен проблем, видян в кампанията за отдалечен контрол SMOKE#SCREEN, където фалшивите актуализации превръщат одобрения софтуер за поддръжка във плацдарм за атакуващия.
Организациите трябва да поддържат опис на одобрените приложения за отдалечено управление и да блокират неодобрените екземпляри, включително чрез сертификат на издателя, когато е уместно.
Те трябва да изискват многофакторна автентификация за разрешените инструменти, да поддържат активирана облачната защита на крайните точки и да разследват всяка неочаквана инсталация на RMM, преди тя да се превърне в трайна връзка.
Екипите по сигурност трябва също така да търсят посочения хеш на инсталатора, нови услуги на MSP360 или ScreenConnect, PowerShell стартиран от отдалечения агент и тиха активност на Windows Installer.
Ако бъде намерено неоторизирано внедряване, паролите за акаунтите, използвани за инсталиране на услугите, трябва да бъдат нулирани, с по-дълбоко разследване, когато са били намесени учетни данни на системно ниво.
Microsoft също така препоръчва блокиране или одит на създаването на процеси чрез PsExec и Windows Management Instrumentation, като същевременно се проверява за проблеми със съвместимостта на някои сървъри.
Тези контроли са насочени към начините, по които атакуващите могат да се придвижват между системите, след като спечелят първия си плацдарм. Филтрите за електронна поща намаляват шансовете потребителите да стигнат до измамни страници за изтегляне.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | 108ef7e628d7a20bd6241a5b57149e27a6061f467123eb64061975559f8f73dc | Легитимен инсталатор на MSP360 RMM v2.5.0.67, разпространяван под подвеждащи имена на файлове; мострата е била подписана със сертификат, който впоследствие е отменен |
| SHA-1 | f34330d4c6e0aa978dc3af40360c14b31ad51127 | Хеш на инсталатора на MSP360 RMM, наблюдаван в кампанията |
| SHA-256 | f094b8263471c7b76dbed03d420736449920368fa0eca2ed6b1aea2645138d97857c2f283de799faa74b56e862c0a9f96e67aa1b4fa4a9e46395098365b99de36a89de024ca62536de6f5fc10e49896bb1ac330ca39dce30203afdcc45ae237e4188c6588f3dcda881c3f2d12df580051179a999f040b799af506edeb3211a26 | Легитимни мостри на MSP360 RMM Agent Service, наблюдавани по време на кампанията |
| Domain | adswre[.]cfdtrews[.]cfdswedcorry[.]stefneyv[.]comojsuyw[.]niyari[.]orgbunstar[.]harej[.]siadsaw[.]cfdsdfghj[.]rd-team[.]ru | Домейни, с които са се свързвали клиентите на ScreenConnect по време на наблюдаваните злонамерени сесии |
| SHA-256 | ceb3f7fe9a618ff29a21b126383c23900fad58d6ae2b5552d7e306e4b6acf4b002f2ce03a2650f17bfe6e8744eebbf58522016cbdb92af8f2217b5dd4a1ad550499d07894f730fb685ee3cbfc1a933e0da93750c1ed25a49b2eb9c32adef156ad49cc01641c3045bf3119f9d71e7ffd29bfce32ca4b27cc96340716ed4d41cdc67c979dc13961b09f24f85a801e4c918420adca6117c92efbeeeaa68a6344f556cc665057c4a4fe42a309afd3a7fa96cf1af126e9c6e08e56df5105e05378bccdd434f3ffcafeda538d43226665115ba136ad0fdb43dad8536e1368ca9a17b6440f8e774e1e7a484b78c7ae4336bc47aa9cab20dc8e1e67d89838e807975f9b13ff5e49fd2f2bd0758467763c44d69e781b7460af84a6e3966e2621bc5bf7096374c4934b14a1151ea68847c8627c3f1c0b878f4e673bda3f15e4388dfde0187bc8b1b0c80512ba0e8ffccfee5b507df16a3355db1143c3ba81ef42dac1baa6cc2c004a56de2a99f5b06ceb58d8a4b371fb60fd66ff5936786fe8d8037ead2085bf8cf29ac6803e7269b045dea48003af7cfe48bedfc081b57ff9e86cb08971b19035c8e2520fb70b3e2ec5338c14311b88a26cc1fb8304a01494260b6b55af1d232d82e410de12702a67c58acf927304ee42f3e6d81a9d71eca99f9052126dbd3cb7ded277b49be06e6a1860f7c7e913e252802e9d32453a185e24797bf53efe31e5da7c58a7e8f89f9629f095edd7d741a1fb0b85fcb39f3818dbd9497b1e31a534d04bf30894d20764e91f7e94e0a73f060f0abacc9feeedba427995c83a877fb0e75f4396cb57bbbd28f6dc5310369a87abec9e2acc457aa99a0063ed27afc96a04c615847f0fb1391f04d9d1aac7f78ddfb7d459168df0a4172b98354e206ad69b9bebad3cc75b594cc5bb1ca0035ea22bb8a683002ca051d948566426ba93c946c237b981189d2668d938a9d4d1d9681757e48dae8d9d65ed25b5da657529543b4fe6a4c21d28be56dbf92fcac91d8df808d8518b4275c973fa547ad63ccea4e1acc51ac43ba9da76ada00e7e308cc33d9c5c264dff82d1be83e957b88a03c84ae9e569c04fdd271277f508bba5a299d53c3c0efe0819338d178fe1c5b | Инструменти, прехвърлени или изпълнени чрез сесии на ScreenConnect по време на дейности след компрометирането |
| File name | VIP_ECARD_INVITATION_rmm_v2.5.0.67_oid[redacted].exeZoomSetup_Installation_v2.5.0.67_ oid[redacted].exePDF Reader & Editor the Adobe Acrobatte_rmm_v2.5.0.67_ oid[redacted].exeRSVP_INVITATION_E_CARD_rmm_v2.5.0.67_ oid[redacted].exeSSA.GOV_STATEMENT_rmm_v2.5.0.67_ oid[redacted].exe | Наблюдавани подвеждащи имена на файлове на инсталатора на MSP360 |
| File name | ClientSetup.msiWindVerify.exeWindowsUpdate.exeWindowsSecurity_PIN.exeWindowsSecurity_Password.exeWindowsPassKey.exeSCHider.exePIN.exephonepc.exeDefenderDT.exeDefenderControl.exephonelinkupdate.exePhoneLinkPrompt.exePasswords.EXEOpenCamera.exeopen_phone_link.exeMouseHiderGUI.exeHideUL.exeHideMouseApp.dllHideMouse.exeHideFromControlPanel.exeHideCursor.exeBannerHider.exeWebBrowserBookmarksView.exeWebBrowserPassView.exe | Инсталатор и инструменти на ScreenConnect, наблюдавани по време на дейности след компрометирането |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете активния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.
Намалете всяко разследване на аларма в SOC с 21 минути. Осигурете на вашия SOC незабавен контекст за IOC за незабавно реагиране: Интегрирайте TI Lookup във вашия SOC