Уязвим сървър за печатане се превърна в входна точка за компрометиране на Active Directory, след като атакуващите се възползваха от две zero-day уязвимости в PaperCut MF.
Пробивът показва как пренебрегната бизнес система може да осигури на киберпрестъпниците достъп до чувствителна инфраструктура за идентичност. Атакуващите са насочили усилията си към достъпен през интернет сървър PaperCut MF, работещ с версия 24.0.2, ревизия 69746.
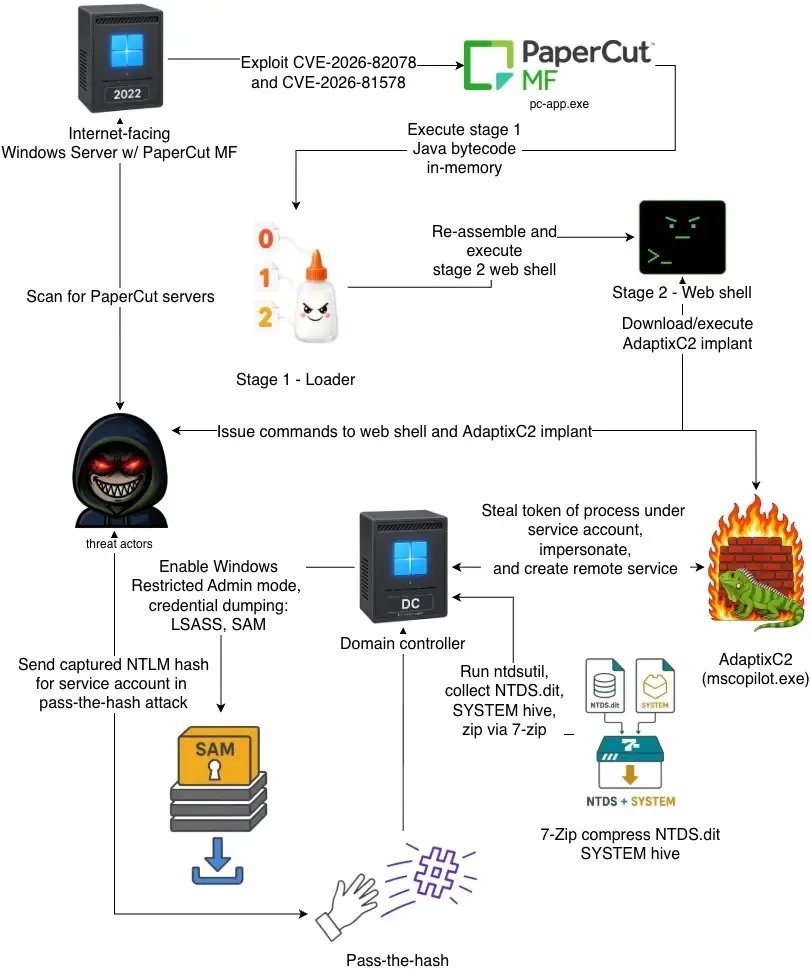
Те са доставили Java код чрез полето за търсене на карта или идентификационен номер, инсталирали са зареждащ модул в оперативната памет и уеб шел (web shell), след което са използвали тази позиция за внедряване на имплант AdaptixC2, скрит в модифициран изпълним файл на Microsoft Copilot.
От eSentire съобщават в доклад, споделен с Cyber Security News (CSN), че техните анализатори са открили пробива на 31 август 2026 г. при клиент от образователния сектор. Анализаторите са установили, че атакуващите са се придвижили от сървъра за печатане до домейн контролера за по-малко от два дни.
Случаят подчертава опасността от оставянето на приложения за управление публично достъпни в интернет. Това следва докладите, че уязвимостите в PaperCut се експлоатират активно, като експертите по сигурност са предупредени да ограничат обществения достъп и да следят за съмнителна активност от услугата.
Хакери превърнаха сървър за печатане PaperCut
Първоначалното компрометиране разчита на CVE-2026-81578 и CVE-2026-82078 — двойка уязвимости, които могат да бъдат верижно свързани за промяна на настройки без автентификация и изпълнение на зловреден Java байткод в контекста на сигурността на сървъра PaperCut.
Предишни публикации за активно експлоатираните уязвимости в PaperCut обясняват защо наличните в интернет сървъри за приложения изискват спешно внимание. Зареждащият модул от първия етап е проектиран за широка съвместимост с различни версии на Tomcat.
Той е сглобил отново фрагментите от зловредния код в паметта, стартирал е следващия етап и е премахнал собствените си файлове. След това уеб шелът е приемал инструкции чрез персонализиран HTTP хедър, изпълнявал е команди, чел е конфигурационни стойности и е изтривал следи от логовете и вътрешната база данни на приложението.
Това почистване е било от съществено значение. Уеб шелът също така се е позиционирал в началото на веригата за обработка на заявки на сървъра и е блокирал несвързани опити за използване на същата уязвимост. Всъщност атакуващите са се опитали да запазят ексклузивен контрол, като същевременно затруднят разследването на първоначалния пробив.
Модифицираният изпълним файл е установил контакт с отдалечената инфраструктура на атакуващите, след което е останал неактивен за около денонощие. След това операторите са се върнали за ръчни действия, което илюстрира как киберпрестъпниците използват софтуерни рамки за командване и контрол с отворен код, за да разширят достъпа си след пробив в уязвим сървър.
Кражба на идентификационни данни
След като са станали активни, атакуващите са проучили хостовете, мрежите, доверените връзки в домейна и администраторските групи. Те са идентифицирали процес, работещ със сервизен акаунт с привилегии в домейна, копирали са неговия токен за достъп и са рестартирали импланта с правата на този акаунт.
Не е била необходима открадната администраторска парола, за да започне придвижването към домейн контролера. Използвайки тези привилегии, групата е копирала своя зловреден код към домейн контролера чрез административна споделена папка.
След това тя временно е променила конфигурацията на услугата Windows PlugPlay, за да стартира зловредния код, спряла е услугата след стартирането и е възстановила легитимния път до услугата.
Тази последователност е позволила изпълнението, докато намалява доказателствата за промяната. На домейн контролера атакуващите са извлекли идентификационни данни от паметта и системния регистър.
Те са активирали режима Windows Restricted Admin, използвали са възстановен NTLM хеш за влизане през Remote Desktop Protocol и са създали копие на базата данни на Active Directory.
Тази база данни може да съдържа хешове на паролите за всеки акаунт в домейна, създавайки сериозен риск от последващо странично движение чрез pass-the-hash атаки. Атакуващите са архивирали базата данни и придружаващите я данни от регистъра с цел източване.
Техният персонализиран имплант е използвал криптирани настройки и обфускирана програма логика, за да затрудни анализа. Публичните изолирани среди (пясъчници) също не са успели да стартират модифицирания изпълним файл, когато е липсвала неговата легитимна поддържаща библиотека.
Администраторите трябва да обновят PaperCut MF или NG до най-новата версия и да позволят само на доверени IP адреси да достигат до нейните сървъри за приложения.
Те трябва да следят за дъщерни процеси на услугата PaperCut, липсващи или неочаквано съкратени сървърни логове и необичайно поведение след експлоатация. Неотдавнашните доклади за извънредни корекции за сигурност на PaperCut също подчертават необходимостта от инсталиране на корекциите от производителя без забавяне.
Екипите по сигурност трябва да прегледат индикаторите от препоръките на производителя, да търсят грешки в логовете, идентифицирани от изследователите, и да разследват неочаквани промени в конфигурациите на услугите.
Изследователите препоръчват също така намаляване на привилегиите на сервизните акаунти и поддържане на мониторинг на крайните точки. eSentire е изолирала засегнатия хост и е помогнала на клиента за отстраняване на последиците от инцидента.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| URL | hxxps://taibeianmo.oss-cn-hongkong.aliyuncs[.]com/mscopilot.exe | URL за изтегляне на импланта AdaptixC2 |
| URL | hxxps://uneedcargo.oss-accelerate.aliyuncs[.]com/65722.txt | Допълнителен URL за изтегляне на същия имплант AdaptixC2, открит чрез OSINT |
| IPv4 | 47.79.64[.]225 | IP адрес за изтегляне на импланта AdaptixC2 |
| IPv4 | 156.227.0[.]13 | IP адрес на сървъра за командване и контрол на AdaptixC2 |
| File hash | d2e55213a02fd16a077298c986130522eb63196bdf8a8c1aec0eed6ef318b222 | Троянизиран Microsoft Copilot с имплант AdaptixC2 |
| File hash | cf6dd15baf5ef66432a95b5a2ec64ba5c6de565b3fb9e10ae01b1a91612a1c2c | Троянизиран wa_3rd_party_host_64.exe с име PulseSecure.exe и имплант AdaptixC2 |
| File hash | bc5fd75b307c2a11a602fbedb8275e0836ddf81cdd43af00a6bf0d850ff6cf58 | Зареждащ модул от етап 1 на Java байткод, вариант jakarta |
| File hash | 33d0a8294d2520608dbc4901c3ebd525aaeb7b8eceba9d140f62efa419a8c55a | Зареждащ модул от етап 1 на Java байткод, вариант javax |
| File hash | a8ff38e5f21a5202e1ce33e62b9ddde4ec4faffabd52a4a146cff18c877fe7ca | Декомпилиран зареждащ модул от етап 1, вариант jakarta |
| File hash | f893ab902cf0ad1a62cdfe04c58ba7560db7a0f5153303af18bd549c6619a044 | Декомпилиран зареждащ модул от етап 1, вариант javax |
| File hash | 9c8760f8b973360701774bc56c7c97295eb42d49a02a281cbaadc32c973bd8b2 | Уеб шел от етап 2 на Java байткод, вариант jakarta |
| File hash | d91c10536293d23bd3ebfc0f922e367303f455571556d83684170183dd6897f4 | Уеб шел от етап 2 на Java байткод, вариант javax |
| File hash | 8673371d266d041dae20f64e0532d2bca65c3b09a6c0faf16a6546e6067bac2e | Декомпилиран уеб шел от етап 2, вариант jakarta |
| File hash | 1a7541b30dcccd91e969f0e1586ba18fbf3a7d78f960654a5c1489108e516180 | Декомпилиран уеб шел от етап 2, вариант javax |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно решаване на имена или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.