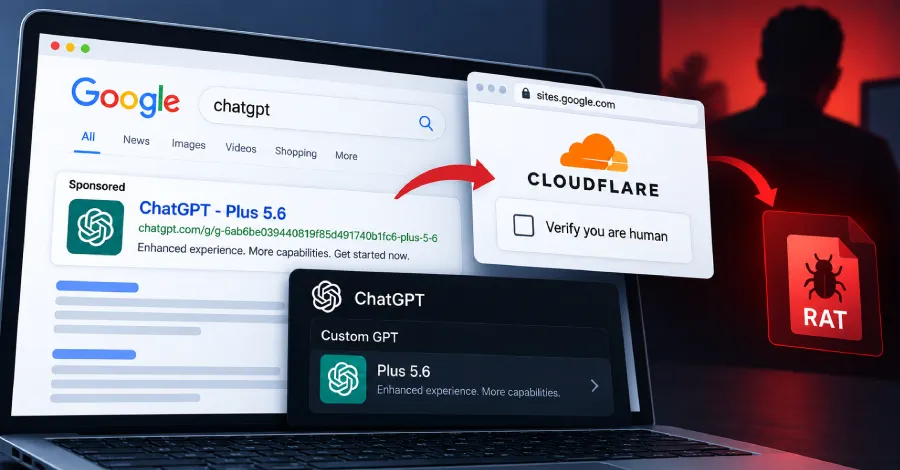
Злонамерени субекти злоупотребяват с персонализирани GPT модели в ChatGPT (Custom GPTs), за да ги дегизират като легитимни продукти и да насочват нищо не подозиращи жертви към злонамерени сайтове, които използват ClickFix примамки за доставяне на зловреден код.
От Huntress, които наблюдават тази активност в края на септември 2026 г., заявяват, че това маркира злоупотребата с поредна функция в доверени платформи за изкуствен интелект (AI). Предишни кампании са използвали споделени разговори с AI чатботове и злонамерени Claude Artifacts за разпространение на зловреден софтуер за кражба на данни (stealer) и троянски коне за отдалечен достъп (RAT).
Персонализираните GPT модели представляват модифицирана версия на ChatGPT, която позволява на потребителите да задават персонализирани инструкции, да качват референтни файлове и да активират специфични умения за изпълнение на уникални задачи без необходимост от програмиране. Те се хостват на официалния уебсайт на ChatGPT с името на съответния Custom GPT най-отгоре.
„При инцидентите, които наблюдавахме, жертвите са взаимодействали с създаден от атакуващ Custom GPT, който е бил програмиран да отговаря на техните подкани със съобщение, съдържащо връзка към Google Sites“, посочват от Huntress. „Тази връзка ги отвежда до атака от тип ClickFix, която води до изтегляне и изпълнение на злонамерен MSI инсталатор.“
След това инсталаторът стартира верига за странично зареждане на DLL (DLL sideloading), отговорна за зареждането на шел код (shellcode), който се използва за задействане на скрипт за осигуряване на устойчивост (persistence) и RAT зловреден код. Не по-малко от 40 потребители са били инфектирани в рамките на тази кампания.
Началната точка на атаката е спонсориран резултат при търсене на думи като „chatgpt“ в Google. Двете връзки към персонализирани GPT модели са посочени по-долу -
- chatgpt[.]com/g/g-6ab595ad6554819181b686d4876efb80-plus-5-6
- chatgpt[.]com/g/g-6ab6ba039440819185ed491740b11cf8-plus-5-6
Потребителите, които взаимодействат с персонализирания GPT с име „Plus 5.6“, получават „Уведомление за достъпност на услугата“, което ги инструктира или да надстроят абонаментния си план, или да преминат към резервен домейн в Google Sites поради „ограничена наличност на основния домейн“.
За да подтикне потребителите да изберат втората опция, известието показва и съобщението: „Препоръчваме използването на резервния домейн, ако се нуждаете от незабавен достъп.“
Ако жертвата последва инструкциите, домейнът в Google Sites показва фалшива проверка Cloudflare CAPTCHA, която задейства ClickFix атака, подвеждайки потребителя да копира и изпълни злонамерена PowerShell команда. PowerShell командата се използва за внедряване на MSI инсталатор („ISOSimple.msi“), който злоупотребява с легитимен подпис от Canon бинарен файл („COTFileReadApp.exe“), за да зареди странично компрометирана DLL библиотека („ceiinfolog.dll“).
Според Huntress въпросната DLL библиотека е истинска Canon DLL библиотека, която е била модифицирана да зарежда втора, неподписана DLL библиотека („rdCore.dll“), която впоследствие извлича криптиран товарач (loader) от .WAV аудио файл („Common.Integrator.Preview.wav“). Въпреки че това не е първият път, когато киберпрестъпници скриват своя зловреден код в аудио и видео файлови формати, скрити в WAV файлове кодове са наблюдавани и преди във връзка с кампании на Octowave Loader.
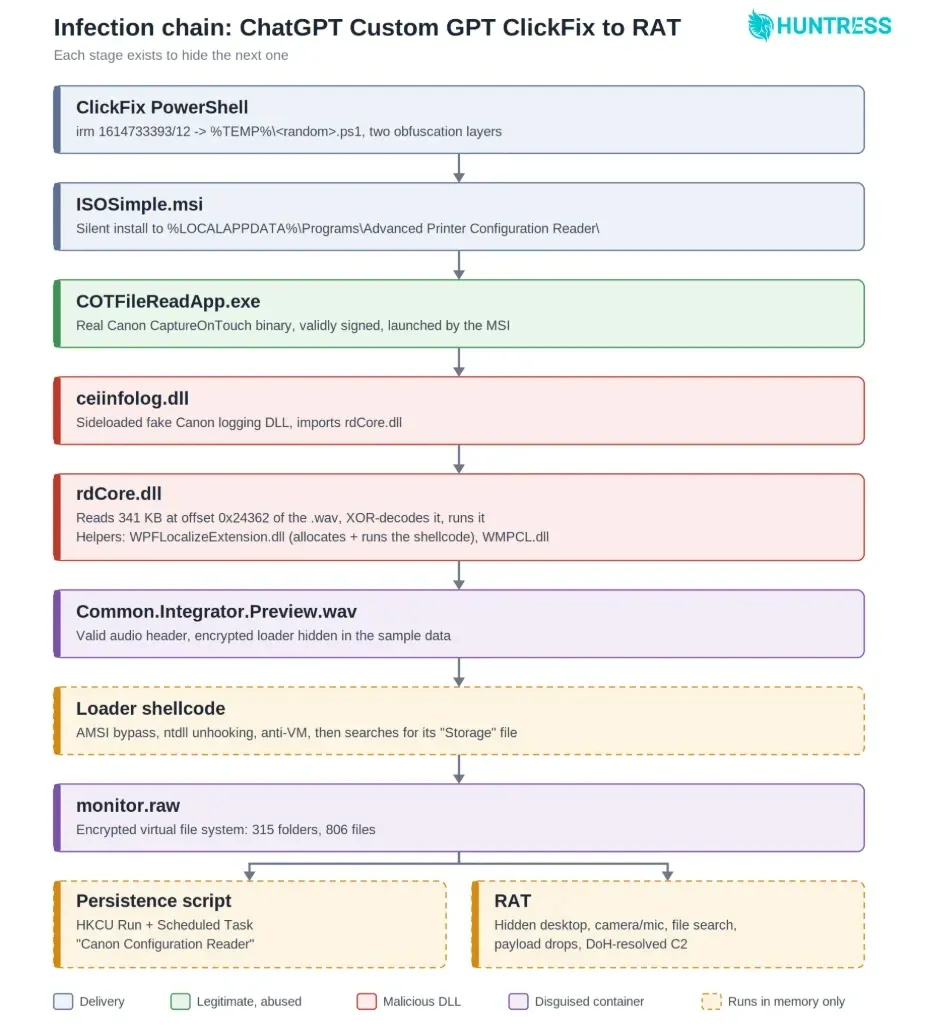
В последния етап шел кодът на товарача преминава към разопаковане на троянския кон и скрипта за устойчивост от криптирана файлова система („monitor.raw“), но не и преди да заобиколи AMSI, да премахне прихващанията (unhooking) на „ntdll.dll“, за да избегне мониторинга на ниво потребителски режим от софтуера за сигурност, и да извърши проверки за виртуални машини чрез сравняване на стрингове за процесора спрямо различни драйвери и услуги на VMware, VirtualBox, Hyper-V, QEMU, Xen и Parallels.
Троянският кон поддържа широк спектър от функции -
- Документира инсталирания антивирусен софтуер, състоянието на Microsoft Defender и профила на системата
- Стартира сесии за отдалечен работен плот и „излъчване“ на екрана.
- Прихваща видео от камерата, микрофона и системния звук на крайното устройство.
- Разпознава 17 уеб браузъра и може да стартира този по подразбиране.
- Търси в съдържанието на файлове в цялата система чрез вграден компонент за управление на файлове.
- Внедрява и изпълнява вторичен злонамерен код (напр. .EXE, .DLL и .MSI) и скриптове (напр. PowerShell, batch, VBScript и JavaScript)
„За да открие своя C2 сървър, който в кода се нарича ‚Gate‘, RAT използва DNS-over-HTTPS през сървъри на Cloudflare, Google и Quad9“, отбелязват от Huntress. „Заявките преминават в рамките на обикновен HTTPS трафик към познати резолвери, така че никога не се появяват в локалните DNS логове.“
Предполага се, че данните за сървъра са скрити надълбоко в кода в криптиран вид или се извличат по време на изпълнение. Установено е, че RAT софтуерът постоянно внедрява легитимно подписан бинарен файл („GOMCam2024.exe“), който стартира Google Chrome с временен браузърен профил, разположен в директорията „%TEMP%“.
„Като цяло, атакуващите продължават да превръщат доверените платформи в убедителни входни точки за социателно инженерство, било то чрез функцията Custom GPT на ChatGPT или чрез Google Sites за хостване на ClickFix атаки“, заявяват от Huntress.
Констатациите съвпадат с разкриването на множество други ClickFix кампании в реална среда -
- Използване на фишинг уебсайтове, хоствани в Google Sites, които имитират OpenAI Codex и Anthropic Claude за изграждане на доверие и показване на фалшива подкана за инсталация, използваща ClickFix за разпространение и изпълнение на зловреден код за кражба на данни директно в паметта. Този софтуер може да идентифицира хоста и да се свърже с външен домейн за извличане на последващи зловредни кодове с цел кражба на данни и криптовалутни портфейли.
- Вероятно компрометиран уебсайт, който използва EtherHiding за извличане на JavaScript, обслужващ ClearFake reCAPTCHA подкана за потвърждение, с цел да накара жертвите да изпълнят злонамерена команда, която отваря WebDAV път и извлича DLL файл. Този DLL файл стартира многоетапен процес за внедряване на Amatera Stealer. Освен да източва чувствителни данни, той стартира три вторични зловредни кода: NativeAOT товарач, ZigCryptoStealer и Go обратен TCP прокси сървър. За друга версия на софтуера е установено, че инсталира NetSupport Manager. Някои от тези атаки са насочени към украински правителствени системи и се atribuirat на свързвана с Русия група, проследявана като UAT-10820.
- Използване на злонамерена реклама (malvertising), фишинг имейли и компрометиран търговски уебсайт за насочване на потребители към фалшиваCloudflare страница, разположена при хостинг доставчик с ниски стандарти за сигурност (bulletproof hosting provider AS202412, регистриран на OMEGATECH LTD в Сейшелите), за доставяне на зловредни кодове, включително модифициран инсталатор, който внедрява софтуер за кражба на информация, Node.js имплант и batch скрипт, създаващ устойчивост чрез Windows Active Setup регистърен ключ.
- ClickFix кампания, активна поне от ноември 2025 г., използваща клъстер от 31 компрометирани бизнес уебсайта за показване на фалшива CAPTCHA примамка, която доставя дропер, изпълняващ PowerShell скрипт за настройка на устойчивост и C2 агент. Последният използва EtherHiding чрез запитване към блокчейна Polygon за идентифициране на C2 сървъра и получаване на произволни PowerShell команди.
„Това, което започна като бекдор за отдалечен достъп с общо предназначение, оттогава е наблюдавано да доставя банков троянски кон в реално време, способен да интерцептира идентификационни данни за вход и двуфакторни кодове от големи банки и борси за криптовалута, докато жертвите ги въвеждат“, посочват от GuidePoint Security.