Разследването на сигнал за фишинг често означава преминаване през няколко слоя от активност, преди аналитикът да може уверено да приключи или да ескалира случая.
Модерните кампании могат да скрият зловредната си активност зад криптиран трафик, CAPTCHA предизвикателства, пренасочвания, скриптове в браузъра и автентификация, базирана на токени, оставяйки аналитиците да възстановяват атаката, преди да могат да определят какво се е случило.
Разследването не приключва с присъдата. SOC екипите все още трябва да съберат съответните доказателства, да документират констатациите си, да подготвят случая за ескалация и да определят дали същата инфраструктура или техники се появяват и в други атаки.
Това прави работния процес между откриването, разследването, реагирането и търсенето на заплахи (threat hunting) също толкова важен, колкото и идентифицирането на първоначалната заплаха.
ANY.RUN представи няколко възможности, насочени към намаляване на ръчните усилия, свързани с тези разследвания.
Обновленията комбинират по-дълбока видимост на мрежата и браузъра, автоматизирано отчитане и корелация на разузнавателни данни за заплахите (threat intelligence), за да помогнат на екипите по сигурност да преминат от първоначалното откриване към реагиране и търсене на заплахи по-бързо.
Защо фишингът продължава да държи аналитиците в SOC заети
Мащабът на фишинг активността прави тези предизвикателства при разследването по-рудни за управление. Екипите по сигурност се справят с постоянен поток от сигнали, свързани с фишинг, докато атакуващите продължават да въвеждат техники, които правят отделните инциденти по- трудни за анализ.
Докладът H1 2026 Cyber Risk Report на ANY.RUN показва излагане на фишинг в 73.4% от разследванията във финансовия сектор и 72.2% в производството.
Microsoft Incident Response също установи, че 28% от разследваните пробиви са започнали с фишинг или социарно инженерство, включително по-нови техники като device-code фишинг.
Финансовото въздействие е еднакво значително. ФБР е регистрирало 191 561 жалби за фишинг и споофинг през 2025 г., докато компрометирането на бизнес електронна поща (BEC) е генерирало 3.05 милиарда долара съобщени загуби в САЩ.
За аналитиците в SOC резултатът е комбинация от висок обем на разследвания и все по-сложни вериги на атака.
Един-единствен подозрителен URL адрес може да изисква мрежов анализ, проверка на браузъра, докладване и проучване на разузнавателни данни за заплахите, преди случаят да е готов за приключване или ескалация.
Целта е да се намали ръчната работа между тези етапи, без да се губят доказателствата и контекстът, от които аналитиците се нуждаят, за да вземат решения.
94% от потребителите съобщават за по-бързо триажиране на заплахи с ANY.RUN. Осигурете на вашия SOC видимост за по-бърз преход от фишинг сигнали към действие. Подобрете SOC триажирането
3 стъпки за укрепване на откриването на фишинг, реагирането и защитата от заплахи
За да видим как тези стъпки работят на практика, нека проследим фишинг кампания, която използва следната верига на атака:
Cloudflare CAPTCHA → Фишинг документ примамка → Device Code фишинг
Кампанията включва EvilTokens, платформа от тип „фишинг като услуга“ (phishing-as-a-service), която злоупотребява с легитимния процес за автентификация с устройство чрез код на Microsoft, за да открадне сесийни токени и да получи достъп до акаунти.
Техниката създава няколко предизвикателства за аналитиците в SOC. Тя може да комбинира CAPTCHA защити, пренасочвания, легитимни облачни услуги и динамично генерирани фишинг страници, което означава, че активността, видима на първоначалния URL адрес, може да не разкрие какво се случва по-късно в атаката.
За този преглед разследването започва с подозрителната фишинг активност и я проследява през три етапа: триажиране на атаката, подготовка на констатациите за реагиране и преминаване към разузнавателни данни за заплахите за идентифициране на свързана активност.
Пълната атака е уловена в сесия в изолирана среда на ANY.RUN, което позволява на разследването да проследи веригата на изпълнение и да изследва мрежовата и браузърната активност, генерирана по време на атаката.
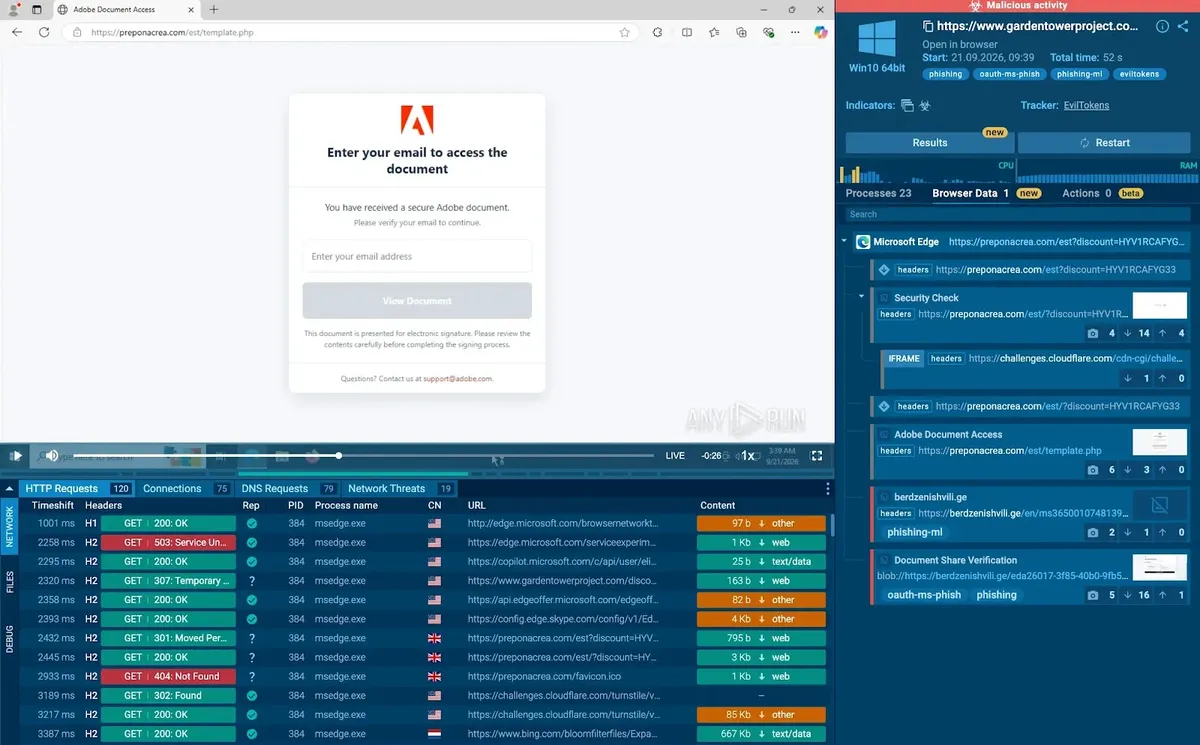
След като атаката е установена, ето как разследването може да прогресира от първоначалния сигнал до по-широки разузнавателни данни за заплахите.
Стъпка 1: Ускоряване на фишинг триажирането с видимост на мрежата и браузъра
Първата задача е да се установи какво всъщност прави подозрителният URL адрес.
В съвременните фишинг кампании важни доказателства могат да бъдат скрити зад HTTPS криптиране, пренасочвания, CAPTCHA предизвикателства и скриптове от страната на браузъра. Гледането само на оригиналния URL адрес може да остави аналитика без достатъчно контекст за вземане на уверено решение.
В анализа на EvilTokens подозрителният URL адрес се отваря в интерактивната изолирана среда на ANY.RUN. Докато атаката се развива, секцията Network записва уеб заявките, генерирани от браузъра, включително трафик, който първоначално е бил криптиран през HTTPS.
Аналитиците могат да проверяват отделни двойки от заявки и отговори чрез изгледа Content и да идентифицират подозрителни ресурси, участващи в атаката.
GET hxxps[://]preponacrea[.]com/est/js/main[.]js
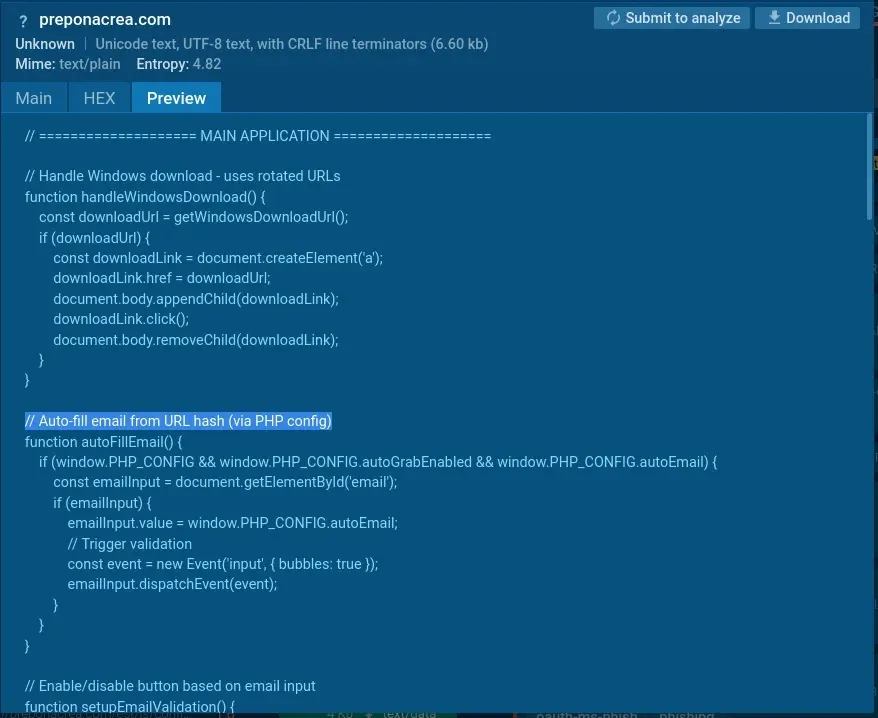
SSL декриптирането без MITM става полезно тук. Тази възможност извлича ключовете за криптиране директно от паметта на процеса, което позволява HTTPS трафикът да бъде проверяван без внедряване на отделен MITM прокси сървър или замяна на сертификати.
Но мрежовият трафик е само част от разследването. Функционалността In-Browser Data Inspection предоставя друг изглед към атаката, като позволява на аналитиците да изследват активността на браузъра, включително HTTP заявки, промени в DOM, iframes, екранни снимки и пренасочвания.
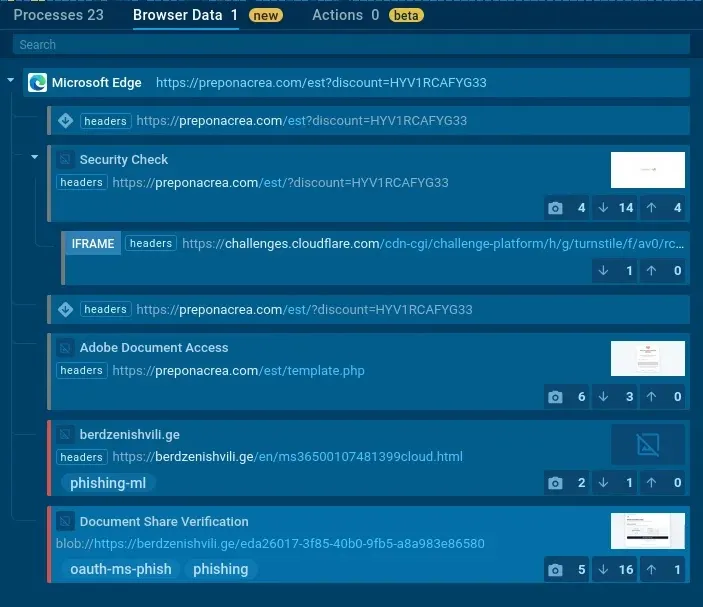
За кампанията EvilTokens това помага да се разкрие как браузърът преминава през фишинг потока и какви промени настъпват при зареждането на злонамерената страница.
Заедно двете възможности дават на аналитиците видимост и върху двете страни на разследването: с какво комуникира браузърът и какво се случва в самия браузър.
Това може да намали необходимостта от ръчно сглобяване на PCAP данни, уеб логове, екранни снимки и вериги от пренасочвания преди достигане до заключение. Аналитиците от първо ниво (Tier 1) могат по-бързо да валидират съмнителни URL адреси и да определят дали даден случай може да бъде приключен, или трябва да бъде ескалиран.
95% от SOC екипите ускоряват разследването на заплахи с ANY.RUN. Преминете от предупреждения за фишинг към практически действия по-бързо. Разгледайте ANY.RUN
Стъпка 2: Превърнете разследването в готов за реагиране случай
След като активността бъде потвърдена като злонамерена, следващото предизвикателство е да се съобщят констатациите.
Аналитикът трябва да обясни какво се е случило, защо активността е злонамерена, кои индикатори са от значение и какво трябва да направи следващият екип.
Без този контекст аналитиците от Tier 2 или екипът за реагиране на инциденти може да се наложи да се върнат към първоначалното разследване и да реконструират доказателствата, преди да предприемат действия.
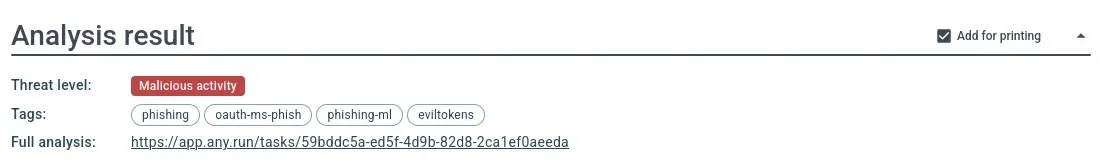
Анализът на EvilTokens може да бъде превърнат в структуриран доклад от Tier 1, обединяващ основните констатации на едно място.
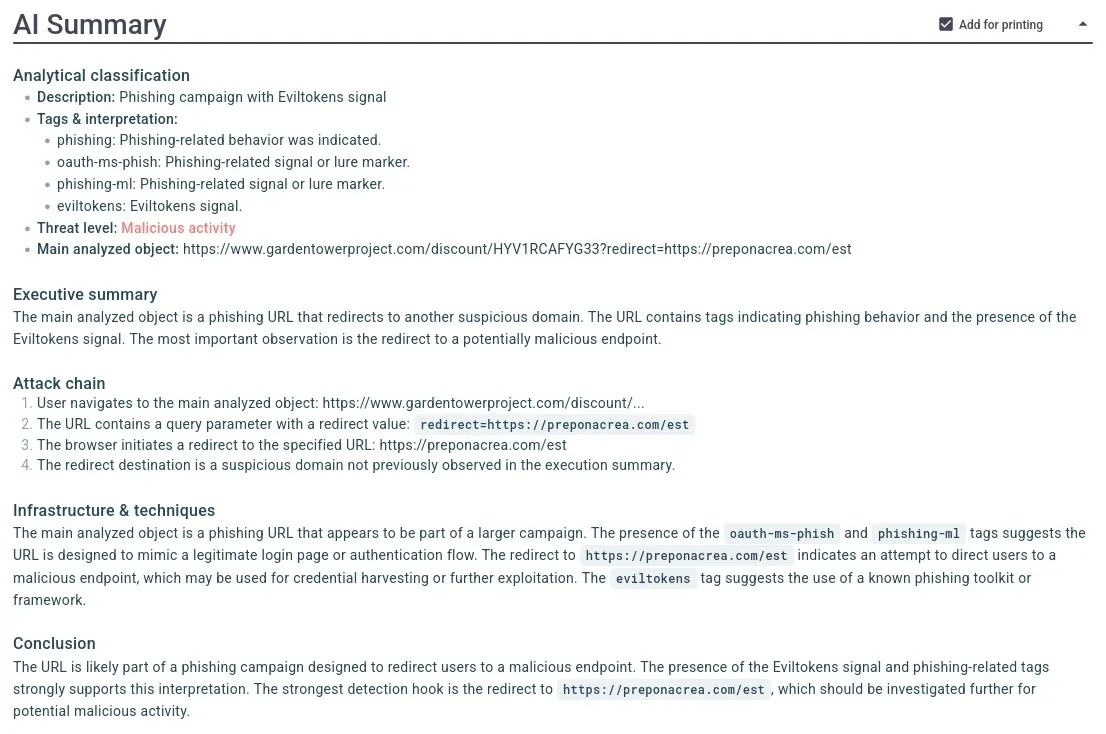
Докладът включва заключението от анализа, съответните тагове за заплахи и кампании, ключови IOC, технически събития, резюме от AI (AI Summary) и препоръки от AI (AI Recommendations). Вижте доклада от Tier 1 за този анализ.
Обобщението от AI (AI Summary) предоставя сбито обяснение на случилото се по време на сесията, докато препоръките дават на реагиращия екип потенциални следващи действия, които да вземе предвид.
За аналитика това означава, че разследването не трябва да завършва като колекция от необработени констатации от изолираната среда. Доказателствата могат да бъдат опакованивъв формат, който друг аналитик може бързо да разбере и да предприеме действия въз основа на него.
Това става особено полезно, когато даден случай преминава от Tier 1 към Tier 2, екипа за реагиране на инциденти или към клиент на MSSP.
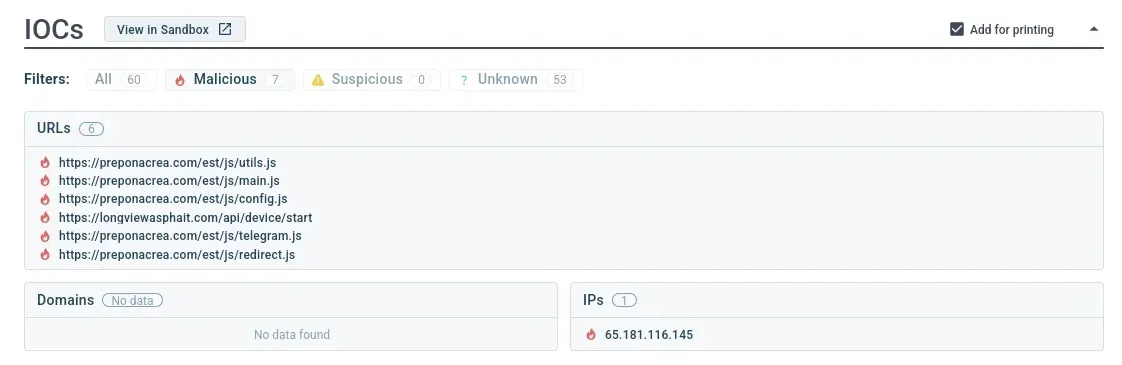
По-широката полза е намаляването на времето, което аналитиците прекарват в превеждане на технически констатации в друго резюме на инцидента, и предоставянето на следващия реагиращ субект на необходимия контекст за продължаване на разследването.
Стъпка 3: Преминаване от IOC на EvilTokens към свързана активност на заплахи
Първоначалният фишинг случай може също така да осигури отправна точка за по-широко разследване.
Атакуващите могат да сменят домейни, IP адреси и друга инфраструктура, така че затварянето на един злонамерен URL адрес не определя непременно дали съществува свързана активност на друго място.
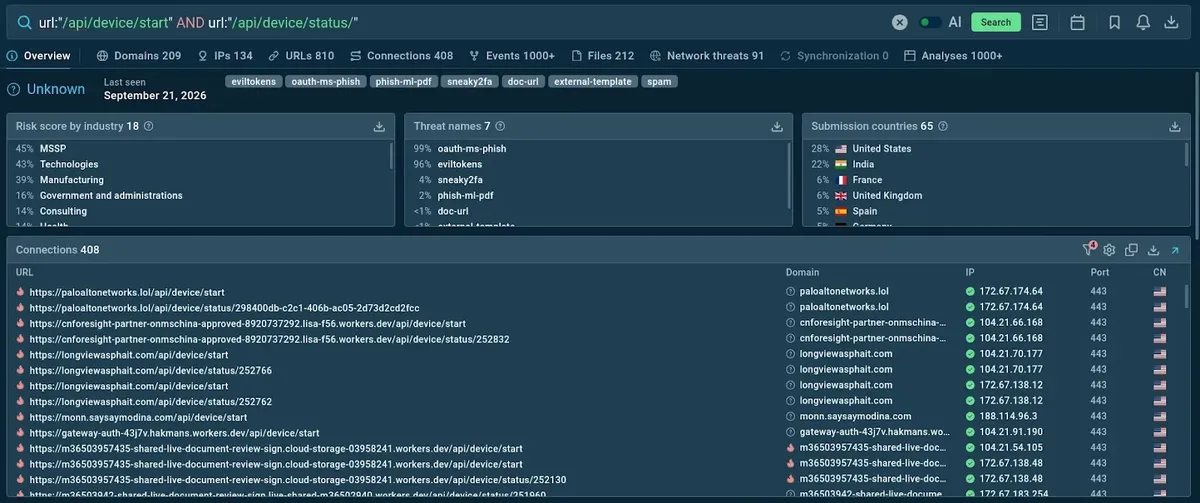
В анализа на EvilTokens наблюдаваните HTTP крайни точки предоставят полезни поведенчески индикатори за по-нататъшно разследване:
Аналитиците могат да пренесат тези модели в ANY.RUN Threat Intelligence Lookup (TI Lookup) и да търсят други анализи, в които е намерено същото поведение.
Вижте заявката за EvilTokens в TI Lookup
Новият изглед Connections добавя контекст, като показва връзките между мрежовите артефакти като URL адреси, домейни, IP адреси и други индикатори.
Това позволява на аналитиците да преминат отвъд проверката на отделни IOC и вместо това да разследват как са свързани различни елементи от инфраструктурата.
Изгледът Connections разкрива свързана инфраструктура на EvilTokens в TI Lookup на ANY.RUN
Тази разлика е важна по време на търсенето на заплахи (threat hunting). IP адрес, свързан със злонамерен анализ, може да принадлежи на споделена облачна или CDN инфраструктура и следователно да не е подходящ кандидат за блокиране.
Контекстът на връзките и филтрирането могат да помогнат на аналитиците да отделят потенциално полезните индикатори от инфраструктурата, която се споделя широко.
След това резултатите могат да подпомогнат ретроспективното търсене (retrohunting), разследванията в SIEM и NDR, инженерството по откриване на заплахи (detection engineering) и решенията за блокиране.
Threat Intelligence Lookup предоставя и допълнителен контекст около по-широката активност на заплахите, включително география и целеви индустрии, давайки на аналитиците повече информация, за да определят дали свързаната активност е от значение за тяхната среда.
Какво означават тези стъпки за реагирането при фишинг
Проследяването на кампанията EvilTokens през трите етапа показва как едно фишинг разследване може да предостави нещо повече от заключение за злонамереност.
Същите доказателства могат да продължат да подпомагат разследването, докато случаят преминава от триаж към реагиране и търсене на заплахи (threat hunting).
За аналитиците в SOC работният поток осигурява:
- По-бързо сортиране на фишинг (triage): Криптираният трафик и браузърната активност могат да бъдат изследвани заедно, което дава на аналитиците повече контекст за валидиране на подозрителни URL адреси и разбиране на веригата на атаката.
- По-ясен отговор на инциденти: Констатациите от разследването могат да бъдат обединени в структуриран доклад с присъдата, индикаторите за компрометиране (IOC), техническите доказателства, обобщение, генерирано от изкуствен интелект, и препоръки за следващия специалист, поемащ случая.
- По-широка видимост на заплахите: Наблюдаваните индикатори за компрометиране (IOC) и модели на атаки могат да се използват за търсене на свързана активност и разкриване на връзки между домейни, URL адреси, IP адреси и друга инфраструктура.
Резултатът е по-непрекъснат път от откриването на фишинг до реагирането и проактивната защита, с по-малка необходимост аналитиците да възстановяват контекста на разследването на всеки етап.
30% по-малко ескалации от Ниво 1 към Ниво 2. Дайте на аналитиците контекста, от който се нуждаят, за да разследват фишинг по-бързо. Засилете вашия SOC