Атакуващи са превърнали във оръжие вече коригирана уязвимост в сигурността на Zimbra Collaboration Suite (ZCS), за да внедряват web shell-ове и да достъпват данни от пощенски кутии, според констатации на екипа за изследване на сигурността на Microsoft.
Атаката се възползва от CVE-2026-73570 (CVSS оценка: 8.9) — уязвимост за инжектиране на команди в операционната система без автентификация, която може да доведе до дистанционно изпълнение на код, когато са активирани известията за Simple Network Management Protocol (SNMP) и е инсталиран незадължителният пакет zimbra-snmp.
Експлоатацията на CVE-2026-73570 може да бъде задействана чрез специално форматирана SMTP заявка (т.е. имейл) към достъпни Zimbra сървъри, без да се изисква автентификация или взаимодействие с потребителя. Уязвимостта бе коригирана от Zimbra през юли 2026 г. с пускането на версия 10.1.20.
„След успешна експлоатация, наблюдавата активност включваше внедряване на JSP web shell-ове и reverse shell-ове, ескалация на привилегии, инструменти за персистентен дистанционен достъп и изпълнение в оперативната памет“, съобщават от технологичния гигант. „Злонамерените субекти също така са достъпвали имейли и са събирали данни за автентификация и пощенски кутии, като е наблюдавано създаване на архиви и последващ трансфер.“
От Microsoft заявиха, че са засегнати организации в повече от един регион и отрасъл, въпреки че не всеки хост е показвал всеки етап от веригата на атаката. Към момента не е известно кой stoi зад атаките.
Подробности за активната експлоатация на CVE-2026-73570 за първи път бяха подчертани от Полския екип за реагиране при инциденти в компютърната сигурност (CERT Polska) през август 2026 г., като агенцията призова потребителите да прегледат файла /var/log/zimbra.log за съмнителни рестартирания на услугите на Zimbra и да търсят файлове, създадени в временните директории и директориите „webapps“ на Zimbra.
По-късно същия месец Агенцията за киберсигурност и инфраструктурна сигурност на САЩ (CISA) официално добави уязвимостта към своя каталог с известни експлоатирани уязвимости (KEV), изисквайки от федералните агенции да инсталират корекциите до 24 август 2026 г.
Въз основа на телеметрични данни, атаката, документирана от Microsoft, е идентифицирана „в интервала“ между 20 юли 2026 г., когато бе пусната версия 10.1.20 на Zimbra, и 13 август 2026 г., когато уязвимостта бе публично оповестена.
По-конкретно, между 28 юли и 7 август 2026 г., са открити два отделни външни инструмента за сканиране, които са сондирали пътя за инжектиране, за да потвърдят изпълнението на команди, без да доставят последващ зловреден код.
След това атакуващите са злоупотребили с този първоначален път за достъп, за да изпълняват команди от името на сервизния акаунт zimbra и да внедрят множество JSP web shell-ове в приложенията Jetty и mailboxd за дублиране, както и да изтеглят и изпълнят зловреден код директно чрез wget или curl и да установят интерактивни reverse shell-ове.
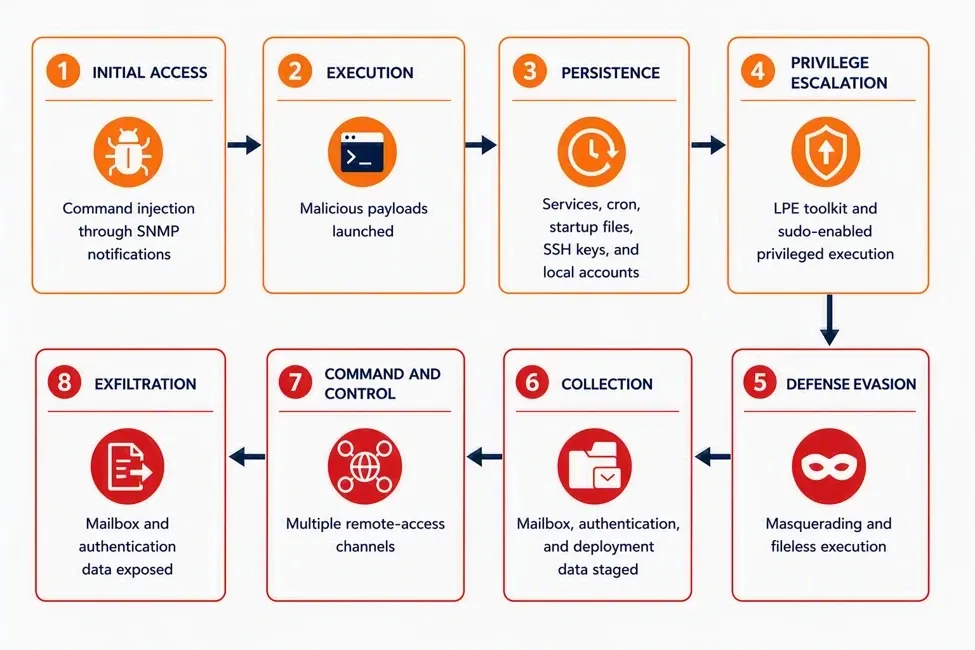
„Други вериги за изпълнение са използвали cron, systemd или memfd_create за поддържане на периодично или базирано в паметта изпълнение“, заявиха от Microsoft. „В някои случаи атакуващите временно са активирали достъп за писане в публична директория, за да внедрят web shell-а, след което са възстановили правата за достъп до директорията, с което са ограничили видимостта на промяната при основни проверки на правата.“
Някои от последващите стъпки, предприети от авторите на заплахата, са изброени по-долу:
- Картографиране на инфраструктурата на Zimbra с помощта на
zmprovза идентифициране на възли за пощенски кутии и MTA с цел разузнаване на средата. - Проверка за наличие на SSH идентичност на Zimbra, най-вероятно за улесняване на придвижването между Zimbra хостове.
- Използване на техника за ескалация на привилегии, която предоставя на сервизния акаунт
zimbraнеограничен достъп доsudoбез парола чрез модифициране на конфигурационния файл/etc/pam.d/sudo. - Създаване на systemd услуга с име
zimlog.serviceкато втори механизъм за персистентност, който осигурява изпълнение при зареждане на системата. - Насочване към централизираните услуги и тайни за автентификация на Zimbra чрез използване на командата
zmlocalconfig -sна сървъра, вместо да се атакуват паролите на отделните пощенски кутии. Извлечените данни след това се използват за автентикирани LDAP запитвания за извличане на важни атрибути катоzimbraPreAuthKey,zimbraAuthTokenKeyиzimbraTwoFactorAuthSecret. - Използване на съществуващата SSH идентичност на Zimbra в
/opt/zimbra/.ssh/zimbra_identityза осигуряване на странично придвижване (lateral movement) в други доверени възли на клъстера.Rsyncсе използва за прехвърляне на JSP web shell-ове и други помощни скриптове между възлите. - Използване на шифрован с OpenSSL reverse shell към контролирана от атакуващите инфраструктура за изпълнение на команди, извличане на зловреден код и екстфилтрация на изходните данни от командите.
В поне една кампания е установено, за атакуващите използват олекотен инструмент за изтегляне на shell за бинарен файл Zimdown2 Go, който след това действа като инсталатор за агента за дистанционен достъп Zimclient2. Zimclient2 предлага интерактивен достъп до shell, двупосочни файлови операции и SOCKS5 проксиране.
„Той поддържаше транспорти през WebSocket, TLS и суров TCP, осигурявайки устойчив дистанционен достъп и потенциално мрежово пренасочване през компрометирани Zimbra сървъри“, казаха от Microsoft. „Доказателствата идентифицираха няколко механизма за персистентност, свързани със злонамерения код, включително systemd услуги, OpenRC, cron, стартиращи файлове на shell-а, оторизирани SSH ключове и създаване на локални акаунти.“
С активността е свързано и внедряването на специфичен за Zimbra зловреден код. Това включва изпълним файл, базиран на Go, който прави опити да извлече данни за автентификация на сервизния акаунт на Zimbra от /opt/zimbra/conf/localconfig.xml и да използва тези стойности за изграждане на съединения към MySQL и LDAP към инстанцията на Zimbra MySQL, както и да експортира съдържанието на следните таблици от базата данни:“
- mailbox
- mailbox_metadata
- mobile_devices
- out_of_office
- Всички таблици в пространството от имена zimbra.*
Имплантът също така събира и подготвя артефакти на идентификационни данни, сертификати, LDAP тайни, правила за поща и конфигурации. Събраните файлове се компресират в ZIP архив за последващо прехвърляне към отдалечена крайна точка.
„На един компрометиран Zimbra сървър атакуващият е архивирал скорошно съдържание от резервни копия на пощенски кутии в /opt/zimbra/final.tar.gz“, казаха от Microsoft. „След това атакуващият е изтеглил AzCopy от hxxps://aka[.]ms/downloadazcopy-v10-linux и го е стартирал с предоставен от оператора Azure Blob SAS URL, насочен към wsweb03[.]blob[.]core[.]windows[.]net/log/windows.log.“
„Тази активност показва събиране на данни от пощенски кутии, локално подготвяне на архиви и опит за екстфилтрация с помощта на инструменти за облачно съхранение; наличните доказателства не потвърждават дали прехвърлянето е завършило успешно.“
За противодействие на заплахата на организациите се препоръчва незабавно да инсталират актуализациите. Ако инсталирането на корекции за сигурност не е възможно, се препоръчва да се премахне пакетът zimbra-snmp, да се деактивират SNMP известията и да се ограничи SNMP и SMTP достъпът само до доверени хостове. Други мерки за защита включват подмяна (ротация) на ключовете за автентификация на Zimbra и сканиране на сървъра за персистентни web shell-ове.