Microsoft предупреди за фишинг кампании, разпространяващи инсталационен файл за софтуера за отдалечено наблюдение и управление (RMM) MSP360 под прикритието на покани за срещи, примамки с тема PDF, подкани за обновяване на софтуер и друго съдържание с елементи на социално инженерство.
„След като бъде изпълнен, легитимният инсталационен файл на MSP360, разпространяван под заблуждаващо име на файл, установява достъп за отдалечено управление на засегнатите устройства и позволява на атакуващите да получат първоначален опирателен пункт, използвайки доверен административен софтуер“, заяви екипът за изследвания на сигурността на Microsoft (Microsoft Security Research).
Първоначалният опирателен пункт след това се използва за изтегляне и инсталиране на клиент на ConnectWise ScreenConnect, предлагайки на киберпрестъпниците дублиращ се канал за отдалечен достъп до компрометираните крайни точки. След това достъпът се злоупотребява за доставяне на допълнителни инструменти и извършване на операции по събиране на информация и достъп до идентификационни данни. Дейността не е приписана на конкретен известен автор на заплахата или група.
Многостепенната верига на проникване, която производителят на Windows откри през юли 2026 г., започва с фишинг имейли, разпространяващи дигитално подписан инсталационен файл за MSP360 RMM v2.5.0.67 под заблуждаващи имена като следните -
- VIP_ECARD_INVITATION_rmm_v2.5.0.67_oid[redacted].exe
- ZoomSetup_Installation_v2.5.0.67_ oid[redacted].exe
- PDF Reader & Editor the Adobe Acrobatte_rmm_v2.5.0.67_ oid[redacted].exe
- RSVP_INVITATION_E_CARD_rmm_v2.5.0.67_ oid[redacted].exe
- SSA.GOV_STATEMENT_rmm_v2.5.0.67_ oid[redacted].exe
Инсталационните пакети са разположени върху инфраструктура, контролирана от атакуващите, и легитимни облачни услуги, включително Amazon S3, Cloudflare R2, Dropbox, GitLab и Supabase.
След стартиране инсталаторът извлича множество DLL файлове, докато се рестартира чрез задействане на работния поток за ескалация на привилегиите на Windows User Account Control (UAC), за да се изпълни в привилегирован контекст, да установи персистентен достъп чрез внедряване на MSP360 и да използва RMM инструмента за изпълнение на PowerShell с цел незабележимо инсталиране на ScreenConnect.
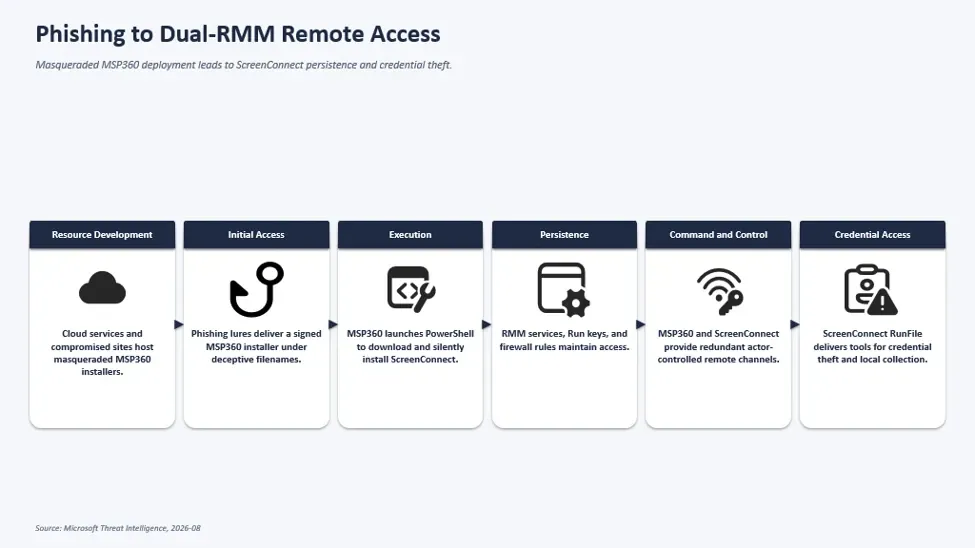
Инсталаторът също така изброява инсталираните средове за изпълнение .NET, регистрира две Windows услуги (RMM.Agent.exe и RMM.Agent.Launcher.exe) и създава записи за автостартова настройка в системния регистър (Registry), за да гарантира, че MSP360 се стартира автоматично при влизане на потребителите в системата.
Освен това той променя конфигурацията на Windows Firewall, за да позволи входящ UDP трафик към MSP360 (т.е. RMM.Agent.exe) на порт 48678.
Атаката за отдалечен достъп с двоен RMM позволява на атакуващия да прехвърля допълнителни изпълними файлове и да улеснява действията след компрометиране, докато маскира злонамерената си дейност в рамките на обичайните работни потоци за отдалечена администрация. Внедреният злонамерен код се изпълнява чрез вградената функционалност RunFile на ScreenConnect.
От Microsoft заявиха, че също така са наблюдали отделен набор от атаки през юли 2026 г., при които MSP360 е заменен с Faronics Deploy Agent за получаване на достъп, след което е използван за изтегляне и инсталиране на ScreenConnect. Това подсказва, че киберпрестъпниците съчетават множество RMM инструменти за осигуряване на отдалечен достъп.
„Тази дейност подчертава как злонамерените субекти продължават да злоупотребяват с легитимен софтуер за отдалечена администрация, за да се слеят с нормалните ИТ операции, докато поддържат персистентен достъп и намаляват възможностите за откриване“, заявяват от Microsoft.
„Комбинацията от MSP360 и ScreenConnect осигурява на атакуващия дублиращи се канали за отдалечена администрация и позволява прехвърлянето, изпълнението и управлението на допълнителни инструменти по време на последващите етапи от проникването.“