Cloudflare изгражда нов удостоверителен орган (CA), за да направи постквантовата автентификация на уебсайтове практична, без да натоварва TLS връзките с твърде големи електронни подписи.
Компанията планира да издава конвенционални сертификати заедно със сертификати от типа Merkle Tree (MTCs), като се стреми към ранен прием през 2027 г. в новото квантово-устойчиво хранилище за коренови сертификати (Quantum-resistant Root Store) на Chrome; стандартното издаване на MTC ще бъде безплатно.
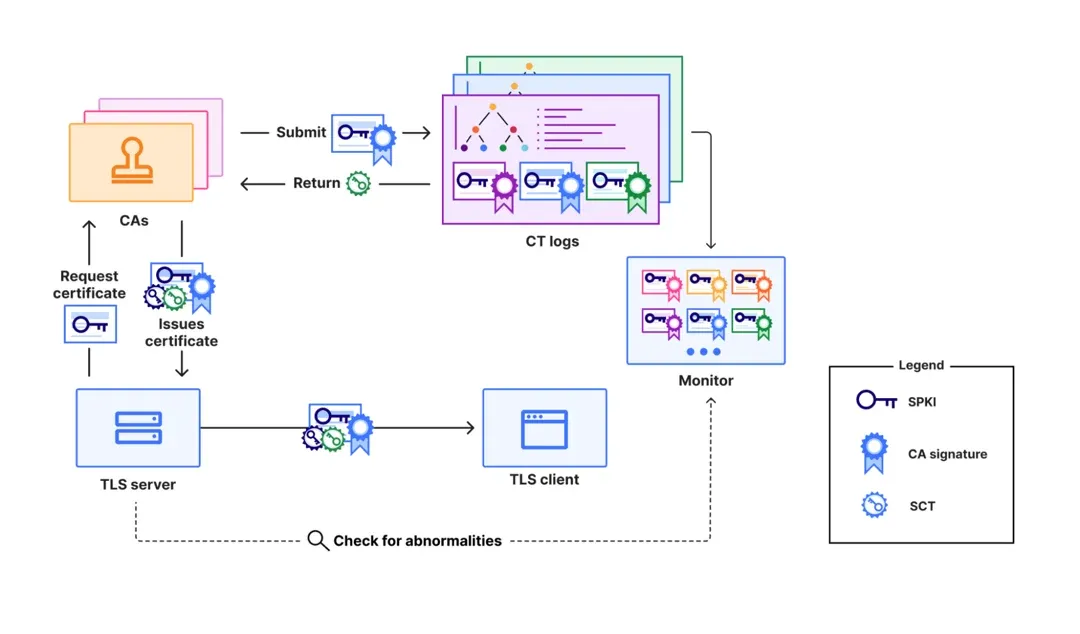
Инициативата адресира пролука в инфраструктурата на публичния ключ (PKI) за уеб. Към момента браузърите се доверяват на удостоверителните органи да валидират контрола върху домейните и да свързват самоличността на уебсайта с публичен ключ, докато логовете за прозрачност на сертификатите (Certificate Transparency - CT) разкриват издаването с цел одитиране.
Този модел работи днес, но според оценки на Cloudflare постквантовите подписи биха могли да увеличат изискванията за съхранение на CT логове 40 пъти; една типична TLS процедура по договаряне (handshake) вече носи няколко подписи и ключове.
Това е от значение, тъй като квантово-устойчивата автентификация трябва да запази както сигурността, така и бързодействието сред милиарди уебсайтове, браузъри, логове, системи за мониторинг и подновявания на сертификати по целия свят.
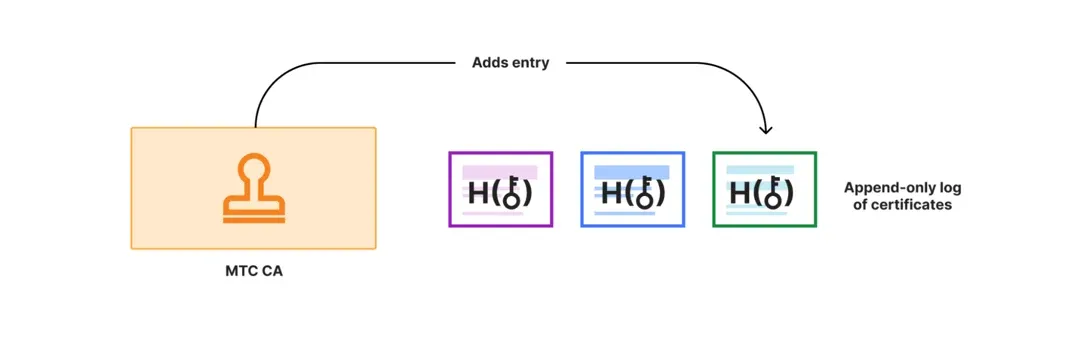
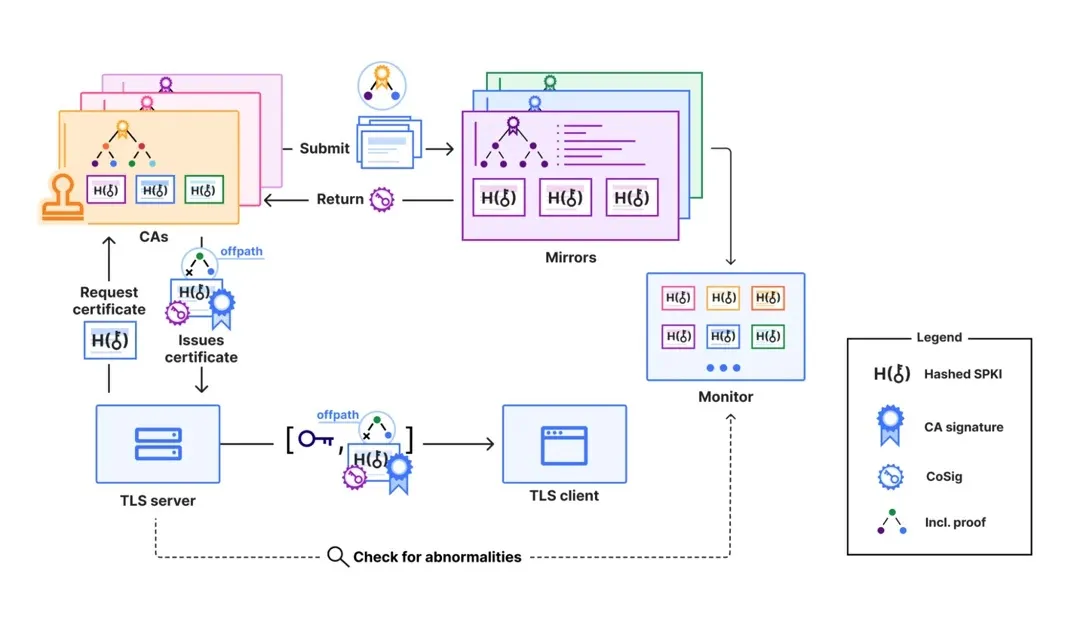
MTC преструктурират този процес около дърво на Мъркъл (Merkle tree), позволяващо само добавяне на данни. Вместо да подписва всеки сертификат и впоследствие да го изпраща към отделни логове, удостоверителният орган записва данните за сертификата в лог за издаване и подписва контролна точка (checkpoint), покриваща състоянието на дървото.
След това уебсайтът получава доказателство за включване (inclusion proof) – последователност от хешове, показваща, че неговият сертификат принадлежи на подписаното дърво. Тази концепция променя правилото от „регистрирай в лога това, което издаваш“ на „издавай чрез регистриране в лога“, превръщайки прозрачността в част от самото издаване, а не последващо допълнение.
Според изследване, публикувано от Cloudflare, работният процес на компанията ще използва протокола ACME за заявки и валидация на контрола върху домейните. нейната ACME услуга ще разклони Boulder – софтуера зад Let’s Encrypt, който разработва поддръжка за MTC.
След валидация удостоверителният орган добавя данните от сертификата към своя лог, подписва обновената контролна точка и я изпраща към огледален съподписващ сървър (cosigner). Тази независима услуга проверява съвместимостта на състоянието (допускащо само добавяне), съхранява копие и помага да се предотврати представянето на конфликтни изгледи на лога от страна на удостоверителния орган.
Проектът за политика на Chrome изисква съподпис от издаващия удостоверителен орган и втори такъв от признато огледално копие, управлявано от отделна организация. Cloudflare възнамерява да изгради своето огледално копие с Azul – своя софтуер с отворен код на базирания на Rust лог за прозрачност, като същевременно поддържа протокола C2SP tlog-mirror за оперативна съвместимост.
Едва след получаване на необходимите съподписи удостоверителният орган сглобява публичния ключ, доказателството за включване и подписите в самостоятелен MTC сертификат.
Увеличението в производителността идва от сертификати, свързани с референтни точки (landmarks). Браузърите могат да получават подструктури на дървото, наречени референтни точки, чрез външен канал за актуализация.
По време на TLS договарянето сървърът изпраща само своите данни за сертификата и олекотено доказателство, свързващо го с доверена референтна точка, премахвайки тежките постквантови подписи от процедурата по договаряне. Самостоятелните MTC остават необходими, когато клиентът е нов, офлайн или няма актуална референтна точка.
Cloudflare съобщава, че пилотно внедряване с 50 процента от потребителите на Chrome Beta 146 е обслужвало милиарди MTC за домейни с безплатен план. Процедурите по договаряне с референтни точки са предавали един публичен ключ, един подпис и доказателство за включване под 1 KB, генерирайки 9 процента медианно подобрение на скоростта спрямо класическите вериги от сертификати.
Важно е да се отбележи, че изпитването е използвало класически подписи и Cloudflare признава, че голяма част от измереното увеличение на скоростта се дължи на премахването на междинния сертификат.
Архитектурата е обещаваща, но все още не е завършена. MTC остава активна проектна спецификация (Internet-Draft) в работната група IETF PLANTS, а не завършен стандарт, и Cloudflare все още трябва да премине през прегледа на програмата за коренови сертификати на Chrome, преди браузърите да се доверят на нейните сертификати.
Внедряването в реална среда трябва също така да докаже, че независими мониторинг системи, множество удостоверителни органи и различни съподписващи среди могат надеждно да обработват логове в интернет мащаб.
За защитниците мониторингът на CT логове ще остане от съществено значение: организациите, приемащи постквантова автентификация, трябва да следят за неочаквани остарели сертификати, които биха могли да позволят атака с понижаване на нивото на сигурност (downgrade attack).