Криптоборсата Bitget потвърди в сряда, че атакуващите, които откраднаха 387,5 милиона долара миналата седмица, са използвали уязвимост от тип нулев ден в продукти за сигурност на трета страна, позовавайки се на констатации от текущото разследване на SlowMist.
„Тяхното разследване установи злонамерена дейност, свързана с продукти за сигурност на трети страни, включително уязвимост от тип нулев ден, и възстанови персонализиран инструмент, използван от атакуващия за иницииране на неоторизирани тегления“, заяви Bitget в публикация в X.
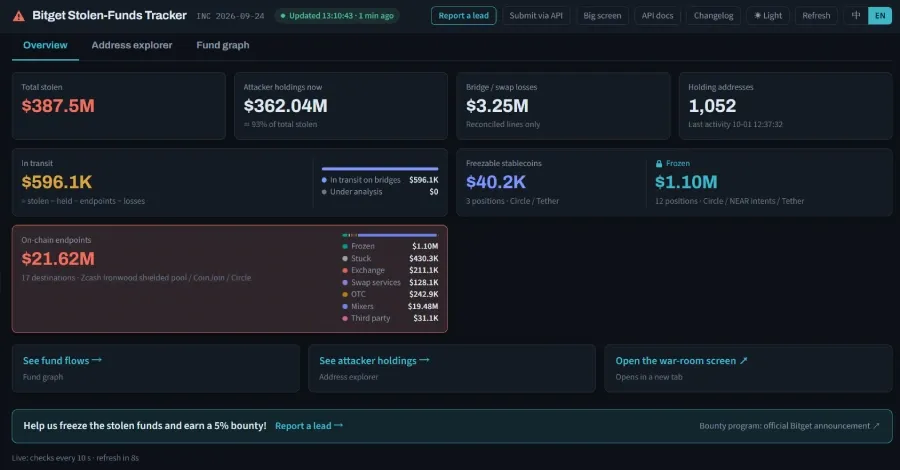
На 24 септември 2026 г. криптоборсата разкри, че автори на заплахи са откраднали 387,5 милиона долара от нейните горещи и топли портфейли чрез серия от неоторизирани преводи, което я е принудило временно да спре всички тегления. Близо 632 700 долара в криптовалутни активи са замразени от Circle, Tether и NEAR Intents.
В последващ анализ Bitget заяви, че атакуващите са се възползвали от уязвимостта, за да получат вътрешни идентификационни данни от високо ниво и да ги използват за издаване на измамни команди за теглене към системата на портфейла, инициирайки „необичайни преводи, които са заобиколили съществуващите контроли на риска“. Оттогава Bitget е уведомила съответния доставчик на трета страна и е деактивирала засегнатата функционалност до завършването на корекция за сигурност.
Инцидентът засегна 11 блокчейна, включително Ethereum, XRP Ledger, Zcash, TRON, Arbitrum, Optimism, Base, BNB Smart Chain, Avalanche, Algorand и Celestia. Засегнатите активи, установени до момента, включват XRP, ETH, USDT, ZEC, ATOM, USDC, USD0, XAUt, BNB, AVAX, TRX, ALGO и TIA.
Според нов доклад за напредъка, публикуван от SlowMist, най-ранната злонамерена дейност, свързана с хака, датира от 31 август 2026 г.
„Услуга, работеща на един от възлите на Продукт А, е била засегната от zero-day уязвимост“, съобщи компанията. „Атакуващият е изпълнил скрит скрипт под процеса на услугата, стартирал е команда за четене на променливата на средата, съдържаща паролата за базата данни, и се е свързал с базата данни.“
„Подобна дейност със скрит скрипт беше наблюдавана на два други възела на 23 и 25 септември. Тези констатации показват, че засегнатите среди на услугите вече са били компрометирани преди прехвърлянето на активите.“
След това, на 25 септември 2026 г., киберпрестъпникът е осъществил достъп до платформата за управление на друг продукт (наречен Продукт B), използвайки самоличността на вътрешен служител и правейки три последователни опита да инжектира системни команди в параметрите на задачите на продукта за записване на зловредни файлове.
„Впоследствие атакуващият е подал код през уеб точката за изпълнение на платформата, опитвайки се да промени конфигурацията на сървъра, да запише файл за реле на комуникация и масово да качи и сглоби злонамерени програмни файлове“, добави компанията за блокчейн сигурност.
Друго ключово разкритие е свързано с използването на специализиран инструмент от злонамерения субект за източване на активите. От SlowMist заявиха, че програмата е сред изтритите файлове, които са били възстановени. Силно адаптиран към логиката за теглене на системата от портфейли, инструментът е започнал работа и изпълнение на кражбата на криптовалута в 01:49 ч. сутринта на 25 септември 2026 г.
Разследването на Mandiant (собственост на Google) по инцидента установи, че атакуващите са получили неоторизиран достъп до определени устройства за сигурност на трети страни (т.е. A и B), след което са използвали този достъп за странично придвижване в средата на портфейла на Bitget.
„Авторът на заплахата е внедрил web shell в устройството за сигурност B и е установил Command-and-Control (C2) връзка“, заявиха от Mandiant. „Използвайки постоянния достъп до устройството за сигурност B, киберпрестъпникът се е придвижил странично до производствения сървър за задачи на портфейла на Bitget и е внедрил злонамерени пакети.“
„Атакуващият е компрометирал мрежови устройства и устройства за сигурност и ги е използвал за разпространение на зловредни пакети и поемане на контрол върху сървъра за задачи на портфейла.“
От Bitget заявиха, че моделите на IP поведението и анализа на веригата (on-chain) показват, че атаката е извършена от севернокорейски киберпрестъпници, като Elliptic и TRM Labs са разкрили съвпадения на портфейли, използвани за пране на незаконни приходи от предишни хакове.