Атакуващите са се възползвали от уязвимост, открита от изследователски агент с изкуствен интелект (ИИ), само четири дни след нейното публично оповестяване, като като цяло експлоатират все повече уязвимости, показва ново проучване на Google Threat Intelligence Group (GTIG).
Изследователите са анализирали данни за оповестяването и експлоатацията на уязвимости за периода от януари 2025 г. до август 2026 г.
Оповестяванията са се удвоили, но експлоатацията остава рядкост
Месечните оповестявания на CVE са се удвоили през 2026 г. – от 5045 през януари до 10 740 през август. Едва 0,23% от оповестените през тази година уязвимости (около 1 на всеки 431) са били реално експлоатирани от киберпрестъпници.
От GTIG са регистрирали 141 експлоатирани уязвимости между януари и август 2026 г., което е повече от общо 127-те експлоатирани за цялата 2025 г. Експлоатацията на уязвимости от тип нулев ден е нараснала от средно 8 на месец през 2025 г. до 11 на месец през 2026 г.
Според изследователите по-голямата част от ръста при експлоатирането се дължи на вече известни уязвимости (n-days). „Възможно е за авторите на заплахи да е по-достъпно или по-ефективно да използват големи езикови модели (LLM) и инструменти с ИИ“, за да анализират корекции за сигурност, съобщения за оповестяване и код за потвърждение на концепцията (PoC), „с цел бързо създаване на оръжия от известни уязвимости“, заявяват те.
GTIG оценява уязвимостите със собствени нива на риск, които се различават от CVSS оценките за сериозност. Експлоатацията на уязвимости, оценени като „Висок риск“, е нараснала от 28 през 2025 г. до 75 през първите осем месеца на 2026 г.
ИИ открива по-сериозни дефекти
Половината от уязвимостите, идентифицирани от GTIG като вероятни открития на ИИ, водят до отдалечено изпълнение на код (remote code execution), в сравнение с 26% от намерените чрез други методи.
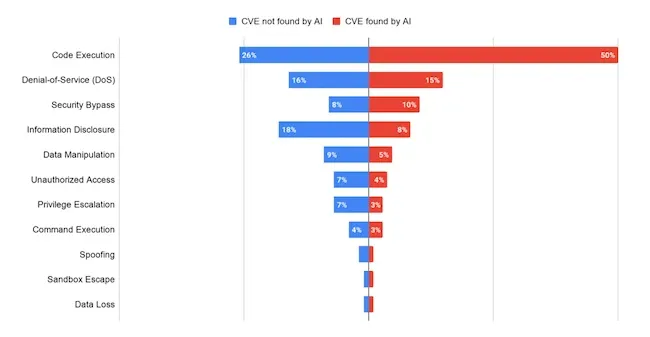
Освен това за откритите от ИИ уязвимости е по-малко вероятно да бъдат с нисък риск. От тях 39% са оценени с нисък риск и 58% със среден риск, докато намерените по друг начин уязвимости са 69% с нисък риск и 28% със среден риск.
Изследователите отбелязват, това „до голяма степен отразява начина, по който изследователските програми определят обхвата и внедряват тези системи“, тъй като тези програми възлагат на ИИ агентите да одитират инфраструктура и чувствителни граници на привилегии.
От GTIG посочват, че публичните данни подценяват броя на откритите от ИИ уязвимости. В CVE записите няма стандартен етикет за атрибуция към ИИ, а доставчиците на облачни услуги и SaaS често отстраняват уязвимости, намерени от ИИ в производствена среда, без да заявяват CVE ID.
Атакуващите са действали бързо при дефект, открит от ИИ
CVE-2026-1731 – уязвимост за неавтентикирано инжектиране на ОС команди в BeyondTrust Privileged Remote Access и Remote Support – е била открита от изследователския ИИ агент Hacktron.
Злонамерени субекти са я использовали в целеви кампании за първоначален достъп. От GTIG са засекли как една група киберпрестъпници я експлоатира в рамките на четири дни от публичното оповестяване, а още пет – в рамките на седем дни. Атакуващите са ескалирали привилегии, източвали са данни и са инжектирали зловреден код, включително SNOWLIGHT, SPARKRAT и криптокопачи.
„Защитните ИИ агенти разкриват уязвимости с голямо въздействие, които злонамерените субекти активно търсят да експлоатират“, отбелязват изследователите.
Инструментите за оркестрация на ИИ са основна цел
GTIG е проследила 2076 уязвимости в софтуер, свързан с ИИ, между януари 2025 г. и август 2026 г., като над 1500 от тях са оповестени през 2026 г. Половината от тазгодишните оповестявания засягат рамки за оркестрация на агенти като Flowise и Langflow, където атакуващите експлоатират възли за изпълнение на код „чрез prompt injection или специално разработени JSON файлове за работни процеси“, обясняват изследователите.
Софтуерът за извеждане на изводи и обслужване (inference and serving) като vLLM, Ollama и LiteLLM има 212 оповестени уязвимости през 2026 г. Близо една четвърт от тях произтичат от неавтентикирани API крайни точки или подправяне на заявки от страна на сървъра (SSRF), което може да позволи на атакуващите да заобиколят периметровите защитни стени, да изчерпят GPU ресурсите или да извлекат чекпойнти на модели.
Компрометираните корпоративни ИИ портали (gateways) могат да разкрият API ключове на трети страни и „частни потоци от подканвания (prompts), съдържащи лични данни (PII) или патентован изходен код“, предупреждава GTIG.
Само шепа уязвимости, свързани с ИИ, са потвърдени като реално експлоатирани. Те включват уязвимост за инжектиране на команди в LiteLLM (CVE-2026-42271), която води до превземане на хоста и кражба на API идентификационни данни, както и два дефекта в Langflow (CVE-2026-5027 и CVE-2025-3248), които позволяват на атакуващите да записват файлове на хоста или да изпълняват код отдалечено.
GTIG очаква откриването и експлоатацията на уязвимости да продължат да нарастват в краткосрочен до средносрочен план.
„За да се противопоставят на повишения риск от бързото откриване и експлоатиране на уязвимости, организациите трябва да преминат от неприоритетизирано масово инсталиране на корекции към триаж, ръководен от разузнаване за заплахите, съчетавайки целева защита на периметъра с автоматизирано коригиране чрез агенти“, заключват изследователите.
- CVE
- оповестяване на уязвимости