2CLoader е новоидентифициран зареждащ зловреден софтуер (malware loader), който помага на атакуващите да инсталират програми за кражба на идентификационни данни на компютри с Windows.
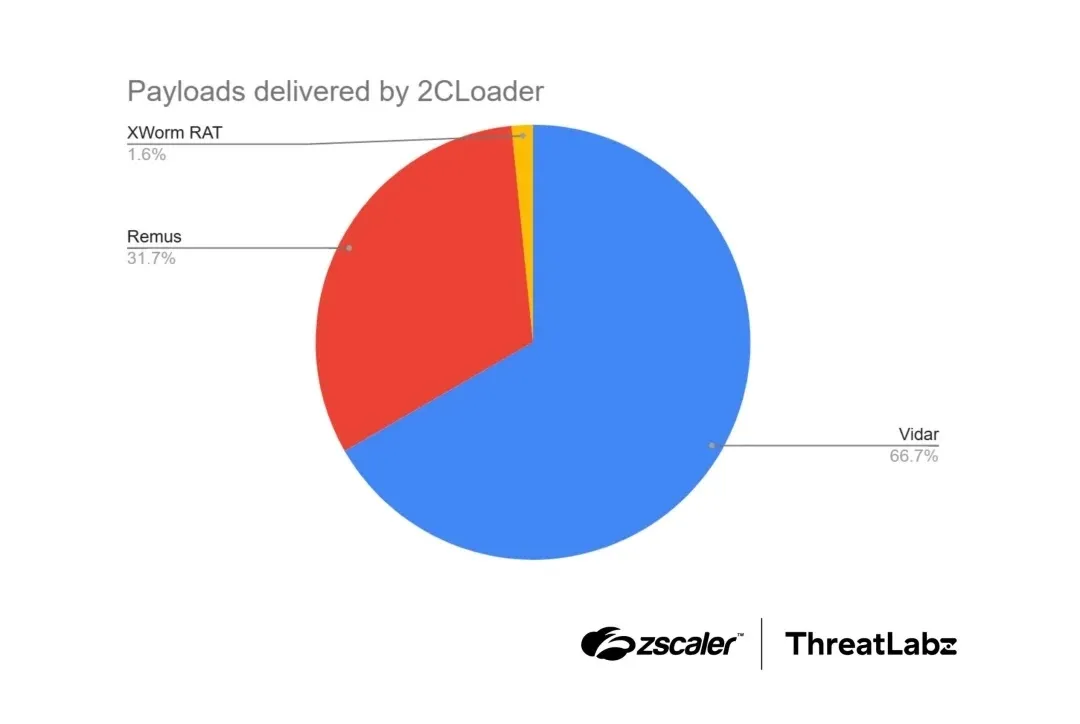
Зареждащият софтуер е забелязан за първи път през август 2026 г. и основно разпространява софтуера за кражба на информация Vidar и Remus, както и XWorm RAT.
Тези заплахи могат да събират запазени пароли, данни от браузъра, информация за сесии и друг материал, който да подпомогне последващо компрометиране. Изследователи от Zscaler идентифицираха активността, докато анализираха образци и модели на доставка.
Zscaler заявява в доклад, споделен с Cyber Security News (CSN), че 2CLoader комбинира няколко проверки и опции за изпълнение, което позволява на операторите да персонализират поведението му върху засегнатото устройство.
Кампанията показва защо зареждащият софтуер може да има също толкова сериозни последствия, колкото и самият стилър, който той стартира. Скривайки зловредния код до по-късен етап от изпълнението и променяйки поведението си при откриване на анализ, 2CLoader увеличава шанса инструментите за кражба да достигнат незабелязани до реални потребители.
Новият зловреден софтуер 2CLoader заобикаля инструментите за сигурност
2CLoader криптира низове и съхранява своята конфигурация и зловреден код в ресурс на изпълним файл за Windows. Той използва циклично XOR и AES-GCM декриптиране, обвързвайки крайния ключ със собствения код на зареждащия софтуер. Това прави статичната проверка по-трудна.
Зловредният софтуер също така използва индиректни системни извиквания за Windows функции, които обикновено се наблюдават от софтуера за сигурност. Извлича информация за извикванията от чисто копие на ntdll.dll и използва техниката Hell’s Gate — подход, свързан с изследвания за заобикаляне чрез индиректни системни извиквания (indirect syscall evasion), за да намали видимостта от куки в потребителски режим (user-mode hooks).
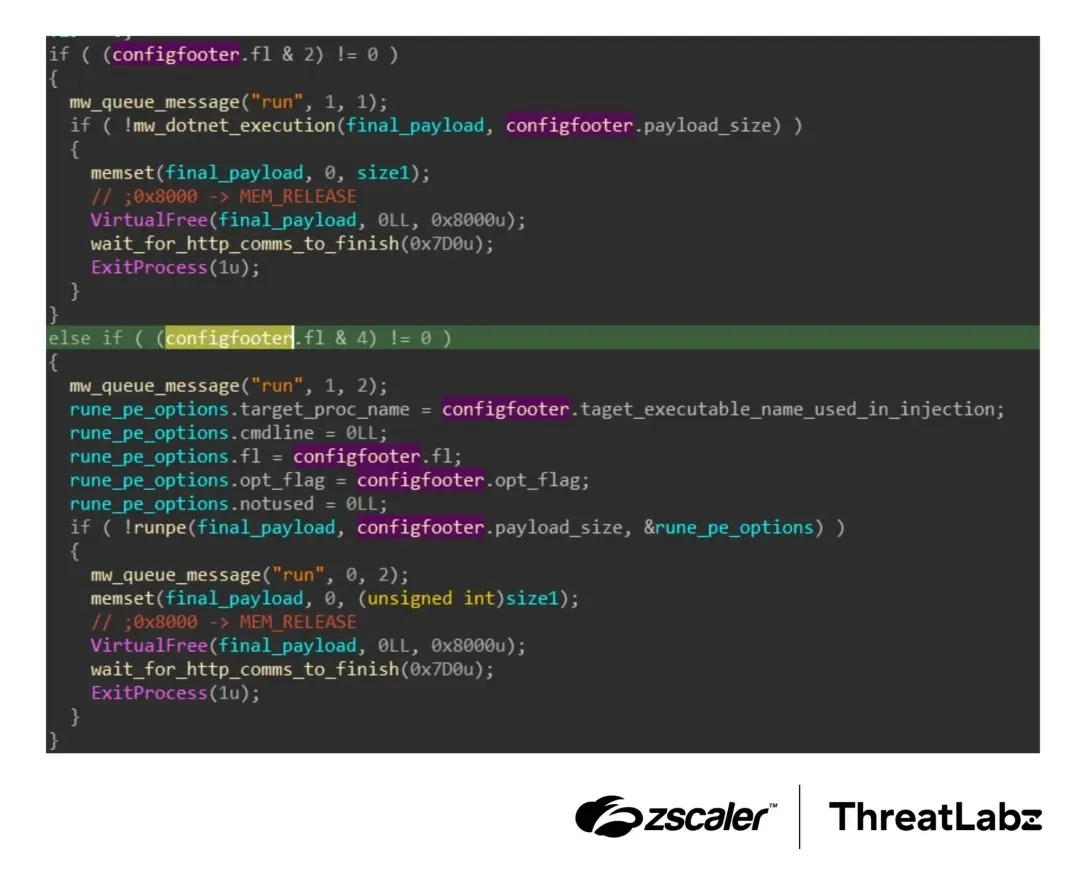
Неговите проверки срещу анализ търсят следи от виртуални машини, дебъгери, липса на потребителска активност, оскъдни системни ресурси, необичайни потребителски имена и настройки, характерни за изолирана среда. Той се прекратява преди декриптирането на зловредния код, ако се задейства критична проверка или оценката на средата е твърде ниска.
В някои версии 2CLoader инсталира inline trampoline куки в Windows API след декриптиране на зловредния код. Те могат да променят потребителски имена, имена на компютри, стойности в регистъра, променливи на средата, серийни номера на томове и части от IPv4 адреси в получените мрежови данни.
Целта изглежда е предоставяне на по-нататъшните проверки на подвеждаща, но правилно форматирана системна информация. Зареждащият софтуер може да постигне персистентност чрез ключове в регистъра Run или RunOnce, папката Startup, планирана задача (scheduled task), настройки за зареждане на Windows или скрипт за вход.
Той може също така да изпълни зловреден код в паметта, ръчно да го съпостави (map) в текущия процес или да замени изображението на спрян процес. Тази гъвкавост напомня на големи кампании за доставка чрез зареждащ софтуер, които държат крайния стилър далеч от проверка на файловата система.
Риск от доставка на Vidar и Remus
Наблюдаваните образци предимно доставят Vidar и Remus — софтуер за кражба, фокусиран върху идентификационни данни. Изследователите откриха и XWorm RAT, разширявайки риска от кражба до отдалечен контрол върху инфектираната машина.
Кампания на XWorm с фалшиви разписки показва как многослойната доставка може да превърне рутинно изглеждащ файл във входна точка за кражба на акаунти. 2CLoader комуникира с инфраструктурата за командване и контрол (C2) през HTTP.
Той изпраща XOR-криптирани JSON съобщения за регистрация и статус, съдържащи версията на операционната система, ID на процеса, нивото на привилегии, броя процесори, паметта, локала и пътя до зловредния софтуер. Това дава на операторите запис за заразените устройства.
Конфигурацията му поддържа незадължителни зловредни кодове и фалшив прозорец със съобщение. Един от пътищата може да фалшифицира explorer.exe като родителски процес на нов процес и да активира повишени привилегии за дебъгване; друг насочва по подразбиране към dllhost.exe, след което пренасочва този спрян процес към зловредния код.
Тези възможности позволяват на зареждащия софтуер да се адаптира към различни кампании и формати на зловреден код. Организациите трябва да използват многослойно наблюдение на крайните точки и мрежата.
Екипите трябва да разследват необичайни HTTP POST заявки, изпълнение от временни локации, съмнителни планирани задачи и неочаквани връзки между процеси, включващи dllhost.exe или explorer.exe.
Поддържането на защитите актуални и ограничаването на изпълнението на ненадежден софтуер може да намали риска. Спешната реакция е да се блокират и търсят известните индикатори по-долу, след което системите да се прегледат за кражба на идентификационни данни от браузъра и неоторизирани сесии.
Тъй като откраднатите идентификационни данни могат да доведат до последващо злоупотреба с акаунти, засегнатите потребители трябва да нулират паролите си, да прекратят валидността на сесиите, където е възможно, и да активират многофакторна автентификация след анализиране на инцидента.
Indicators of compromise (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| SHA-256 | 5edcaa75a28e5cd700bf7643b275fe5d28649aa41a0711f391ec1fca795a4e8a | 2CLoader sample |
| SHA-256 | 0017821181723261801e24abb9d33c739f382889d46dbf46d320c87ac62e5ca6 | 2CLoader sample |
| SHA-256 | 06185d74edbdc06f99095e96f74aa2e49a1cda2d02a294c11a9ac35a0231075e | 2CLoader sample |
| SHA-256 | 066d83b98a2081e0bb075c94376aebc9b0fd6499025cab1762d83bbb4d7576c6 | 2CLoader sample |
| SHA-256 | 0a2ef2c360cf6e3e3e5d844ca03fecc31924ba0e8c3ecd8aefa778cae10fb19e | 2CLoader sample |
| SHA-256 | 0d2abd7d872196abd951f1d7ed6406486499e5d5acc04f28fcd4f45b1851711e | 2CLoader sample |
| SHA-256 | 0e4d6c385922938ecc1962dbc7e5950b086459b172b70a945414cffe4395aa27 | 2CLoader sample |
| SHA-256 | 0ee6df8a309443c86c0bba8b376f39531513d3451b46bebd4b79bb9d5bf8dcb1 | 2CLoader sample |
| SHA-256 | 1337ed6fe9c6205b569670a40eab42b51ba69c5c1724d61474e8595acd90ecfb | 2CLoader sample |
| SHA-256 | 1447ed0893b9095f671e2f35a2a0127890040b5459534813b0f83c3e1fffa0bf | 2CLoader sample |
| SHA-256 | 1b195181a2603b0b2608d49134af8c170225c2e06873c1fe5cd537db9018807f | 2CLoader sample |
| SHA-256 | 246717653bc2ae2e09036bac56c9d79940c652972a73f4c6aa9b925c28cce095 | 2CLoader sample |
| SHA-256 | 2ad9b5e1c9952e95cfa55a4255e952962b6208ae1ca610caf1c7c2383be7e74b | 2CLoader sample |
| SHA-256 | 2c786f7009cc5e1fba5471a88b23b34dce6e1578ee9f664ec62bf48227ba384b | 2CLoader sample |
| SHA-256 | 2d43d592630ad1e012da63ef7279f95dd4a8e94964e12ca2f996051875574fa6 | 2CLoader sample |
| SHA-256 | 30cf47caf9700a74a8ea4a728b8b7c88cb1f8e22261b4ac01575b112c1e224ca | 2CLoader sample |
| SHA-256 | 3286ff477ccd888479b96d0ffb2bd53962862db7267a4bd1c8d8f8c22fec63d4 | 2CLoader sample |
| SHA-256 | 331fd58d489e9fb888a5e4193d0e36f6ff29063808c59a164d98e26835054972 | 2CLoader sample |
| SHA-256 | 45d46e7064ba4b4cb578659f73ee354ad26cf2cc1e7f59bd3d15028e1e46a38b | 2CLoader sample |
| SHA-256 | 4c16f5ebd5c633b7a793ffa2cd96daddc5a503d82ed4fbe636109d89164ec02b | 2CLoader sample |
| URL | https://aware-cr1[.]com/api/beacon | 2CLoader C2 |
| URL | http://62.60.226[.]185/t0907.exe | 2CLoader ITW URL |
Note: IP addresses and domains are intentionally defanged (e.g., [.]) to prevent accidental resolution or hyperlinking. Re-fang only within controlled threat intelligence platforms such as MISP, VirusTotal, or your SIEM.