Хакери се възползват от сериозна уязвимост в достъпни през интернет сървъри за електронна поща Zimbra чрез специално подготвени имейли. Слабостта позволява на външно лице да изпълнява команди на засегнат сървър, без да е необходимо да влиза в системата или да убеждава служител да отвори съобщение.
Активността се фокусира върху CVE-2026-73570, проблем с инжектиране на команди (command-injection) във функцията за SNMP известия на сървъра. Засегнати са инсталации, в които присъства незадължителният пакет zimbra-snmp и са активирани SNMP известията, превръщайки рутинния канал за мониторинг във входна точка.
Microsoft Threat Intelligence идентифицира и проследи атаките, като откри засегнати организации в повече от един регион и отрасъл.
От Microsoft заявиха в доклад, споделен с Cyber Security News (CSN), че след получаване на достъп атакуващите са комбинирали автоматизирано доставяне на злонамерен код с активност от типа „ръце върху клавиатурата“ (hands-on-keyboard).
Въздействието надхвърля рамките на една пощенска кутия. Разследващите установиха уеб шелове (web shells), криптирани обратни връзки (reverse connections), откраднати данни за автентификация, средства за устойчив отдалечен достъп и опити за събиране на данни от пощата, което изисква инсталиране на корекции за сигурност и провеждане на разследване във всички организации, проучени от Microsoft.
Хакери се възползват от пощенски сървъри Zimbra
Експлойтът злоупотребява с начина, по който Zimbra обработва подготвена SMTP заявка. Символи за командната обвивка (shell characters), подадени от атакуващ, могат да достигнат до обработката на SNMP известия; когато промяна в състоянието на услуга задейства мониторинга, процесът swatchdog включва този входен ресурс в команда snmptrap и я изпълнява от името на системния акаунт zimbra.
Не се изискват парола, акаунт или взаимодействие от страна на потребителя. Тази разлика прави публично достъпните сървъри изключително рискови и потвърждава защо предишният доклад за RCE експлоатация на Zimbra остава актуален за администраторите, отговарящи за публичната пощенска инфраструктура.
От Microsoft са наблюдавали разузнавателна дейност от 28 юли до 7 август, след като версия 10.1.20 стана налична на 20 юли, но преди публичното оповестяване на 13 август.
Операторите са използвали олекотени HTTP, DNS и ICMP обратни извиквания (callbacks), за да потвърдят, че могат да изпълняват команди и да достигнат до коренната уеб директория (webroot) на сървъра, преди да доставят зловреден софтуер.
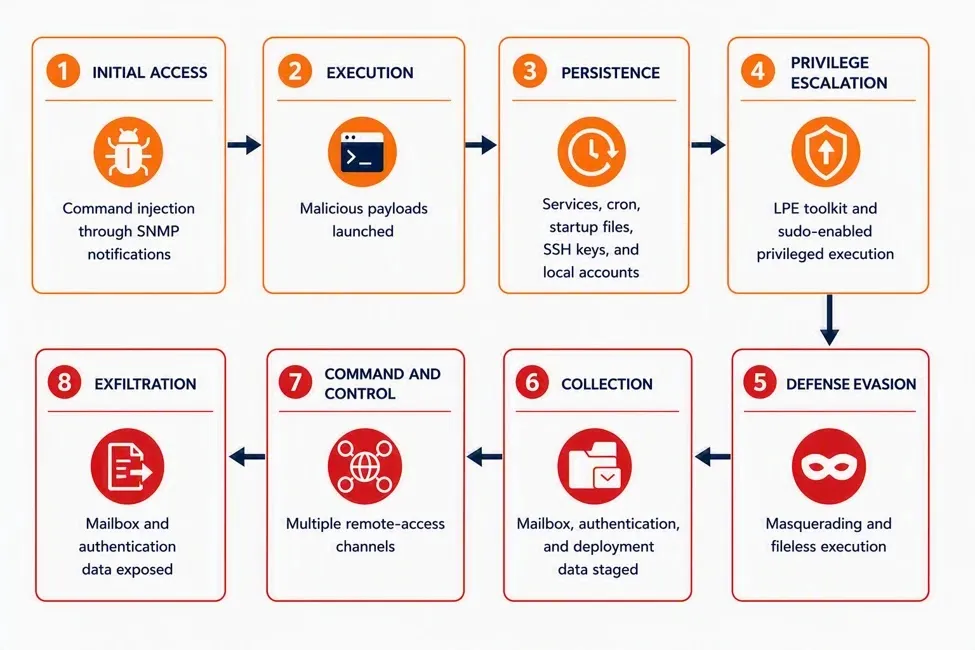
След като са проникнали вътре, атакуващите са променили правата за достъп до уеб директорията, сглобили са отново компресираните части от злонамерения код и са записали JSP уеб шелове в публични папки на приложенията.
След това те са премахнали подготвените елементи и са копирали алтернативни уеб шелове към други възли на пощенските кутии – модел, който съответства на документацията за устойчиви уеб шелове на пощенски сървъри от предишни инциденти.
Злонамерените субекти са изтеглили съдържание с помощта на стандартни инструменти за команден ред, стартирали са фонови задачи и са отворили интерактивни обратни обвивки (reverse shells). Именуван канал (named pipe) е свързал локалната обвивка с криптирана OpenSSL сесия, позволявайки на оператора да подава команди и да получава резултати.
След това те са картографирали възлите за пощенски кутии и трансфер на поща, проверили са съществуващата SSH идентичност на Zimbra и са я използвали с rsync за прехвърляне на инструменти между доверени системи в клъстера. Това е разширило достъпа извън първоначално компрометирания сървър.
Откраднати идентификационни данни
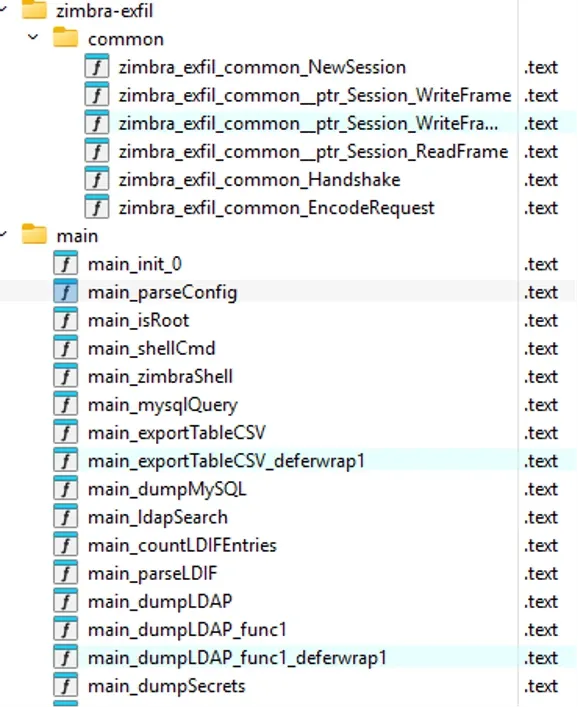
Кампанията е била насочена към тайни на системните услуги, а не само към индивидуални потребителски пароли. Чрез заявки към конфигурацията и директорията на Zimbra, атакуващите са събрали идентификационни данни за LDAP, MySQL, Postfix и други услуги, заедно с ключове за предварителна автентификация, материали за подписване на токени и тайни за двуфакторна автентификация.
Тези ключове са изключително чувствителни, тъй като могат да осигурят достъп отвъд единична пощенска кутия. Специфичен за Zimbra имплант също е прочел локалния конфигурационен файл, експортирал е таблици от бази данни и е подготвил сертификати, частни ключове и данни от директории за прехвърляне, въпреки че наличните доказателства не потвърждават, че всеки опит за прехвърляне е бил успешен.
На един от сървърите атакуващите са архивирали данни от резервни копия на пощенски кутии в локален файл и са се опитали да ги изпратят към облачно хранилище. Други доказателства показват маршрут за ескалация на привилегии чрез манипулиране на локация за логове с права за писане и PAM конфигурация, което в крайна сметка е предоставило на акаунта zimbra администраторски достъп без парола.
Изследователите откриха маскирана системна услуга извън стандартните директории на Zimbra, активирана при зареждане на системата и с подвеждащи времеви клейма (timestamps).
Други механизми за доставяне на злонамерен код са включвали планирани задачи, стартиращи файлове, SSH ключове и локални акаунти, което подчертава защо защитниците трябва да проверяват множество маршрути за осигуряване на устойчивост (persistence).
Администраторите трябва незабавно да актуализират до Zimbra 10.1.20 или по-нова версия. Когато това не може да стане веднага, премахнете zimbra-snmp, деактивирайте SNMP известията и ограничете SNMP и SMTP достъпа само до доверени хостове.
Препоръката относно уязвимостта за инжектиране на SNMP команди също съветва да се прегледат настройките за мониторинг и необичайната командна активност. Екипите трябва да третират предупреждение за обратна обвивка (reverse-shell) на достъпен през интернет пощенски сървър като приоритетен инцидент.
Проверете всеки възел с пощенски кутии за неочаквани JSP файлове, генерирани сервлет артефакти и скорошни промени в правата за достъп; подменете (rotate) ключовете за предварителна автентификация на Zimbra; прегледайте системните услуги за съмнителни промени в собствеността, активирането или времевите клейма; и запазете логовете преди ограничаване на инцидента (containment).
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| IPv4:Порт | 117.107.25[.]243:7071 | Dropper C2, предоставящ de.sh |
| IPv4:Порт | 192.255.193[.]111:9004 | Miner C2, предоставящ криптокопача build_amd64, внедрен като .kworker_sys |
| Динамичен DNS домейн | transzimbra[.]linkpc[.]net | Dropper C2, предоставящ agent.sh, agent2.sh и zimdown2 |
| Динамичен DNS домейн | psk1zim[.]abrdns[.]com/agentws | zimclient2 WebSocket и команден канал през суров TCP |
| Домейн | tls[.]psk1zim[.]abrdns[.]com | zimclient2 TLS команден канал |
| WebSocket URL | wslogzimbra[.]linkpc[.]net/wsstat | Докладване на статуса на инсталатора zimdown2 |
| URL, хостван в S3 | mexico-cashpay-test.s3.dualstack.mx-central-1.amazonaws[.]com/pakistan/2026/aliyun_update.tar.gz | Tarball dropper, изпълнен на един хост и повторно опитан на друг |
| IPv4:Порт | 45.32.30[.]235:8081 | C2 за reverse-shell |
| IPv4:Порт | 45.32.30[.]235:8080 | C2 за интерактивна сесия и организиране на mail-store |
| IPv4:Порт | 193.42.40[.]135:443 | C2 за reverse-shell и разузнаване в мащаба на цялата организация |
| IPv4:Порт | 3.209.137[.]175:443 | Вторична C2 инфраструктура |
| Публично GitHub издание | github[.]com/<redacted>/lpe-toolkit | Пренасочен зловреден код за ескалация на привилегии |
| Адрес на базовия договор | 0x25bdA7Feb3553995AD68a9A8Ed8c731b73a71586 | Команден канал за етапа, изпълняван в паметта |
| SHA-256 | dee5af1c0f76b45d28bafd6e60c07bb8e391d98addf81ef8f13d073acdb3c48a | de.sh |
| SHA-256 | aea991f694911e321b0ab97534f2ad0291c392c0a43dabff664c563618bd036d | build_amd64 |
| SHA-256 | 6ab7de2509038edf580aef6229c1c3db17f4da8f2d7d940818faf617d1938244 | agent2.sh |
| SHA-256 | bf28f38122bf20d5fac969cc414daa6a890cdea872d389ca93d2092b6b7773cf | zimdown2 |
| SHA-256 | b594a42b8f1c6f090327bb9a3361c2d3515537fb7ac8da6b9061b9a3f330e159 | Zimclient2 |
| SHA-256 | 65A7576C389326B6CDF9C993D0BE6E5D50FED9655D1CDF2A3A50F2C21C8EC435 | Хакериращ инструмент Looptik |
| SHA-256 | 22EF852F6EBC39EE71235B90648B4B200B385C47D25C79545986493F8C70DB69 | Зареждаща програма, внедрена като systemd-resolved |
| SHA-256 | 518FE65DD349180191D9B258AB24876AAED6613CD657D0B626D1FC24E03A22B6 | Декодиран етап 2 в паметта и агент за команди в Base веригата |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или хипервръзки. Обезвреждайте ги отново само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.