Международна правоприлагаща операция с кодово име „Operation KillSwitch“ зазе сайта за изтичане на данни и сървърите на бандата за ransomware KillSec, доведе до три ареста и идентифицира 16-годишен младеж като предполагаем администратор на групата.
Координираните действия на правоприлагащите органи бяха проведени на 30 септември с участието на властите от Белгия, Съединените щати, Финландия, Германия, Гърция, Нидерландия, Румъния, Испания, Швейцария и Обединеното кралство.
Европол и Евроюст също участваха в разследването, заедно с компаниите за киберсигурност Bitdefender и Group-IB.
„Действието беше част от Operation KillSwitch — международно разследване, водено от германските власти, за около 1 000 заподозрени атаки по целия свят“, съобщават от Европол.
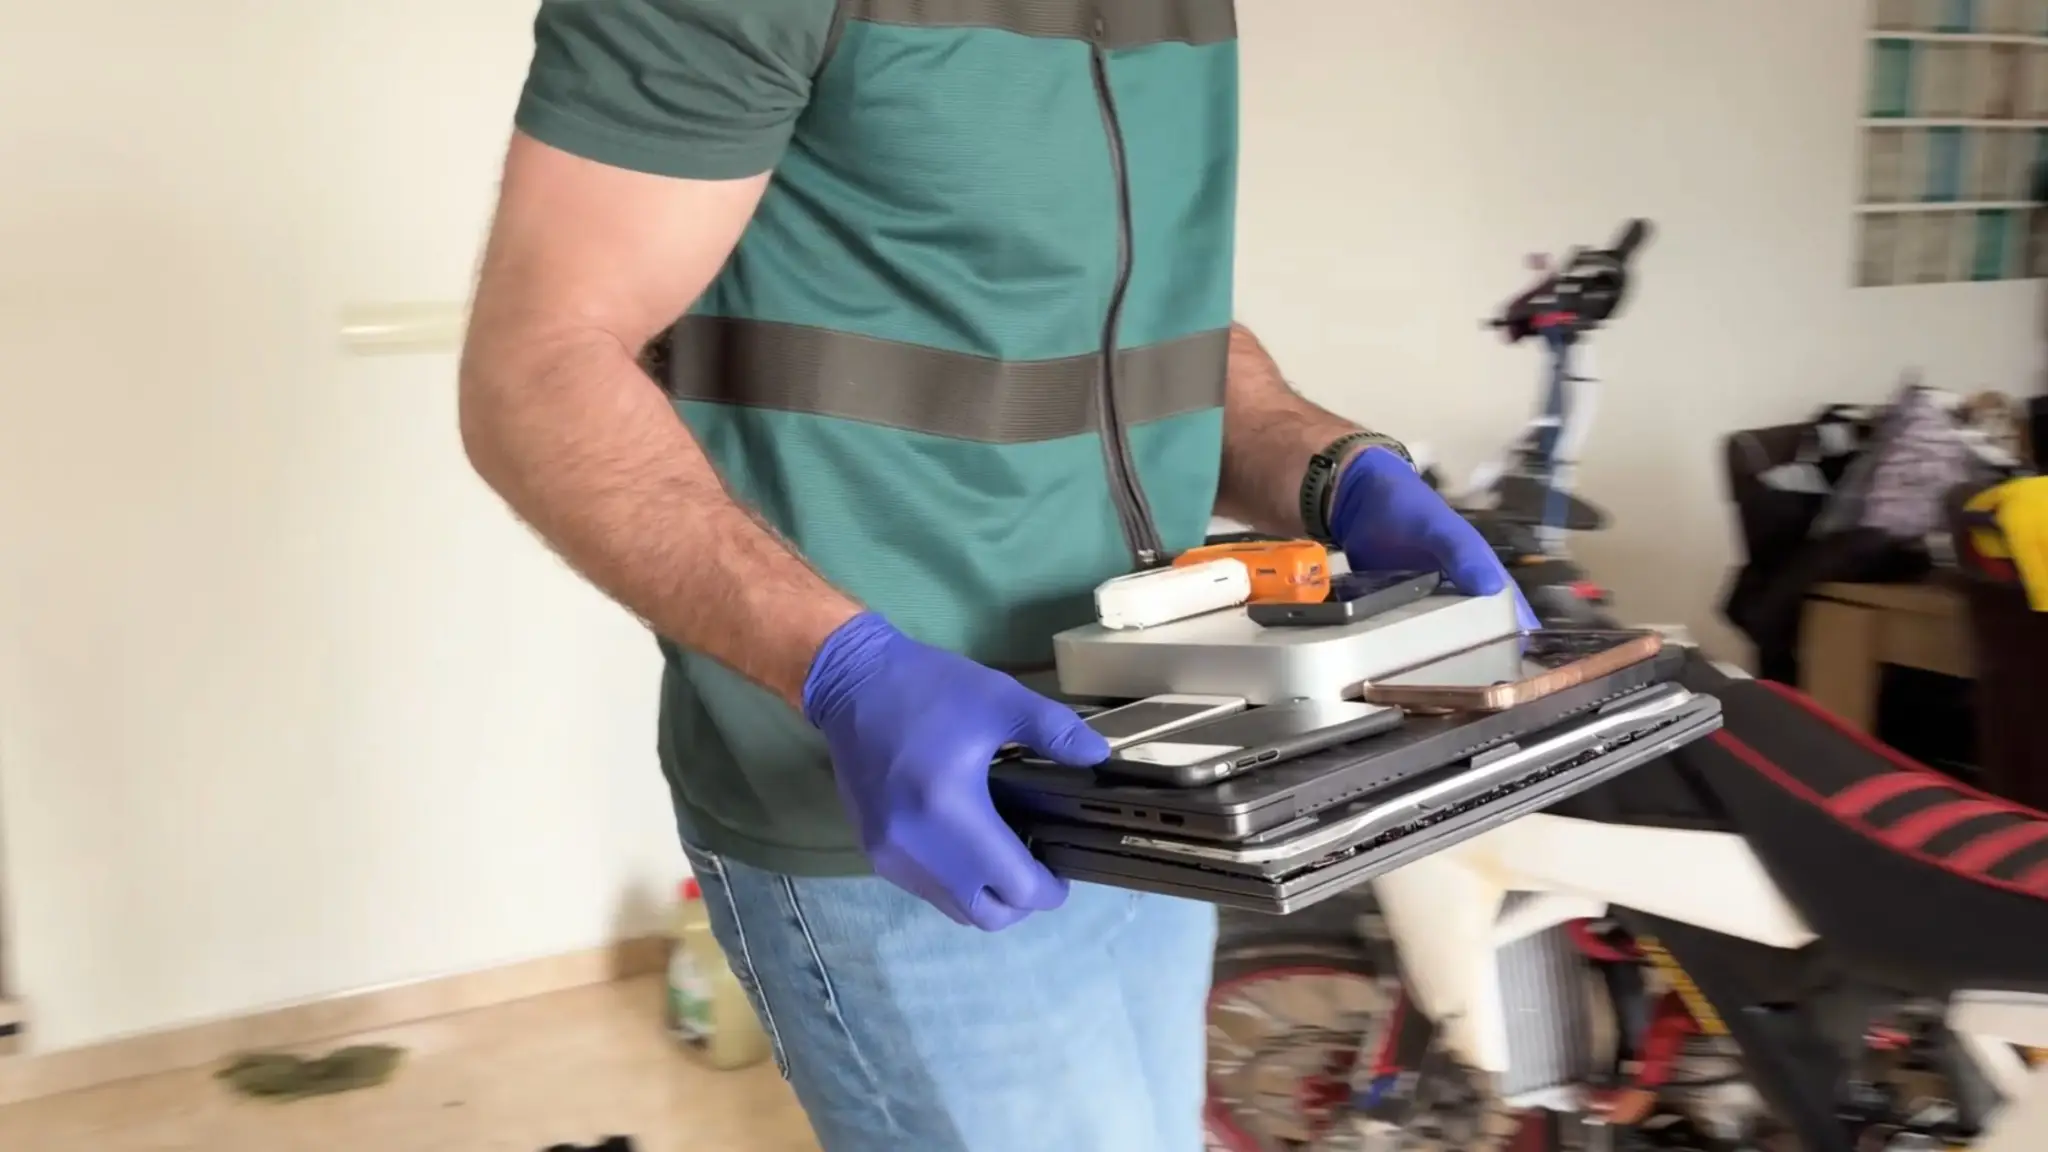
„Разследващите установиха, че 16-годишен е заподозреният основен оператор на групата. Трима заподозрени бяха временно арестувани и бяха претърсени осем имота в Гърция, Румъния, Испания и Обединеното кралство. Властите взеха подцел и престъпните приходи на групата.“
Разследването започна през 2025 г. и помогна на правоприлагащите органи да идентифицират заподозрени, за които се смята, че са администратор, разработчик, преговарящ и партньор (affiliate) на киберпрестъпната група.
Според Европол заподозрената за администратор и основен оператор на KillSec е едва на 16 години. Друг заподозрян член, описан като разработчик, навърши 18 години през август 2026 г. и все още е бил непълнолетен, когато са извършени част от предполагаемите престъпления.
Властите са идентифицирали и лица, заподозрени, че са били преговарящ и партньор.
Полицията в Хамбург заяви, че е разследвала сървърната инфраструктура на групата, което е довело до идентифицирането и спирането на пет сървъра, включително основния сървър на KillSec и няколко сървъра, за които се твърди, че са използвани за съхранение на откраднати данни.
Един от конфискуваните сайтове е сайтът на KillSec за изтичане на данни в тъмната мрежа (dark web), хостван на https://ks5424y3wpr5zlug5c7i6svvxweinhbdcqcfnptkfcutrncfazzgz5id.onion/, който сега съдържа съобщение за конфискация.
„Домейнът, сървърите и всички свързани данни, свързани с Operation KillSwitch, бяха взети под контрол от Криминалната полиция на провинция Хамбург и международните правоприлагащи агенции“, гласи банерът за изземване.
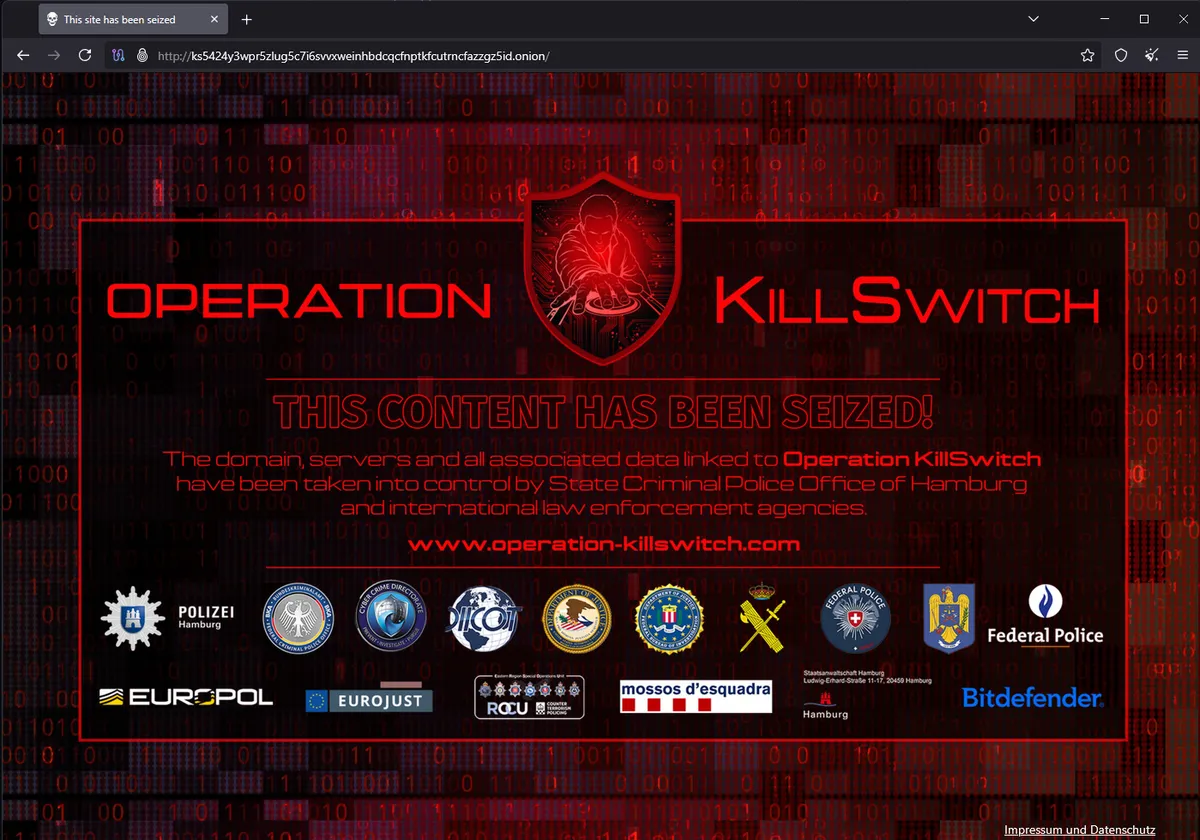
Кликването върху банера за конфискация води до уебсайта на Operation KillSwitch, който включва видеоклип на правоприлагащите органи относно бандата за ransomware и арестите.
По време на операцията правоприлагащите органи иззеха и най-малко 110 терабайта откраднати данни, за да предотвратят продължаващ неоторизиран достъп, и извършиха осем претърсвания в Гърция, Румъния, Испания и Обединеното кралство, като временно задържаха трима заподозрени.
Разследващите са установили до момента, че около 500 от атаките на KillSec са били успешни, въпреки че властите предупредиха, че цифрите могат да се променят, докато продължават да анализират иззетите доказателства.
Най-малко 70 от заподозрените атаки са свързани с организации в Германия, включително 18 случая, свързани с Хамбург.
KillSec е активна от около 2024 г. и е обвинена в експлоатиране на софтуерни уязвимости и лошо защитени периферни устройства (edge devices) и платформи с цел пробив в корпоративни системи и кражба на чувствителни данни.
Атакуващите са използвали откраднатите корпоративни данни за изнудване на жертвите чрез сайта на KillSec в тъмната мрежа със заплахи, че данните ще бъдат публикувани, ако не бъде платен откуп.
Европол съобщава, че KillSec е получила „значителни“ плащания за откуп от тези атаки с кражба на данни.
Разследващите са открили също, че членовете на групата са използвали изкуствен интелект, за да подпомогнат изграждането и поддръжката на своята ransomware инфраструктура и да идентифицират потенциални жертви.
В момента властите анализират иззетите компютри, сървъри и други данни, като същевременно се опитват да проследят предполагаемите престъпни приходи на KillSec, включително криптовалута.
Разследващите казват, че иззетите доказателства могат да разкрият още жертви, атаки и лица, свързани с операцията с ransomware.