Хакерска група, свързана с Китай и следена под наименованието TA419, се е представяла за старши служител на Anthropic и известни личности от сферата на политиките, за да атакува американски експерти по изкуствен интелект.
Proofpoint свърза тази активност с фишинг кампании за кражба на идентификационни данни, насочени към изследователи в мозъчни центрове (think tanks), университети и адвокатски кантори, като са използвани примамки, проектирани да откраднат достъп до техните облачни профили.
Целта вероятно подпомага китайските разузнавателни усилия за разбиране на правилата на САЩ за изкуствен интелект, експортния контрол и националната стратегия. Proofpoint следи TA419 от април 2025 г., като е наблюдавала кампании срещу американски и японски мозъчни центрове, военни изпълнители, университети и юридически организации.
Китайски хакери се представят за служител на Anthropic
През февруари 2026 г. TA419 се представя за старши служител на Anthropic, свързвайки се с анализатор по политиките на ИИ в американски мозъчен център. Съобщението е било със тема „Request for Feedback on Military Integration of Claude“, възползвайки се от обществения дебат относно военната употреба на моделите с изкуствен интелект на Anthropic.
Кампанията се е разраснала през юли. Започвайки от 8 юли, атакуващите са се представяли за Лин Едуардс Паркър, бивш старши служител по наука и технологии в Белия дом, и икономиста Хайди Кребо-Редикър.
Съобщенията са канили получателите да се присъединят към фиктивен „AI Policy Advisory Committee“ или да допринесат за доклад на Сената по външни отношения, покриващ експортния контрол и веригите за доставки в областта на ИИ.
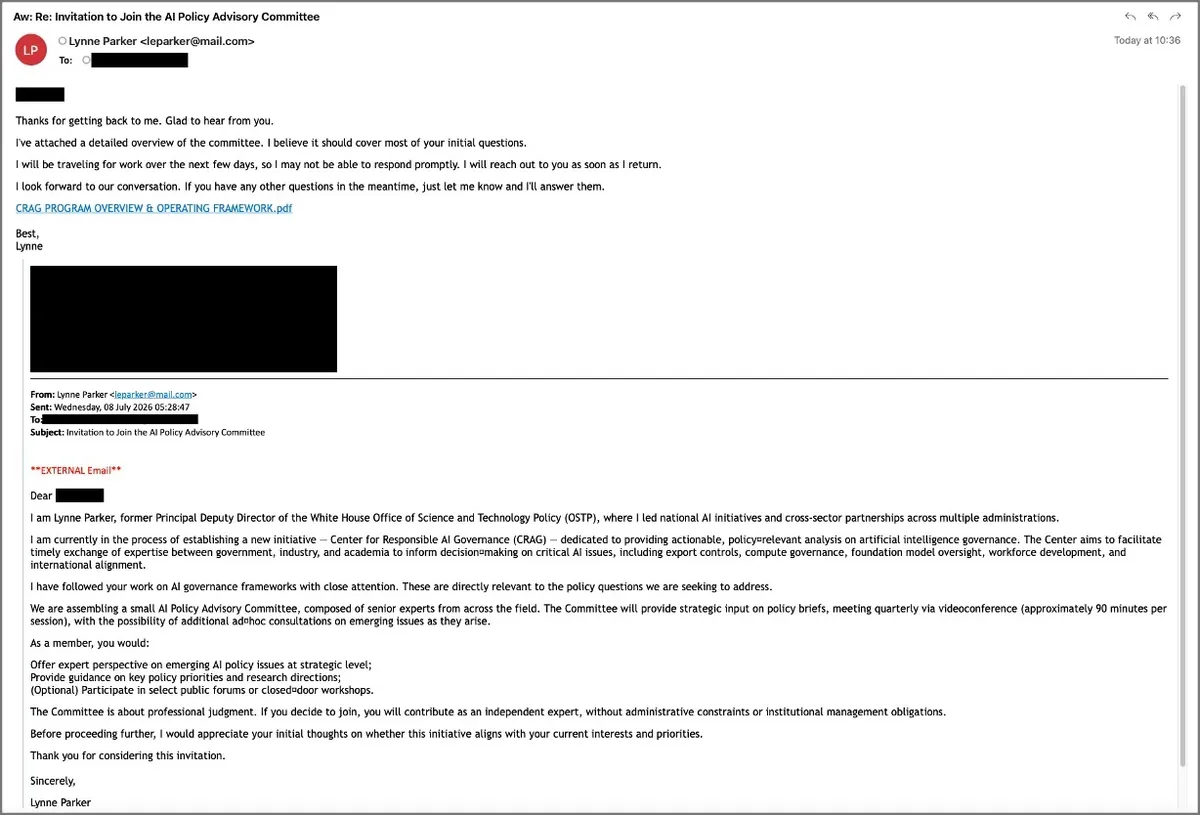
Първите имейли са били за започване на разговор, а не директни заявки за вход. След като получателят отговорел, TA419 изпращал съкратен линк, твърдейки, че предоставя допълнителна информация. Този търпелив подход прави последващата заявка за споделяне на документ да изглежда свързана с установен професионален обмен.
Според предоставените констатации на Proofpoint, съкратените линкове са преминавали през уебсайтове, контролирани от атакуващите. Първият домейн, driftshare[.]co, е показвал фалшив екран за зареждане на OneDrive и е изпълнявал проверка Cloudflare Turnstile, преди да пренасочи посетителите към globalfileshareplatform[.]com, който е хоствал процеса по фишинг на идентификационни данни.
Атаката е комбинирала фишинг от тип „посредник в атаката“ (adversary-in-the-middle или AitM) с модифициран инструментариум Frameless BitB. Техниката „браузър в браузъра“ (Browser-in-the-Browser) създава фалшив прозорец на браузъра вътре в уебстраница, включително убедителна адресна лента. Frameless BitB избягва iframe елементи и поддържа Evilginx базирано проксиране на страниците за вход в Microsoft.
TA419 е насочена към Microsoft 365 и Entra ID чрез приложението OfficeHome на Microsoft. Вместо просто да копира екрана за вход, проксито е предавало автентичния процес за влизане в Microsoft, като същевременно е добавяло зловредни скриптове. Това е позволявало стъпките за парола и многофакторна автентификация (MFA) да приключат успешно, докато атакуващият прихваща получените сесийни бисквитки.
Скриптът /secondary/script.js е изграждал списък с документи в стил OneDrive вътре в Shadow DOM (отделна секция в структурата на страницата). Друг скрипт, /primary/script.js, е следил кликванията върху документи и предупрежденията за разрешения, след което е показвал фалшивия прозорец за вход в Chrome.
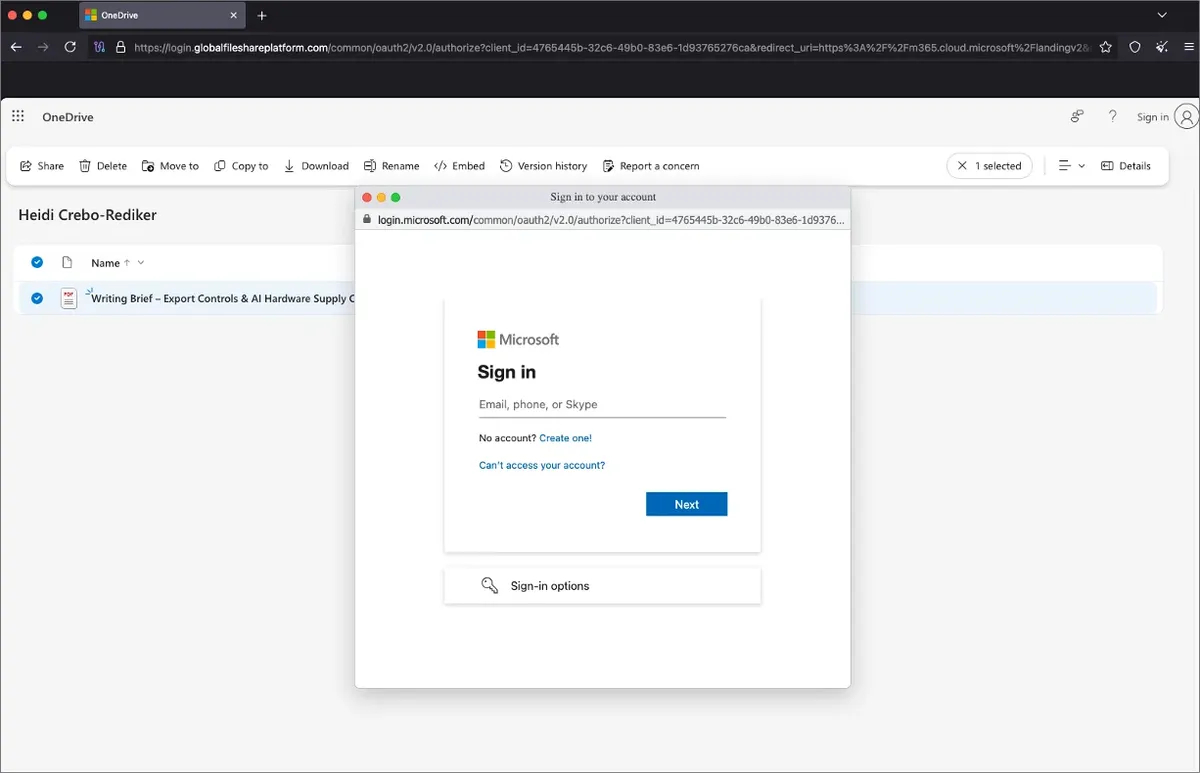
Персонализиран модул, /secondary/observe.js, е проследявал напредъка на всяка целева жертва през автентификацията. Той също така автоматично е потвърждавал подканата „Остани влязъл“ (Keep me signed in) и е изпращал валидирани еднократни кодове. Целта е била получаването на използваема облачна сесия, а не просто открадната парола.
TA419 е използвала Cloudflare за скриване на адресите на бекенд хостинга и е регистрирала домейни с тема за споделяне в облак чрез NameSilo. Заглавните части на имейлите са разкрили и сървъри, най-вероятно контролирани от атакуващите, включително 108.61.163[.]187. Споделени самоподписани сертификати подсказват за възможна мрежа за анонимизация, въпреки че тази връзка остава в процес на оценка.
Свързаното отразяване на новини за киберсигурност относно фишинга „Browser-in-the-Browser“ обяснява защо познатите прозорци за вход не могат да гарантират доверие. Организациите трябва незабавно и независимо да проверяват неочаквани покани, да внедряват автентификация, устойчива на фишинг, да разследват необичайни облачни сесии и да отменят подозрителни токени.
Предишни атаки от тип SugarGh0st срещу изследователи в областта на ИИ показват,телно че експертизата в сферата на изкуствения интелект остава цел за разузнаването. Публичните доклади не потвърждават дали TA419 успешно е компрометирала тези профили.