Хакери злоупотребяват с изключенията в Microsoft Defender Antivirus, за да държат зловредни файлове извън рутинните сканирания за сигурност. Вместо да изключат защитата напълно, атакуващите могат да оставят антивирусната програма работеща, докато създават пропуски около междинните папки със зловреден софтуер и избрани типове файлове.
Това е утвърдена техника за заобикаляне на защитата, а не ново семейство зловреден софтуер. Тя изисква администраторски или по-високи права, което я прави стъпка, изпълнявана след като атакуващите получат достатъчен контрол.
Отделни доклади за фалшиви инсталатори на Claude desktop показват как зловредни изтегляния могат да доведат до промени в изключенията, които прикриват зловреден софтуер за отдалечен достъп. Изследователи от Huntress идентифицираха по-широко използване на тази пренебрегвана техника по време на своето разследване.
От Huntress заявяват в доклад, споделен с Cyber Security News (CSN), че изключенията могат да предложат на атакуващите по-тиха алтернатива на пълното деактивиране на антивирусната програма, докато приложението за сигурност остава активно.
Докладът от 30 септември свързва това поведение с GootKit през 2019 г., WhisperGate през 2022 г. и Muddled Libra през 2024 г. Той не предоставя данни за броя на засегнатите жертви, но подчертава повтаряща се слабост: легитимните настройки за сигурност могат да се превърнат в скривалища, когато атакуващите контролират тяхната конфигурация.
Хакери злоупотребяват с изключенията в Microsoft Defender
Defender поддържа изключения за пътища, файлови разширения, процеси и IP адреси. Техният ефект включва пропускане на избрани файлове по време на сканиране или изключване на посочения мрежов трафик от инспекция.
За атакуващите от Huntress идентифицират изключенията за пътища и разширения като полезни за намаляване на видимостта. Изключението на път може да прикрие цяла директория вместо един файл. Изключението за разширение може да освободи от проверка файлове, споделящи определено окончание.
Huntress описва тези категории като премахване на съвпадащото съдържание от планирано, сканиране при поискване и сканиране в реално време, което позволява на зловредните изпълними файлове да избегнат тези проверки.
Атакуващите имат няколко начина да направят тези промени. Команди в PowerShell, Windows Management Instrumentation, групови политики (Group Policy) и директни промени в системния регистър могат да взаимодействат с настройките за изключения.
Това са механизми за администриране на Windows, така че откриването на злоупотреби изисква изследване на това какво е променено и защо, вместо всяка административна операция да се третира като злонамерена.
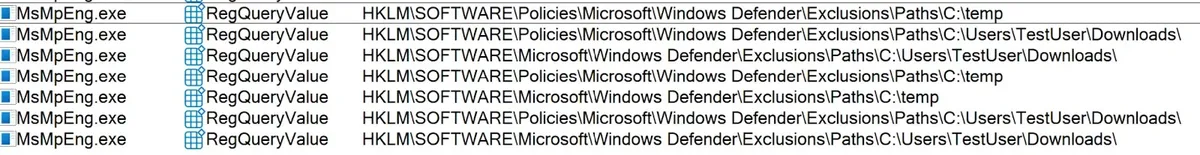
Промените чрез PowerShell преминават през компонентите за управление на Windows, преди услугата на Defender да актуализира конфигурацията на своя регистър. Group Policy използва отделно местоположение за политиките.
Обикновено при заявка за изключенията се връщат настройки и от двата източника, което означава, че реагиращите на инциденти трябва да вземат предвид локалната антивирусна конфигурация и централно управляваните политики по време на текущи разследвания.
Директното редактиране на собственото местоположение за изключения в регистъра на Defender е ограничено според доклада. Атакуващите обаче могат да модифицират съответното местоположение в Group Policy вместо това.
Huntress отбелязва, че тази конкретна промяна в политиката изисква рестартиране, за да влезе в сила – детайл, който има значение при възстановяване на хронологията на проникването.
Подходът се появява и редом с други методи за заобикаляне. Докладите за атаки за разпространение на зловреден софтуер ClickFix документират злоупотреба с изключения по време на проникване, което по-късно спира Defender напълно, показвайки как атакуващите могат да променят тактиката си, когато един метод се окаже недостатъчен.
Скрити изключения
Huntress също така изследва настройка на политика, която скрива изключенията от локалните администратори, изпращащи заявки към тях чрез PowerShell.
Въпреки името си, същата настройка предотвратява и заявки, направени от името на SYSTEM – привилегирован акаунт в Windows. Това може да създаде подвеждащо впечатление, че не съществуват изключения, когато конфигурацията просто е била скрита.
Въпреки това настройките не са недостъпни. Администраторите и SYSTEM потребителите все още могат да четат съответните данни в регистъра директно. Разликата е важна за реагирането при инциденти: празният резултат от заявка не трябва да се приема като доказателство, че антивирусните настройки са непокътнати.
Мониторингът на системния регистър осигурява по-широк поглед, тъй като промените в изключенията в крайна сметка достигат до регистъра, независимо от използвания административен метод.
Huntress описва събирането на тези операции и откриването на подозрителни изключения, включително изключения на цели дискове и често експлоатирани междинни директории. Също така се наблюдава промяната на политиката, която прикрива изключенията.
Този поведенчески подход допълва разследванията на комерсиални услуги за криптиране на зловреден софтуер (crypters), където промените в сигурността могат да разкрият активност, която маскираните файлове сами по себе си може да не покажат.
Екипите, разглеждащи предполагаемо проникване, трябва да изследват създаването и прикриването на изключения заедно, вместо да разчитат единствено на това дали антивирусната защита изглежда активирана.
Източникът не публикува зловредни домейни, IP адреси или файлови хешове. Следната таблица запазва имената на файлове, пътищата и препратките към системния регистър като контекстуални артефакти за разследване, а не като самостоятелно доказателство за компрометиране.
Легитимните компоненти на Windows и примерните директории не трябва да бъдат блокирани единствено защото се появяват тук.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Име на файл | MsMpEng.exe | Легитимен изпълним файл на Defender, който актуализира конфигурацията за локални изключения в системния регистър. |
| Име на файл | svchost.exe | Легитимен хост за услуги на Windows, свързан с обработката на Group Policy, а не зловреден изпълним файл, идентифициран в доклада. |
| Файлов път | C:\Windows\system32\svchost.exe | Път до хоста за услуги, показан в примера за изпълнение на Group Policy в доклада. |
| Път до директория | C:\ | Изключение за цял диск, свързано с WhisperGate и подчертано като подозрително при широко изключване. |
| Път до директория | C:\Temp | Примерна цел за изключение в командите за PowerShell, WMI и системния регистър. |
| Път до директория | C:\temp | Алтернативно изписване с малки букви, използвано в илюстрацията на Group Policy и придружаващото обяснение. |
| Име на директория | Temp | Име на директория, подчертано при описанието на подозрителни изключения. |
| Име на директория | Downloads | Име на директория, подчертано при описанието на подозрителни изключения. |
| Ключ в регистъра | HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender\Exclusions | Конфигурация за локални изключения на Defender, актуализирана чрез антивирусната услуга. |
| Ключ в регистъра | HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Exclusions | Отделна конфигурация за изключения чрез Group Policy, описана в доклада. |
| Ключ в регистъра | HKLM\SOFTWARE\Policies\Microsoft\Windows Defender\Exclusions\Paths | Местоположение на политиката, използвано в примера за директна модификация на системния регистър. |
| Път до стойност в регистъра | HKLM\SOFTWARE\Policies\Microsoft\Windows Defender\HideExclusionsFromLocalAdmins | Настройка, която прикрива изключенията от заявки през PowerShell, направени от локални администратори и SYSTEM потребители. |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на адреси или създаване на хипервръзки. Активирайте ги отново само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.